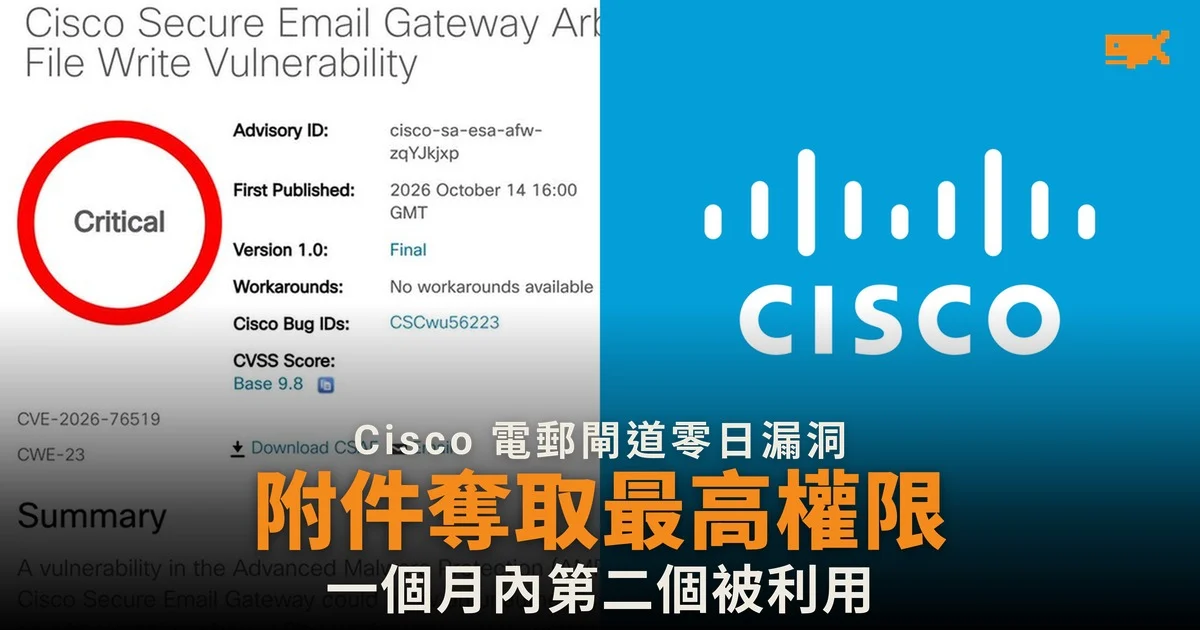
一封附件就能取得 root
Cisco 在 2026 年 10 月 14 日(格林威治時間下午 4 時)發出安全通告,指旗下企業電郵閘道 Secure Email Gateway 有一個正被攻擊者利用的零日漏洞,編號 CVE-2026-76519,評為「嚴重」級,CVSS 基本分 9.8(滿分 10)。
漏洞出在閘道的 Advanced Malware Protection(AMP)功能。據 Cisco 通告,當設備啟用了檔案信譽(File Reputation)服務,它處理電郵附件時有缺陷:攻擊者毋須登入,只要寄一封附有特製附件的電郵經過受影響的設備,就可以在底層作業系統寫入任意檔案,並以 root 權限執行指令。Cisco 把它歸類為相對路徑遍歷漏洞(CWE-23)。
Cisco 表示,產品安全事故應變小組(PSIRT)在 10 月已發現有人實際利用這個漏洞,但沒有公開攻擊者身份或受害數目。
沒有臨時解決辦法,只能更新
Cisco 指這個漏洞「沒有臨時解決辦法」,用戶必須更新。據 BleepingComputer 報道,受影響的是啟用了檔案信譽服務、並把它套用到郵件政策的設備,而 Content Scanner Tools 版本早於 25.3.0.5525;更新到 25.3.0.5525 或之後即可修補。管理員可以用 `contentscannerstatus` 指令查看版本。
Cisco 已為雲端版本部署緩解措施,並聯絡了發現有入侵跡象的 Cisco Secure Email Cloud 客戶。對已有入侵跡象的設備,Cisco 建議重設為安全設定、盡量更換登入憑證和加密金鑰,並「強烈建議限制對設備的存取」,同時檢查防火牆和網絡日誌,看有沒有可疑的對外傳輸。據 BleepingComputer 引述,網絡安全組織 Shadowserver 追蹤到近 300 部暴露在網上的 Secure Email Gateway。
一個月內第二個
這是 Cisco 一個月內修補的第二個 Secure Email Gateway 零日漏洞。2026 年 9 月 14 日,Cisco 確認另一個漏洞 CVE-2026-76461 已被利用:那是 AsyncOS 電郵解析邏輯的 SQL 注入漏洞,同樣可以憑一封特製電郵以 root 權限執行指令,CVSS 同樣是 9.8。
再早之前,Cisco 在 2026 年 1 月修補了 CVE-2025-20393,那個 AsyncOS 漏洞由 2025 年 11 月起已被用來攻擊 Secure Email Gateway 和 Secure Email and Web Manager。據 BleepingComputer 統計,美國網絡安全及基礎設施安全局(CISA)自 2021 年 11 月起,已把 100 個 Cisco 漏洞列入「已知被利用漏洞」目錄,其中 7 個曾被用於勒索軟件攻擊。
來源
- Cisco Secure Email Gateway Arbitrary File Write Vulnerability(原始文件,Cisco 保安通告)
- Cisco patches actively exploited Secure Email Gateway zero-day(BleepingComputer)
- Cisco patches actively exploited email gateway zero-day (CVE-2026-76461)(Help Net Security,9 月的上一個零日漏洞)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。