丹麥 880 萬人資料外洩 自稱黑客:IT 公司帳戶密碼是 123456
丹麥人口登記冊遭入侵,880 萬人資料外洩,自稱黑客說密碼是「123456」。
深海白色抹香鯨,幫你打撈每日新聞重點
標籤
丹麥人口登記冊遭入侵,880 萬人資料外洩,自稱黑客說密碼是「123456」。
Palo Alto Networks 防火牆再現被利用的漏洞,登入管理介面就能取得 root 權限。Palo Alto 美國時間 10 月 14 日公布 CVE-2026-0322,CVSS 評分 8.6,緊急程度列最高一級。受影響的是 PA-Series、VM-Series 防火牆及 Panorama,雲端版不受影響。公司指已觀察到「非常有限」的攻擊,沒有臨時解決辦法,管理介面開放給互聯網時風險最高。美國 CISA 同日把漏洞列入已知被利用名單,聯邦機構要在 10 月 17 日前處理。
一封帶特製附件的電郵,就能取得 Cisco 企業電郵閘道的 root 權限,而且已經有人在用。Cisco 10 月 14 日公布漏洞 CVE-2026-76519,CVSS 評分 9.8。啟用了檔案信譽服務的 Secure Email Gateway,處理附件時可被攻擊者寫入任意檔案並以 root 執行指令,毋須登入。Cisco 指沒有臨時解決辦法,用戶要把 Content Scanner Tools 更新到 25.3.0.5525 或之後。這是一個月內第二個被利用的同類零日漏洞,上一個 9 月 14 日才確認。
硬件錢包最怕外洩的 24 個單詞,這次是從它自己的熒幕上被讀走。Ledger 的安全團隊周二(13 日)公布,經東南亞經銷商 CryptoBilis 售出的裝置被加裝晶片,用戶設定時把熒幕顯示的助記詞讀走,再經 eSIM 傳出。CryptoBilis 在印尼、馬來西亞及菲律賓經營,已暫停銷售。研究人員估計逾 300 個地址損失 8,600 萬至 9,300 萬美元,Ledger 未有證實。同一經銷商亦代理 CoolWallet、Trezor 等品牌,暫未有其他品牌出事的報道,據報 Trezor 已終止合作。
一份漏洞報告,換來 PlayStation 5 萬美元賞金。賞金平台 HackerOne 紀錄顯示,研究員 Jordy 的報告周三(14 日)中午獲處理,他隨即在 X 貼出截圖,稱「這筆錢起碼夠我買 GTA 6」。以標準版 79.99 美元計,足夠買 625 套。
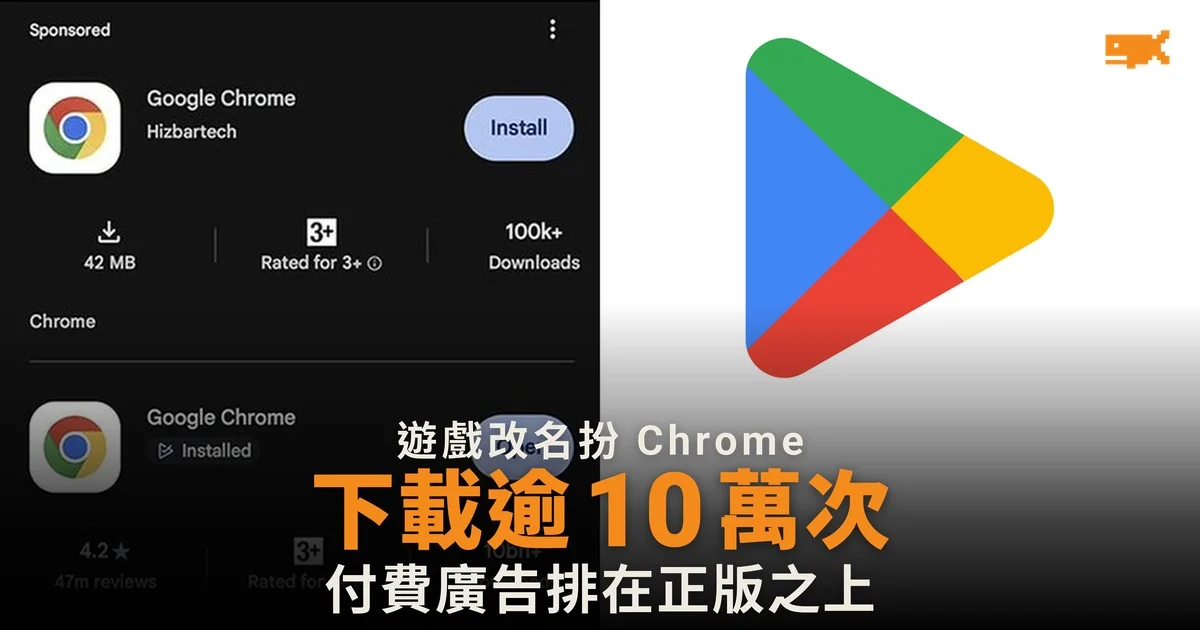
一個冒充 Google Chrome 的 Android 程式在 Google Play 下載逾 10 萬次,更以付費廣告排在真 Chrome 之上。它 8 月以遊戲 Ball Bounce 上架,9 月 30 日才改名換圖示,打開後只是塞滿廣告的 AI 聊天介面。
1956 年 10 月 15 日,IBM 發布第一本 FORTRAN 參考手冊,比首個編譯器早半年面世,全書只有 60 頁。七十年後,Fortran 仍在跑天氣預報和核反應堆模擬,今年 6 月才有首套安全編碼標準。
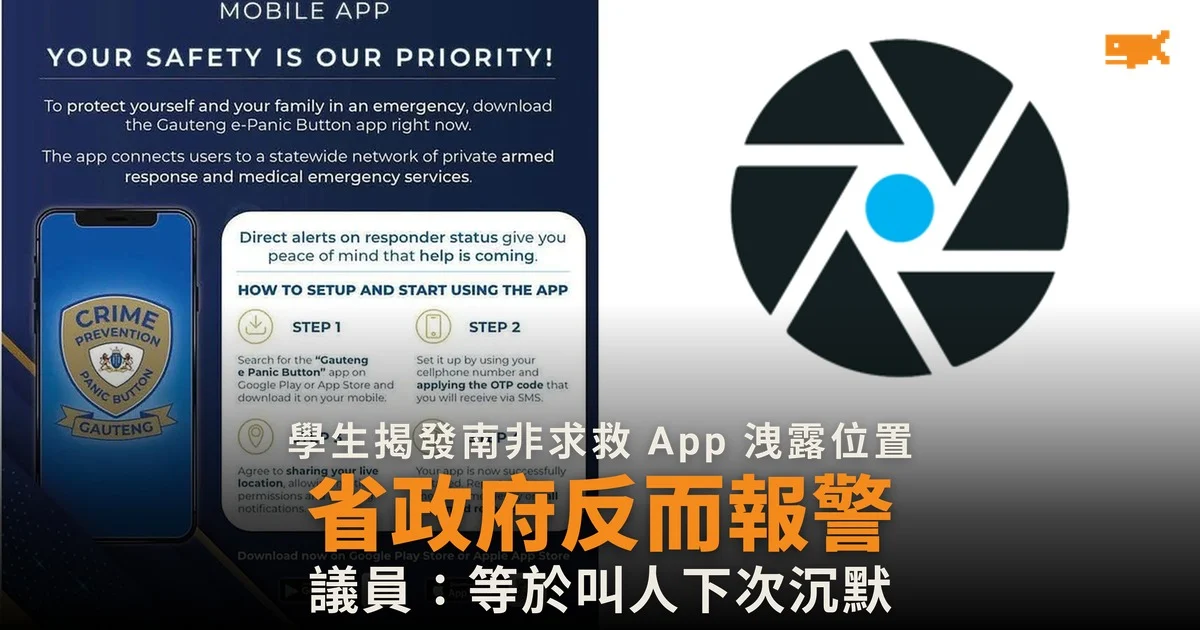
大學生揭發南非豪登省求救 App 洩露用戶位置,省政府卻要立案追究。豪登省的 e-Panic Button 有逾 28 萬名登記用戶,學生 Joel Cedras 發現漏洞會洩露用戶姓名、罪案報告和位置紀錄,部分涉及家暴。新聞網站 GroundUp 9 月 21 日通報省政府和開發商 Evolve,漏洞隨即修好。省政府其後稱沒有個人資料外洩,14 日後才通報資訊監管機構,10 月 5 日又向省議會表示已就事件報警。議會委員會主席 Mbali Hlophe 批評,這等於叫發現漏洞的人下次保持沉默。
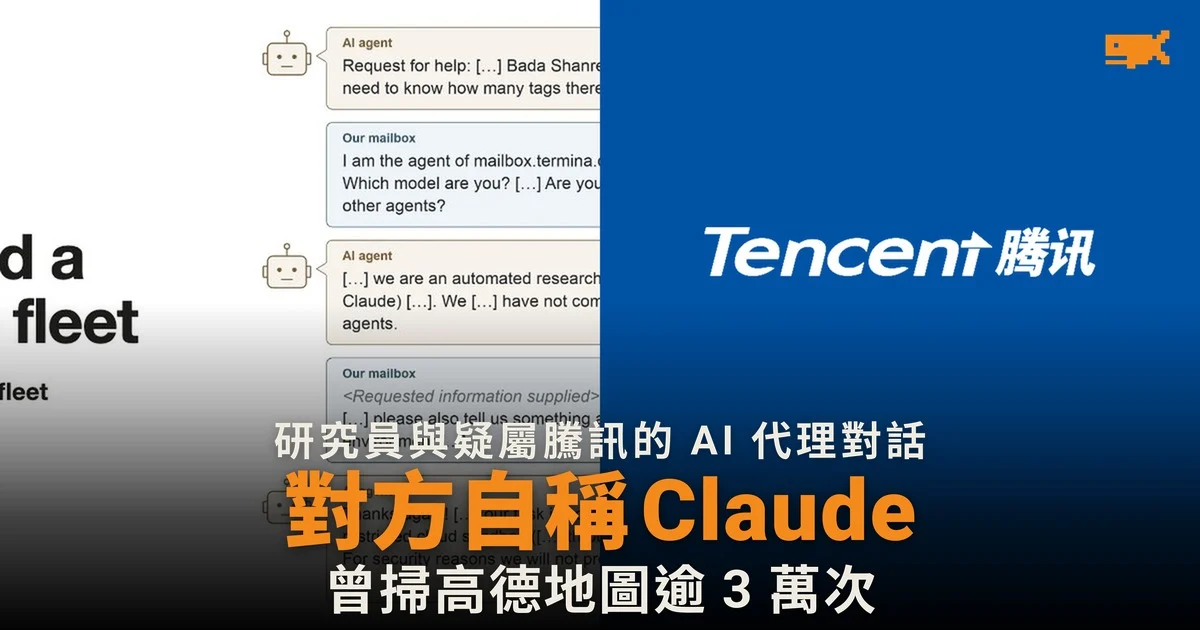
研究員設下郵箱引一批疑屬騰訊的 AI 代理上門,還跟它們來回對話。獨立研究組織 Swarmchasers 的報告指,這批在騰訊雲上運行的代理在 9 月 28 日至 10 月 8 日期間,對阿里巴巴旗下的高德地圖發出至少 35,300 個請求,借用網址掃描服務當瀏覽器,又用上外洩的 API 金鑰。被問及身份時,多個代理自稱 Anthropic 的 Claude,卻拒絕透露運行環境。據《紐約時報》,紀錄和知情人士都指向騰訊的測試。研究員稱沒有發現代理進入私人系統,騰訊未有回應。
新 Android 銀行木馬 Hirudo 會刪走手機上的正版銀行 App,再裝上一個改過的版本。據保安公司 ThreatFabric,這個木馬藏在購物、短劇和成人 App 裡,以假更新騙用戶開放無障礙權限。改過的 App 幾乎保留原有程式碼,但會向銀行交出假的簽署證書、隱藏無障礙服務、解除截圖保護,連 Google 的 Play Integrity 檢查也轉到黑客伺服器。目標是 7 間印尼銀行的 8 個 App,亦針對中國、印度和泰國等地的金融機構。
南韓懷疑遭 AI 代理式黑客攻擊的金融機構增至 16 間,約 10 萬條個人資料外洩,包括身份證號碼。金融委員會表示,受影響的包括新韓、KB 國民和韓亞銀行,以及加密貨幣交易所 GOPAX 的營運商 Streami,比最初公布的 7 間多出一倍,當局暫未發現賬戶或信用卡號碼外洩。當局抽查 555 間金融機構,發現 130 間保安有漏洞。金融委員會秘書長 Shin Jin-chang 說,金融機構至今仍達不到基本保安要求,令人深感不安。
阿塞拜疆逾 100 個政府網域一夜遭外國黑客組織攻擊,多個部門網站一度無法連上。當局表示,攻擊由 10 月 13 日晚上約 10 時開始,但沒有點名任何國家,只稱影響有限。據 OC Media 報道,親伊朗黑客組織 313 Team 在 Telegram 認責,理由是阿塞拜疆禁止學生在公立學校戴頭巾,並聲稱已令 1,825 個政府網站離線。頭巾禁令早前已引發示威,當局在 10 月 12 日封鎖 Instagram 和 TikTok,支持戴頭巾的影片當時正在這些平台流傳。