curl 作者 Daniel Stenberg 公開不滿 HackerOne 要求身分驗證
curl 創辦人兼首席開發者 Daniel Stenberg 在 10 月 16 日於 Mastodon 發文,指 curl 團隊對漏洞通報平台 HackerOne「深感失望」,因為平台開始要求想向 curl 提交漏洞報告的黑客先驗證身分。他寫道:「這令他們轉身離開,我們亦錯過了他們的報告。」
curl 是一個用來經網址傳送資料的開源程式庫及指令列工具,Heise 形容它裝在數以十億計的裝置上,由手機到聯網汽車都有。
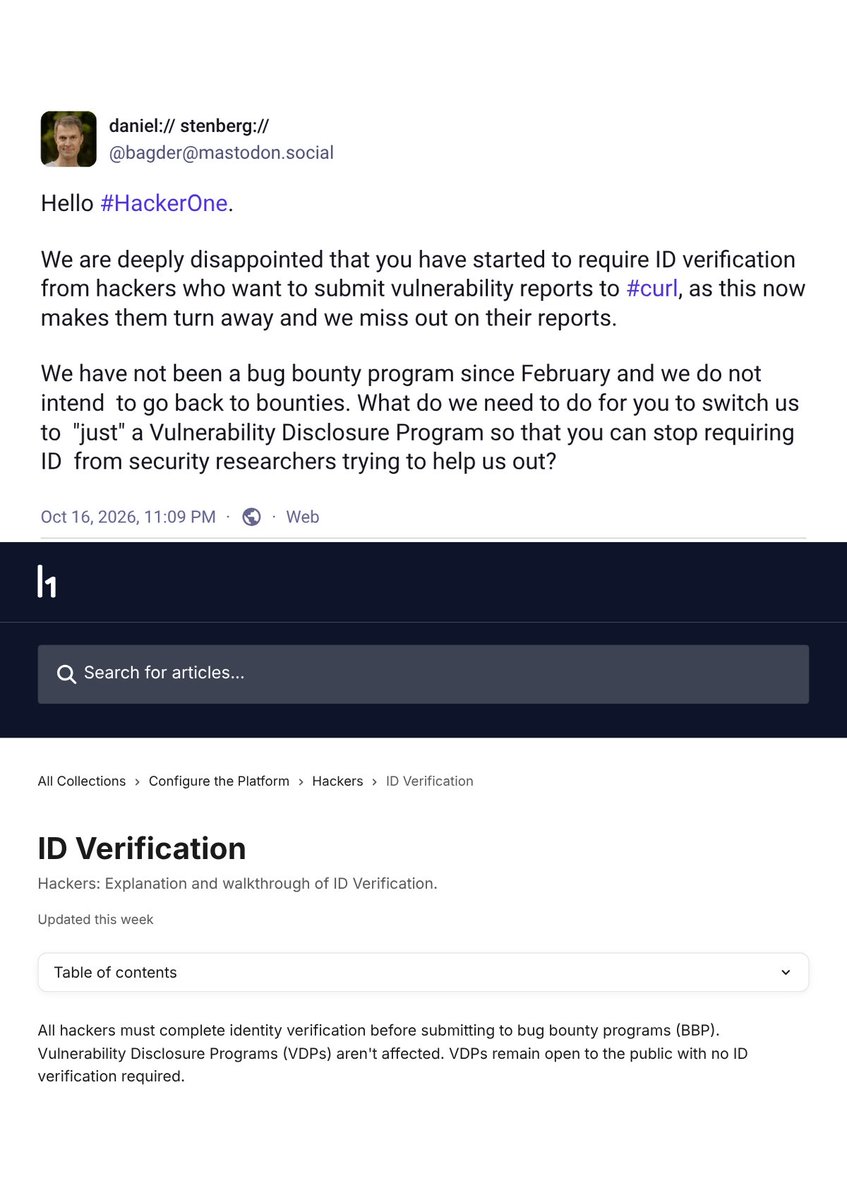
HackerOne 規定所有漏洞獎金計劃須先驗證身分
HackerOne 的說明頁寫明:「所有黑客在向漏洞獎金計劃(bug bounty program)提交報告前,必須完成身分驗證。」驗證由合作機構 Veriff 處理,提交者須年滿 18 歲,並持有護照、身分證、居留證或駕駛執照等實體證件,審核最多需時 72 小時。驗證有效期 12 個月,每年要重新辦理。
說明頁同時指,漏洞披露計劃(Vulnerability Disclosure Program,只接收通報、不設獎金)不受影響,公眾毋須驗證身分即可提交。
curl 今年 1 月底已停止發放獎金
Stenberg 在帖文表示:「我們自 2 月起已不再是漏洞獎金計劃,亦無意恢復獎金。」他問 HackerOne,curl 要怎樣做才可改為「只是」漏洞披露計劃,讓平台不再要求協助 curl 的安全研究人員出示證件。
據 BleepingComputer 1 月 22 日報道,Stenberg 宣布 curl 的獎金計劃在 2026 年 1 月底結束,原因是收到大量低質素、看來由 AI 生成的無效報告。curl 曾在 16 小時內收到七份 HackerOne 報告,全部都不是漏洞;到他發文時,curl 當年已收到 20 份報告。Stenberg 表示,取消獎金是要移除提交草率報告的誘因。
日期 | 事件 |
|---|---|
2026 年 1 月 | Stenberg 宣布結束 curl 漏洞獎金計劃 |
2026 年 1 月 31 日 | 獎金計劃停止接收新報告 |
2026 年 9 月 15 日 | 一宗 HTTP/2 上載漏洞經 HackerOne 通報 curl |
2026 年 10 月 16 日 | Stenberg 公開要求 HackerOne 撤銷身分驗證要求 |
curl 仍經 HackerOne 收到嚴重漏洞報告
停發獎金後,curl 仍經 HackerOne 接收通報。據 The Hacker News 報道,一宗可令用戶端執行程式碼的 HTTP/2 上載漏洞,在 9 月 15 日經 HackerOne 通報 curl,安全團隊數小時內確認問題。
來源
- ID Verification(HackerOne 說明頁)
- curl ending bug bounty program after flood of AI slop reports(BleepingComputer)
- curl Patches HTTP/2 Upload Flaw After PoC Demonstrates Client-Side Code Execution(The Hacker News)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。