16 歲研究員 Faav 以未簽署的登入憑證闖入 Microsoft 內部系統
16 歲安全研究員 Faav 周五(25 日)在個人網誌披露,他以一張偽造、沒有數碼簽署的登入憑證(token),冒認管理員身份,登入 Microsoft 內部數據分析服務 Titan,並以管理員權限執行 SQL 查詢。他估計,經這個服務可觸及的資料庫合共存有約 17.3 兆行資料,涵蓋 Bing 搜尋分析數據及員工記錄。
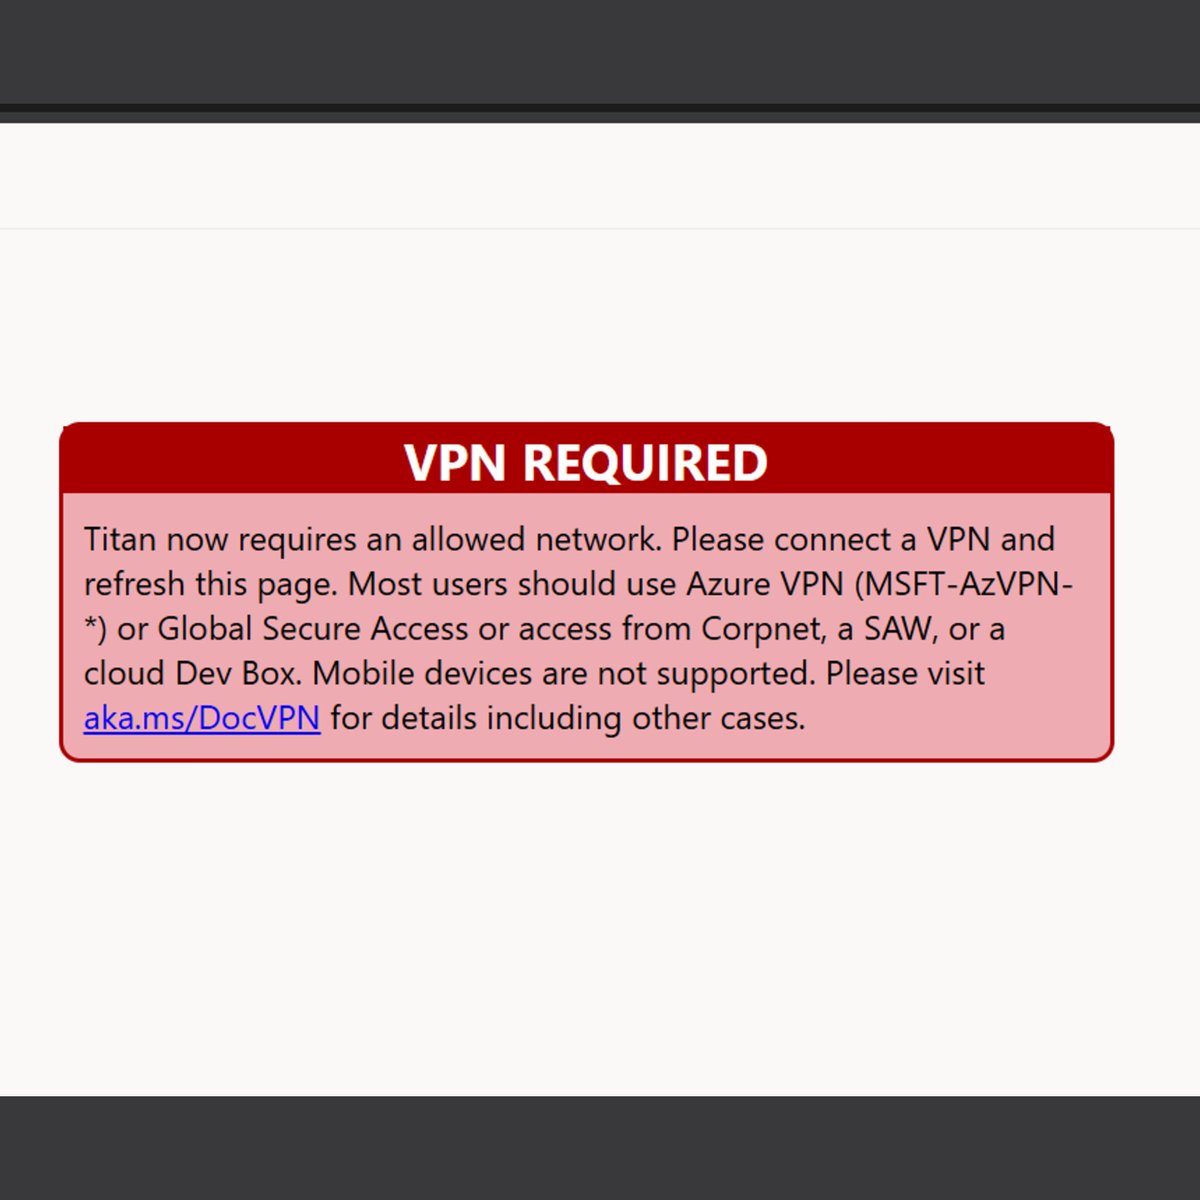
Titan 是 Microsoft 員工專用的內部服務,網頁版要求使用者連接公司 VPN 才能登入,外人只會看到一個「VPN REQUIRED」的提示頁。Faav 指,他用來輔助找漏洞的 AI 工具 Antares 在 8 月 25 日發現,Titan 另有一個經 Azure 雲端服務對外開放的 API,毋須經過 VPN。
系統逐項核對憑證 唯獨沒有檢查簽署
Faav 解釋,Titan 收到登入憑證後,會逐項核對租戶編號、受眾、應用程式編號及用戶名稱等欄位,卻從來沒有驗證憑證本身的數碼簽署。換言之,任何人只要自行填好這些欄位,再把簽署演算法標為「none」,系統便照單全收。
他在 9 月 5 日把用戶名稱一欄改為「admin」,Titan 隨即接受這個未經簽署的管理員身份,並執行了他送出的 SQL 查詢。
可觸及 17 個資料庫 近 1.8 萬個員工電郵
據 Faav 列出的數字,這個管理員身份可以觸及以下資料:
項目 | 數量 |
|---|---|
相連的 ClickHouse 分析資料庫 | 17 個 |
資料表 | 9,863 個 |
估計資料總行數 | 約 17.3 兆行 |
員工電郵記錄 | 17,990 個 |
帳戶及電郵記錄 | 約 25,000 個 |
機構記錄 | 15,001 個 |
儀表板 | 24,569 個 |
他指,員工記錄包括姓名、電郵、職銜、部門及登入紀錄,Bing 分析數據則包括搜尋內容、識別碼及國家或州份級別的大概位置。
他稱只取過兩行 Bing 數據 當晚已報告
Faav 強調,他只查閱過資料庫的後設資料(metadata),並抽取了兩筆各只有一行的 Bing 分析數據作測試,從未批量下載記錄,亦沒有接觸客戶資料或辨認任何個人。他在發現漏洞的同一日,即 9 月 5 日,向 Microsoft 安全回應中心(MSRC)報告,對方隨即開立個案。
Microsoft 其後要求他停止測試,並在 9 月 9 日封鎖有關 API,距報告只有四日。公司在 9 月 17 日向他發出 5,000 美元漏洞獎金。
Microsoft 曾刪改他的公開文章
Faav 在文中直言,Microsoft 對這篇網誌擁有編輯權。他表示,雙方在 9 月 22 日會面後,他應 Microsoft 要求重寫文章,改寫了對影響範圍的描述,並刪去部分段落及數字,文章其後才在 9 月 25 日公開。
Microsoft 在文中附上的聲明表示,感謝 Faav 提交研究結果,指他的協調披露「幫助我們加固服務,更好地保護客戶」。
翻查資料,這是 Faav 第二次公開 Microsoft 的漏洞;他 15 歲時曾披露 Microsoft 訪客登記系統 Guest Check-In 的安全問題。
來源
- How I Could've Accessed 17 Trillion Microsoft Records(Faav 網誌,原始披露)
- 16-Year-Old Researcher Finds Microsoft Auth Vulnerability that Exposes 17.3 Trillion Stored Records(Cyber Security News)
- Access tokens in the Microsoft identity platform(Microsoft Learn,憑證須驗證簽署的官方說明)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。