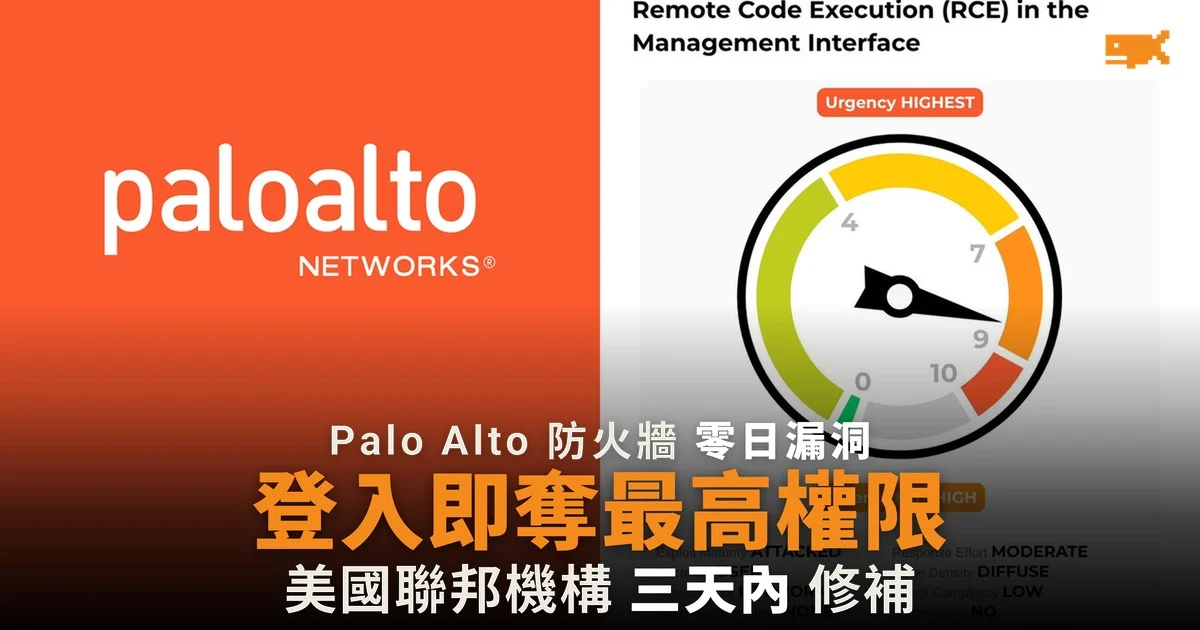
登入管理介面即可取得防火牆 root 權限
Palo Alto Networks 在美國時間 2026 年 10 月 14 日發出安全通告,指旗下防火牆作業系統 PAN-OS 的管理介面有一個遠端執行程式碼漏洞,編號 CVE-2026-0322,CVSS 4.0 評分 8.6,屬「高」級,但公司把建議緊急程度列為最高一級。已登入、又能經網絡連上管理介面的攻擊者,可以 root 權限在防火牆上執行任意程式碼。
通告指已觀察到「非常有限」的攻擊,並公布了三個與攻擊有關的 IP 位址。漏洞由公司內部員工 Suraj Siddharudh 發現。
受影響的是實體及虛擬防火牆和 Panorama
據通告,受影響的是 PA-Series 實體防火牆、VM-Series 虛擬防火牆,以及管理平台 Panorama 的虛擬版和 M-Series 設備;雲端版 Cloud NGFW 和 Prisma Access 不受影響。毋須特別設定就會中招。
PAN-OS 版本 | 已修補版本 |
|---|---|
12.2 | 12.2.4 |
12.1 | 12.1.4-h12、12.1.7-h8、12.1.10-h2 |
11.2 | 11.2.4-h22 至 11.2.13-h3;11.2.16 預計 10 月 15 日推出 |
11.1 | 11.1.4-h37 至 11.1.16-h3 |
10.2 | 10.2.7-h38 至 10.2.18-h12 |
已停止支援的舊版本,要升級到仍獲支援的修補版本。
沒有臨時解決辦法,風險取決於管理介面開放給誰
Palo Alto 表示漏洞沒有已知的臨時解決辦法。訂用 Threat Prevention 的客戶可啟用 Threat ID 510046 及 510047,但只屬「有限」防護,而且要先為管理介面的流量做 SSL 解密。
公司指,管理介面開放給互聯網上的外部 IP 時風險最高;按其建議只讓內部受信任 IP 或單一跳板機連上,風險可以大減。評分亦列明攻擊需要高權限,即攻擊者要先取得管理員登入資料。
美國聯邦機構限三日內處理
美國網絡安全及基礎設施安全局(CISA)在美國時間 10 月 14 日把 CVE-2026-0322 加入「已知被利用漏洞」名單,要求聯邦民事機構在 10 月 17 日前完成處理。
PAN-OS 管理介面並非首次出事。2024 年 11 月,CVE-2024-0012 和 CVE-2024-9474 兩個管理介面漏洞被串連利用,攻擊者毋須登入即可取得 root 權限;同年 4 月,GlobalProtect 功能的 CVE-2024-3400 零日漏洞評分達滿分 10 分。
來源
- CVE-2026-0322 PAN-OS: Authenticated Remote Code Execution (RCE) in the Management Interface(原始文件,Palo Alto Networks 安全通告)
- CISA Adds Four Known Exploited Vulnerabilities to Catalog(CISA)
- Palo Alto Networks warns of PAN-OS RCE flaw exploited in attacks(BleepingComputer)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。