Rank Math PRO 3.0.123 部分安裝檔帶有後門
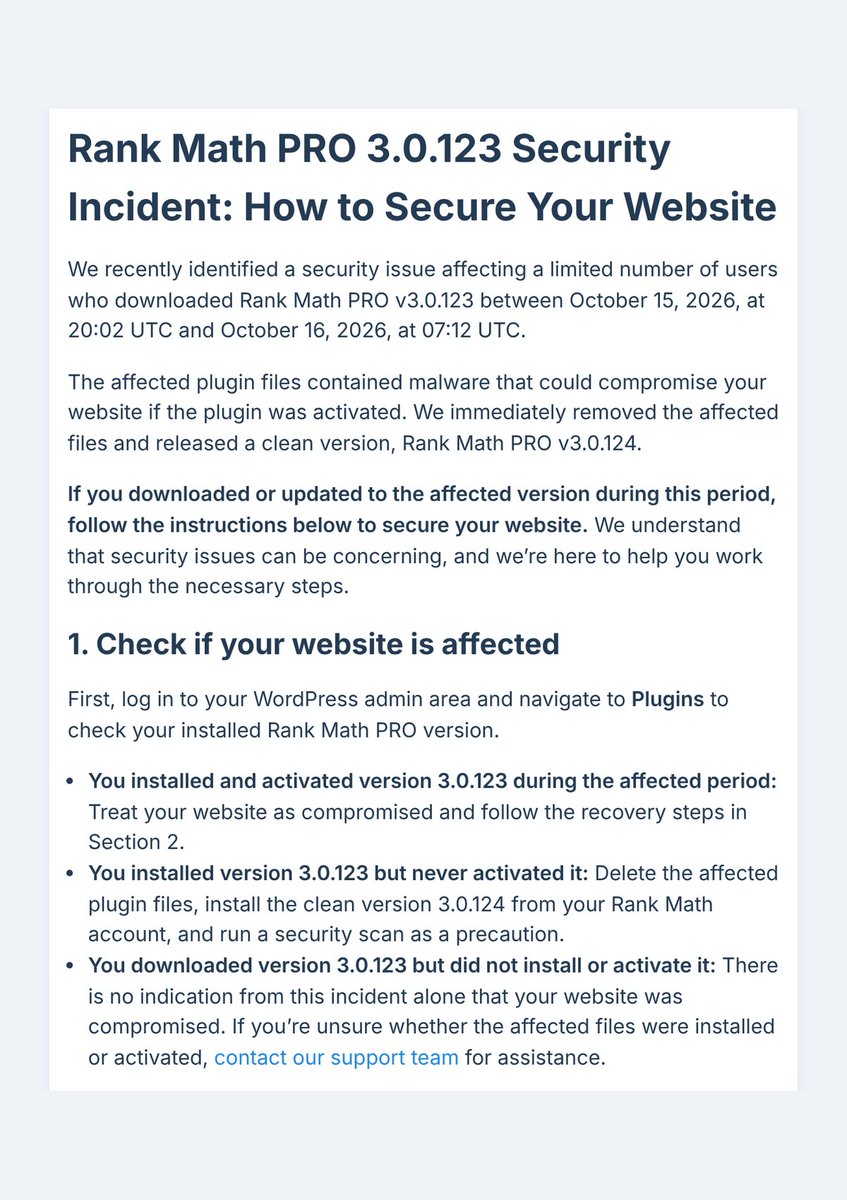
WordPress 收費 SEO 外掛 Rank Math SEO PRO 表示,部分 3.0.123 版本的外掛檔案含有惡意程式。據 Rank Math 發出的安全通告,受影響的是在 2026 年 10 月 15 日 20:02 至 10 月 16 日 07:12(UTC)之間下載或更新到該版本的用戶,即香港時間 10 月 16 日凌晨 4 時至下午 3 時,前後約 11 小時。
Rank Math 說,已即時移除受影響檔案,並推出乾淨的 3.0.124 版本。資安公司 Wordfence 把事件列為 CVE-2026-111862,CVSS 評分 9.8,屬「嚴重」級別;據 SecurityOnline 報道,漏洞已被實際利用。
惡意程式做了甚麼
據 SecurityOnline 引述 Wordfence 的報告,管理員啟用被改動的外掛後,惡意程式會自動執行:
行為 | 內容 |
|---|---|
對外連線 | 連接外部指揮伺服器 rank1cdn[.]com |
保持存取 | 網站正常被瀏覽時,重新建立隱藏的 PHP 後門 |
偽裝檔案 | 建立未經授權的管理員帳戶,放置偽裝成 WordPress 核心的檔案 |
偷取資料 | 收集 WordPress 登入資料、資料庫密碼、API 金鑰等網頁伺服器可讀取的機密 |
據 Dr. Web 引述 Rank Math 的通告,入侵痕跡包括以「wpsupport_」開頭的管理員帳戶,以及 wp-includes 資料夾內一個偽裝成系統檔案的 class-wp-cache-util.php。Dr. Web 指,Wordfence 亦提到即使後門被刪,惡意程式也可以重新把它建立。
只更新到 3.0.124 不足夠
Rank Math 按用戶情況分三類處理:
- 在受影響時段安裝並啟用 3.0.123:應視網站已被入侵,按通告的復原步驟處理;
- 安裝了但從未啟用:刪除受影響的外掛檔案,從 Rank Math 帳戶安裝 3.0.124,並做一次安全掃描;
- 只下載而沒有安裝或啟用:單憑這次事件,沒有跡象顯示網站被入侵。
據 Dr. Web 報道,對已啟用受影響版本的網站,單是更新到 3.0.124 並不足夠;Rank Math 建議還原事發前的備份並更換密碼。SecurityOnline 亦建議管理員檢查資料庫內三個惡意 wp_options 設定、可疑管理員帳戶、異常的 .cache 檔案和未經授權的排程工作,並更換所有資料庫和 API 憑證。
只在時段以外取得 3.0.123,並不代表網站被入侵。
免費版不在受影響之列
受影響的只是收費的 PRO 附加外掛。據 Dr. Web 報道,wordpress.org 顯示 Rank Math 免費版有超過 400 萬個有效安裝,但 Rank Math 和 Wordfence 的通告都沒有把免費版列為受影響。PRO 版的安裝數目沒有公開。
報道沒有交代攻擊者如何改動 Rank Math 的官方安裝檔。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。