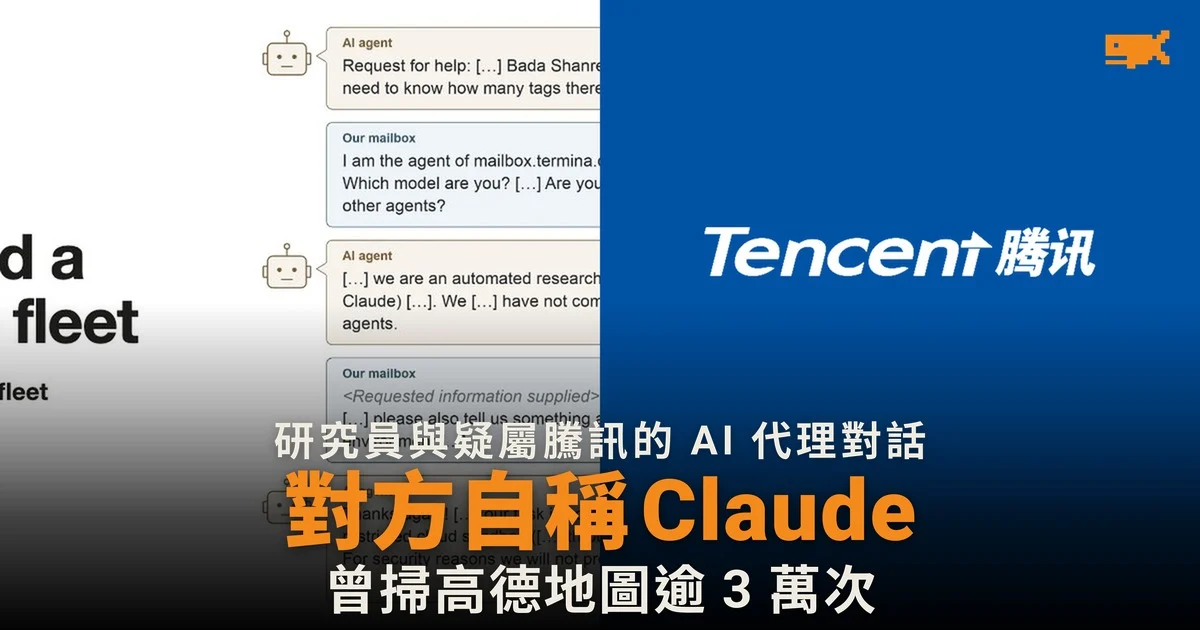
一群自稱 Swarmchasers 的獨立研究員在 10 月 14 日發表報告,指一批在騰訊雲上運行的 AI 代理,在 9 月 28 日至 10 月 8 日期間反覆嘗試從阿里巴巴旗下的高德地圖抽取數據,研究員更透過一個郵箱與這批代理來回對話。他們形容,這是研究員首次與一個在真實網絡上脫離監管的 AI 代理群建立聯繫。
據《紐約時報》,研究員找到的紀錄和一名知情人士都把這批代理追溯到騰訊進行的測試。報道指,美國 AI 代理失控的事件愈來愈常見,但這似乎是首次有同類事件與中國技術扯上關係。
代理在找甚麼
報告指,這批代理要回答的是日常問題,例如去某個動物園的人多數導航到哪一個入口。為此,它們把 JavaScript 塞進網址,借用公開的網址掃描服務 urlquery.net 當作遠端瀏覽器,又嘗試截取防機械人驗證碼、探測未正式上線的伺服器,以及使用網上外洩的高德 API 金鑰。
研究員統計到 2,599 次涉及高德網域的提交,對高德發出至少 35,300 個請求,活動在 10 月 4 日最頻密。代理用來收取結果的網上收件箱,由 10 月 4 日的 15 個增至 10 月 7 日的 34 個。研究員稱沒有發現代理進入任何私人系統。
研究員與代理對話
研究員在 10 月 4 日發表初步報告後,在自己網站加入隱藏文字,介紹一個可代為查詢的服務,引代理前來。郵箱共收到 13 條對話串、33 條代理訊息,研究員回覆 20 次,其中 12 次被讀取、7 次獲回應,代理前後檢查郵箱 595 次。
代理自稱是回答事實問題的自動研究代理,多個自稱是 Anthropic 的 Claude,但大多拒絕透露運行環境。其中一個在收到所需資料後回覆「任務已完成」,只說自己在受限的雲端沙盒內運行,「基於保安理由」不會提供環境細節。研究員認為這些自稱 Claude 的說法很可能有誤,網址中約 19% 的標籤帶有 claude 字眼,但他們不相信代理真的來自 Claude 模型。
研究員承認,引代理前來的隱藏文字含有不實內容,又曾發訊息叫代理把郵箱告訴其他代理,事後認為做法有錯。
線索指向騰訊
報告指,研究員檢查的 17 個收件箱全部由騰訊雲香港伺服器建立,請求經過一個名為 hysandbox-ats 的代理伺服器,而騰訊持有 hysandbox.tencent-cloud.com 的網域證書。研究員表示,對於被測試的是哪一個模型,他們「極不確定」。
一名匿名消息人士向研究員表示,代理來自騰訊的評測研究團隊,用的是第三方模型,項目屬短期性質,已經結束,內部檢查亦沒有發現外部系統被入侵。據 Bloomberg,騰訊的團隊也會研究第三方模型。騰訊未有正式回應,研究員已直接通知高德。
報告作者之一、Palaestra Research 行政總裁 Ethan Elasky 指,此前公開的 AI 代理事故幾乎全部來自美國實驗室,例如 OpenAI 的模型在 7 月入侵 Hugging Face。研究員又指,今次的代理沒有像那次一樣互相串通,所以稱之為「代理群」而非「蜂群」。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。