Canonical 把兩條更新週期合併成一條
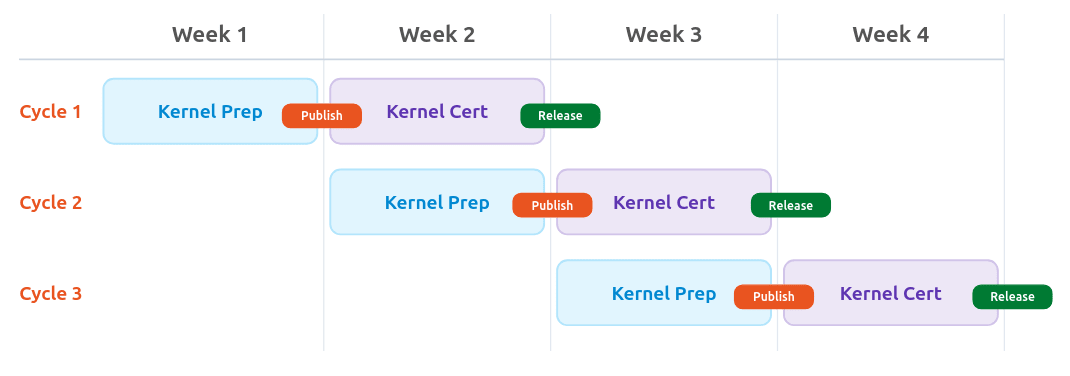
Canonical 在 9 月 23 日的官方網誌宣布,Ubuntu 的核心(kernel)穩定版本更新(SRU)改為每兩周一個週期,每個週期比前一個遲一周開始,互相重疊,結果是每星期都有新核心推出。此前 Ubuntu 用兩條並行的節奏:一般修正每四周出一次,安全修補另外每兩周出一次。新安排把兩者合併,所有修正走同一條兩周的流程。
據 OMG! Ubuntu 報道,舊有的「四周加兩周」安排於 2023 年才開始採用,當時 Canonical 因處理 Zenbleed 漏洞太慢而受到批評。
每個週期第一周準備,第二周認證
根據 Canonical 公布的流程,每個週期的第一周用來整合修補、打包、編譯及做基本測試,周末前把候選版本放上 -proposed 軟件庫;第二周做硬件認證、發行版整合及回歸測試,完成後才正式推出。
等不及的用戶可先裝未經認證的版本
Canonical 表示,對修補速度特別敏感的用戶,可以在第一周完結後直接從 -proposed 取得候選版本,自行做驗收測試,最快七日內用上 CVE 修正。Canonical 形容,這條路是為「認為盡快修補比等待 Canonical 完成大規模認證測試更重要」的用戶而設。
Help Net Security 則指出,最快的核心正是 Canonical 未測試完的那一個,當中如有回歸錯誤,後果由採用的團隊自己承擔。此外,Canonical 目標在漏洞公開後 24 至 48 小時內提供安全的臨時應對方法;沒有安全的應對方法時,會改為提供一般的系統加固建議。
AI 把找漏洞變成自動化工序
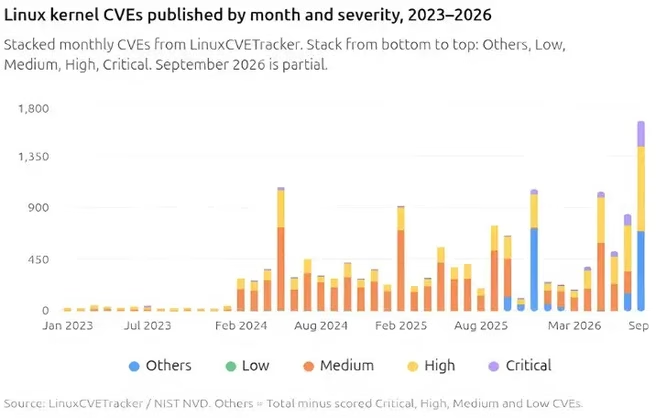
Canonical 在網誌解釋改動原因時指,大型語言模型(LLM)及專門的 AI 代理,已經把找漏洞由人手、費時的工作,變成高度自動化的流程。另外,Linux 核心社群自 2024 年成為 CVE 編號機構後,替數以千計的錯誤編上 CVE(公開漏洞編號),理由是幾乎任何會影響運行中系統的錯誤,都有可能被視為漏洞。
Linux 每個版本的 CVE 由約 500 個升至近 2,000 個
Linux 穩定版維護者 Greg Kroah-Hartman 早前在 Kernel Recipes 會議上披露,Linux 7.0 修正的 CVE 突破 1,000 個,Linux 7.2 更超過 1,500 個。據 Tom's Hardware 報道,Linux 6.x 年代大部分時間每個版本約 500 個,按目前走勢,Linux 7.3 可能突破 2,000 個。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。