六日、四萬美元算力換來 25 萬美元賞金
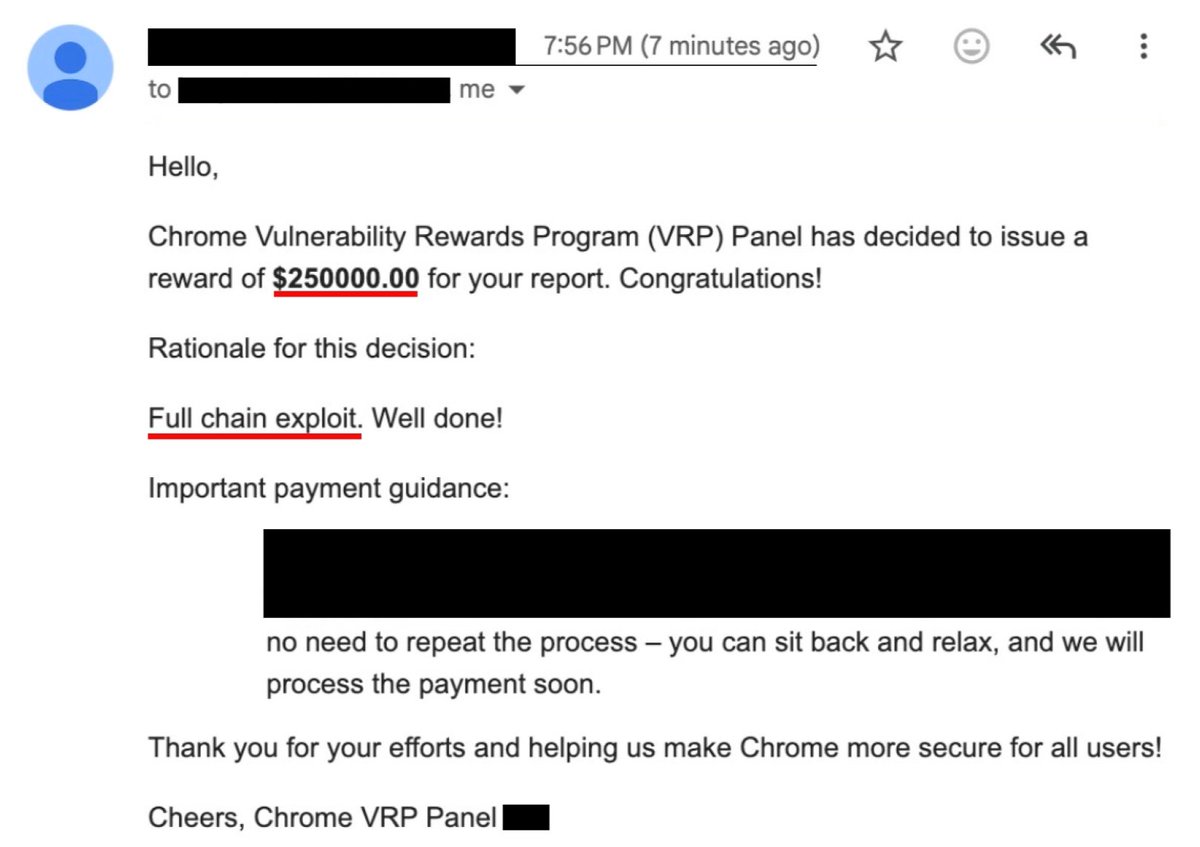
美國資安初創 XBOW 在 10 月 13 日宣布,Google 向它發出 25 萬美元的 Chrome 漏洞賞金,獎勵一條「full chain」攻擊鏈:用戶只要打開一個網頁,攻擊者便能跳出瀏覽器沙盒,在 Windows 電腦上執行任意程式碼。據 XBOW 的公告,這是 Google 在 2026 年 4 月修訂 Chrome 漏洞獎勵計劃規則後,首次發出這個級別的全鏈獎勵;行政總裁 Oege de Moor 說,這是 Chrome 史上第二次有人拿到這筆最高賞金。
AI 代理參與拼出三個漏洞
這條攻擊鏈由三個漏洞串成。據研究員 Brendan Dolan-Gavitt 在 XBOW Labs 的技術文章,第一步是 V8 引擎 Maglev 編譯器的反最佳化錯誤,第二步是 Blink 解碼動畫 WebP 圖片時的堆積溢位,第三步則利用 Windows 版 Crashpad 的記憶體讀取錯誤跳出沙盒。三個漏洞都已修補。
團隊並行執行多個 OpenAI GPT-5.6 Sol 代理,研究員負責揀選目標、提供背景和決定組合哪些漏洞。De Moor 說,團隊原本準備的攻擊鏈中有一個漏洞 Google 早已知道,他們於是在 8 月 2 日至 7 日、身處拉斯維加斯參加 Black Hat 期間重新構建,按 API 收費重算,算力成本約 4 萬美元。
攻防成本同時下降
XBOW 的文章指出,以往一個四人團隊要花約 6 至 9 個月才能完成一條 Chrome 全鏈攻擊,而 XBOW 自己第一次提交也花了兩個月。De Moor 認為,找出嚴重漏洞的成本正在急跌,攻擊者和防守者都一樣,而限制強力模型並非辦法,因為 GPT-5.6 Sol 已經公開;防守者的優勢是可以先測試自己的程式碼。XBOW 表示正開發自動測試桌面程式、伺服器和嵌入式裝置的產品。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。