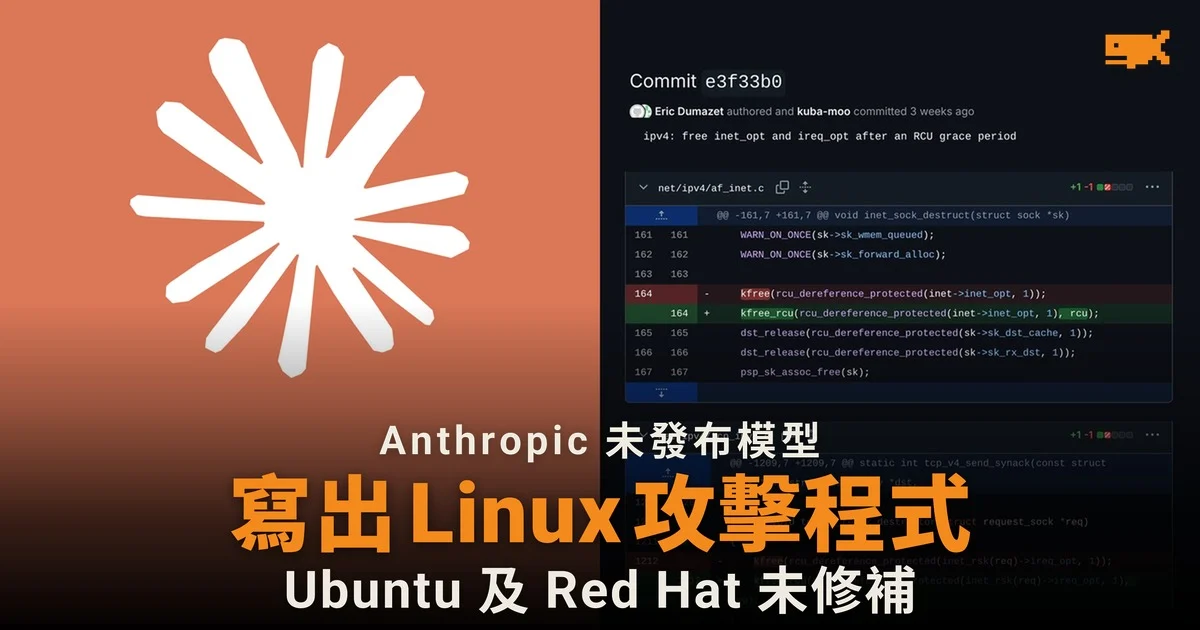
未發布 Claude 模型寫出 Linux 遠端 root 攻擊程式
據 Anthropic 前沿紅隊(Frontier Red Team)10 月 27 日發表的研究文章,公司一個未發布的內部研究模型寫出一個攻擊程式,可向運行 multipath TCP 監聽服務的 Linux 伺服器發送封包,在不需要任何登入憑證、亦無需用戶操作的情況下,以 root(系統最高權限)執行任意指令。
這個漏洞編號 CVE-2026-98432,屬於 Linux 核心網絡堆疊中由競態條件(兩個處理程序同時存取同一資料時出錯)引發的「釋放後使用」錯誤。Anthropic 指漏洞已在上游修補,並移植到所有仍在維護的穩定版核心。
攻擊程式約 53 分鐘取得 root 權限
據 Anthropic 文章,攻擊分兩步:先遠端繞過 KASLR(核心記憶體位址隨機化防護),讓核心把額外資料送回給攻擊者,從中得知核心的記憶體佈局;再利用同一個漏洞覆寫回呼指標,令核心執行攻擊者預先放進記憶體的指令。
由於競態失敗只會令連線握手失敗,不會令系統當機,攻擊者可無限次重試。在 Anthropic 的概念驗證中,取得核心指標需時 48 分鐘,之後再用 5 分鐘便可執行指令。
Ubuntu 及 Red Hat 仍未推出修補
據 Ubuntu 安全公告頁面 10 月 29 日的更新,Ubuntu 26.10、26.04 LTS、24.04 LTS 及 22.04 LTS 的核心仍列為「Vulnerable」,修補「進行中」,Ubuntu 給予的 CVSS 評分為 9.8 分(滿分 10 分)。據 Red Hat 安全資料,RHEL 8、9 及 10 均受影響,Red Hat 把嚴重程度評為「Important」,CVSS 評分為 8.1 分,目前未有修補版本。
Debian 則已推出修補:據 Debian 安全公告,DSA-6568-1 於 10 月 16 日發出,修補 trixie 版本的核心。
同一模型另外找到四條攻擊鏈
Linux 漏洞是 Anthropic 文章披露的五條攻擊鏈之一,全部由同一個未發布模型寫出攻擊程式。
目標 | 攻擊效果 | 修補情況 |
|---|---|---|
Chrome | 開啟網頁一次即可在沙盒外執行程式 | 62 個 CVE 已在 Chrome 156 修補 |
Safari | 網站可讀取瀏覽紀錄及 cookies | Apple 已修補 |
Android | 不解鎖便可從被盜手機取出相片 | Google 已處理 |
Windows | 遠端令回應 HTTP/3 的機器當機 | Microsoft 已修補(CVE-2026-33096) |
Linux | 無需登入以 root 執行指令 | 上游已修補 |
Anthropic:這類能力以往只屬少數專家
Anthropic 在文章中寫道,前沿模型已能發現並組合多個漏洞,寫出可運作的攻擊程式。文章指:「這些技能過往只屬針對這些目標的少數專家團隊。現在,模型在少量人手參與下便可做到。」公司建議開發團隊在提交程式碼時便進行掃描。
來源
- Discovering and exploiting vulnerabilities in critical, real-world software with Claude(原始文件,Anthropic)
- CVE-2026-98432(Ubuntu 安全公告)
- CVE-2026-98432(Debian 安全追蹤)

暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。