發生了甚麼
Bitcoin 硬件錢包 COLDCARD 的官方 X 帳戶在 10 月 11 日貼出一條釣魚連結。帖文冒充官方的緊急安全更新,聲稱新版韌體在生成種子時有嚴重漏洞,促請受影響的用戶立即遷移錢包,並附上一個假冒 COLDCARD 的網站。
COLDCARD 其後刪除帖文,並發聲明確認事件。公司表示正在調查帖文如何從官方帳戶發出,呼籲用戶不要打開或使用該連結,又強調 coldcard.com 是唯一的官方網站。
為何令人意外
Cointelegraph 報道,COLDCARD 表示這個帳戶自 2017 年起一直使用離線雙重認證(2FA),而且嚴格限制登入權限。換言之,帳戶本身的防護並不鬆懈,釣魚帖文卻仍然出現。
Crypto Briefing 引述 COLDCARD 指,公司在事後做了內部檢查,沒有發現未經授權的登入紀錄。COLDCARD 已要求 X 緊急調查,以釐清是平台出事,還是帳戶憑證外洩。
項目 | 目前所知 |
|---|---|
假帖文內容 | 冒充緊急安全更新,稱種子生成有漏洞 |
帳戶防護 | 2017 年起使用離線 2FA,限制登入權限 |
內部檢查 | 未發現未經授權的登入 |
用戶損失 | 暫未有經證實的個案 |
後續 | 已聯絡 X,正檢視所有帳戶權限 |
假網站做了甚麼
crypto.news 報道,假帖文把用戶引到一個冒充 COLDCARD 的網站,要求他們跟從所謂的安全遷移程序轉移 Bitcoin。報道指,這個網站實際上是收集用戶的助記詞,還是散播惡意軟件,暫時未有獨立證實。
Crypto Briefing 指出,真正的韌體修復不會要求用戶在網站輸入助記詞。任何這類要求都應視為警號,不論它來自哪個帳戶。
為何時機敏感
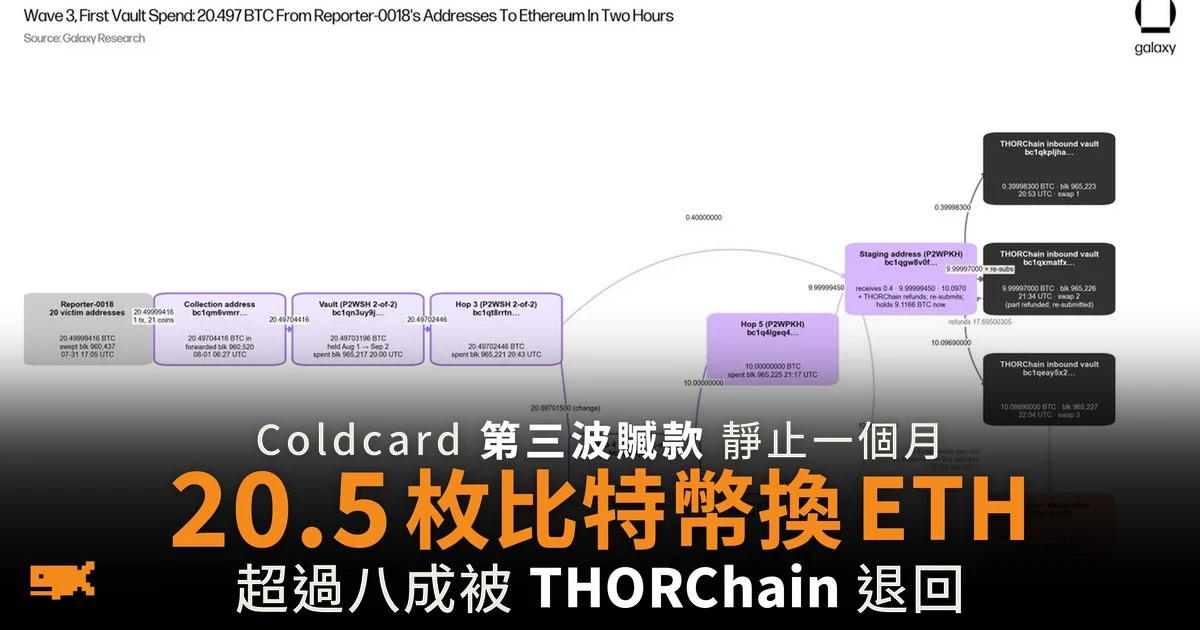
COLDCARD 的用戶今年已經歷一次重大事故。Cointelegraph 引述 Galaxy Digital 的資料指,7 月的 COLDCARD 漏洞事件中,黑客分三波攻擊,從 7,300 個錢包盜走至少 1 億美元的 Bitcoin,而疑似的第四波可令總損失升至約 1.3 億美元。DefiLlama 的估算則是 1.15 億美元。
這次事故令 7 月成為今年加密貨幣失竊金額第二高的月份。在這個背景下,一條以「韌體漏洞」為名、叫用戶盡快遷移的帖文,對剛經歷過真漏洞的用戶特別有說服力。Crypto Briefing 指,假帖文並沒有披露任何新漏洞,只是借用了今年較早前已公開的安全問題。
意味著甚麼
對用戶而言,做法很簡單:不要點擊連結,也不要因為社交平台上的一則帖文而轉移資產。
對 COLDCARD 而言,問題仍未解開。如果公司沒有錄得任何未經授權的登入,帖文究竟如何發出,要等 X 的調查結果。COLDCARD 表示,有經核實的消息才會再公布。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。