黑客忘記鎖門,整套 iPhone 盜幣工具曝光
網絡安全公司 Censys 在 10 月 7 日發表報告,指研究員在五台沒有設密碼的伺服器上,找到 iPhone 攻擊工具 DarkSword 及其配套程式 Coruna 的完整部署,由攻擊網頁、指令伺服器到逐個加密貨幣 App 下手的盜竊模組都在其中。報告由 Censys 高級安全研究員 Aidan Holland 撰寫。
這五台伺服器開放了「目錄瀏覽」,任何人連上去都可以看到裏面的檔案清單。Censys 透過自家的互聯網掃描,在 9 月 15 日至 17 日之間把它們逐一找出,報告指五台主機此前都未曾被公開記錄,而且在研究員分析時仍在運作。
一部香港 iPhone 每三秒回報一次
其中一台伺服器保存了受害裝置的回報紀錄。受害人先被引到一個「水坑」網頁,即外表普通、內藏攻擊程式的頁面,手機被入侵後便定時向攻擊者的伺服器回報裝置資料。報告列出兩部 iPhone:一部連接中國移動香港網絡,運行 iOS 16.1;另一部連接杭州的中國電信網絡,運行 iOS 16.3.1。兩部手機都用 Safari 瀏覽器、語言設定為簡體中文,在香港時間 9 月 7 日凌晨 0 時 24 分起,每三秒向攻擊者回報一次,香港那部持續到凌晨 3 時 33 分,共回報 2,749 次。
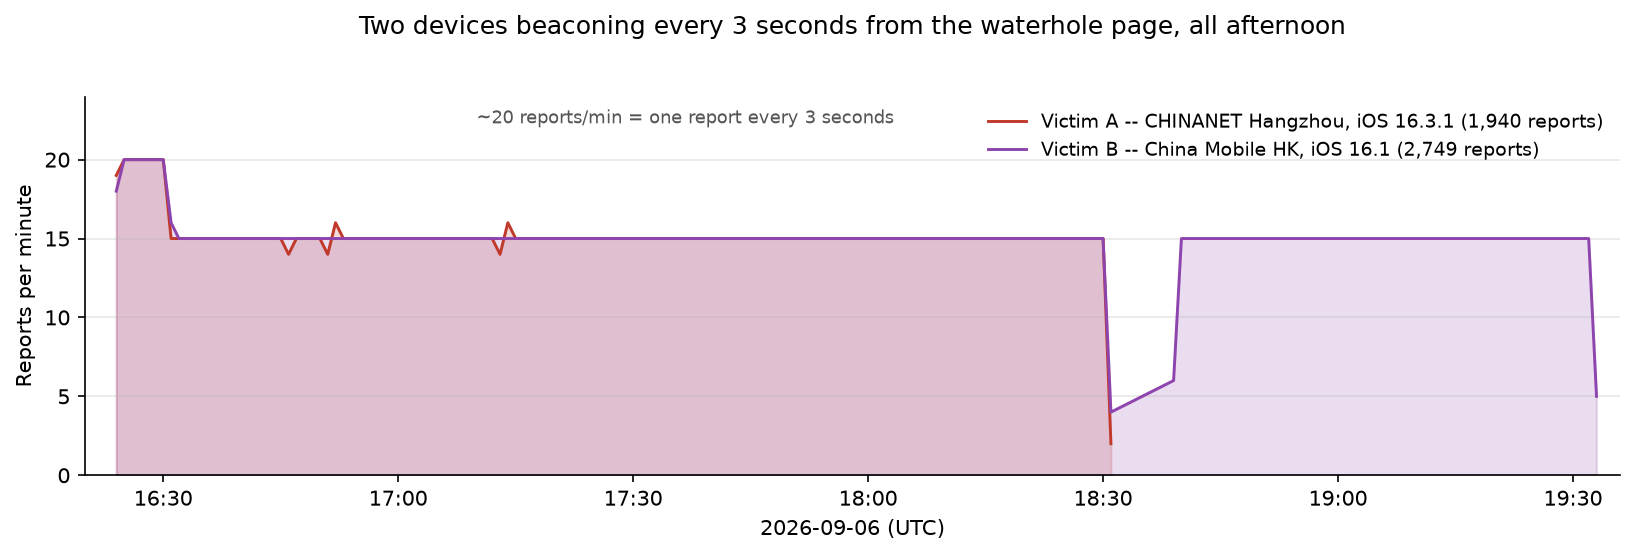
報告指兩部手機的系統版本,正好落在 Coruna 攻擊程式涵蓋的範圍之內。同一台伺服器上的植入程式備份,還設有自動收集 WhatsApp、Telegram、微信及瀏覽器資料的模組。
一門有代理、有佣金的生意
Censys 形容這是一門「漏洞攻擊即服務」的生意。研究員取得攻擊者舊正式伺服器的副本,管理後台設有代理及分銷架構,每個代理有自己的佣金比率和可控制裝置的上限,共 75 個後台帳號。後台可向受害手機下達 60 多種指令,部分指令要經雙重確認才能執行。
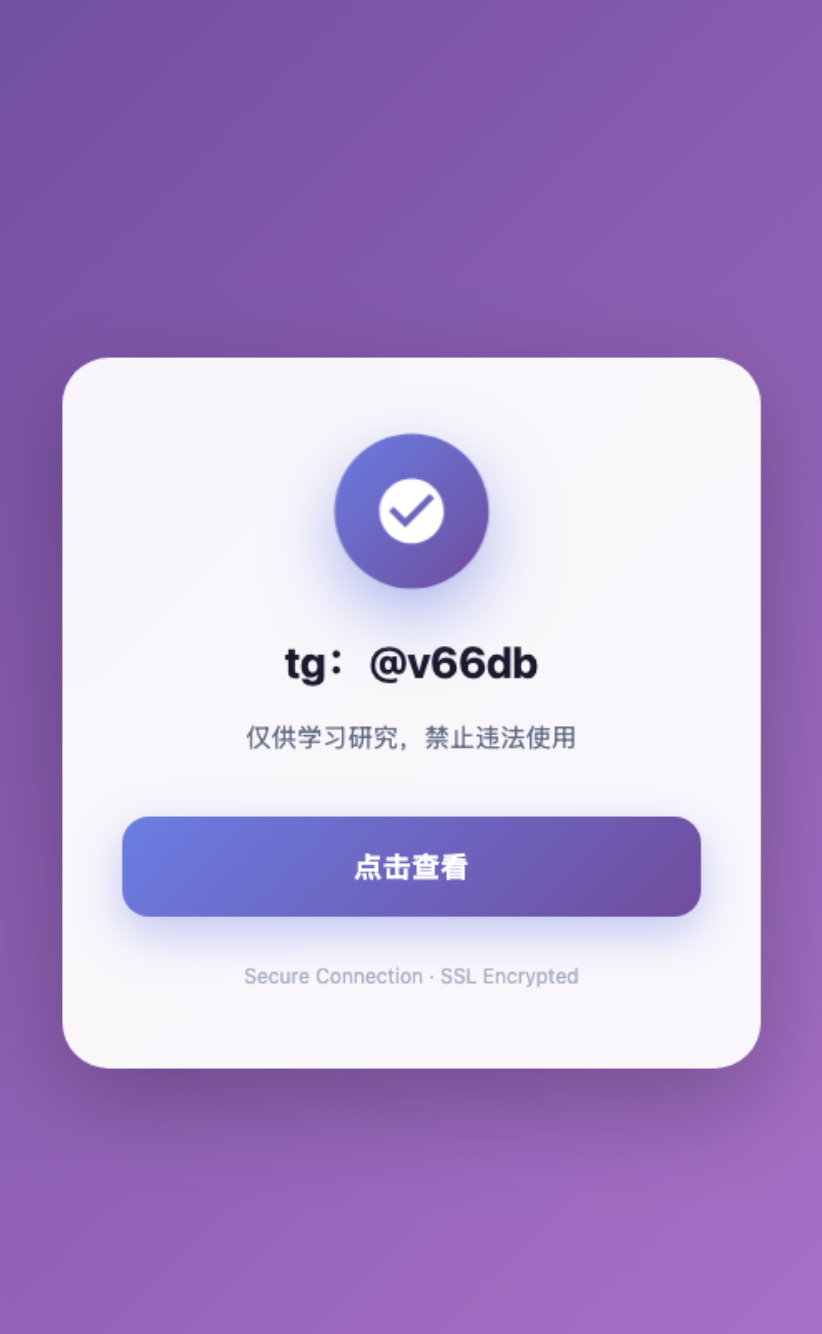
另一台伺服器的入口網頁以簡體中文寫成,頁面只有一個「點擊查看」按鈕,按下便轉往攻擊頁面,頁上還印着攻擊者的 Telegram 銷售聯絡帳號,以及一句「僅供學習研究,禁止違法使用」。
副本內的受害資料如下:
項目 | 數字 |
|---|---|
被盜的 12 字助記詞 | 11 組,來自 TronLink、Bitget、Bitpie、Trust、Phantom 及 imToken |
受害裝置的資料夾 | 179 個 |
後台記錄的收款地址 | 逾 87 個 |
針對個別加密貨幣 App 的注入模組 | 18 個 |
報告又指,研究員檢查後台資產時,可以直接轉走的資金只有約 0.3 枚 TRX,其餘價值仍藏在那 11 組助記詞衍生的地址之中,研究員沒有再推算。
18 個加密貨幣 App 逐個被注入
根據報告,攻擊成功後,一個偽裝成網頁檔案的程式會在手機內監視受害人開啟哪個加密貨幣 App,再把對應的模組注入。18 個目標包括 Bitpie、Coinbase、Exodus、imToken、MetaMask、Phantom、Trust Wallet、Uniswap 及 OKEx 等。植入程式同時會翻查相簿和備忘錄,搜尋用戶拍下或抄下的助記詞。
Censys 又發現另一名身處中國的營運者,正用同一套工具向外攻擊,並多加了第 19 個目標 BitKeep。
攻擊者正開發 iOS 26 版本
報告指,攻擊者正為 iOS 26 開發第七個漏洞的攻擊鏈,編號 CVE-2026-31001,屬 Safari 所用的 JavaScriptCore 引擎的類型混淆漏洞,報告指這個漏洞此前從未被公開記錄。惟 Censys 強調,這條攻擊鏈仍在開發中,內核及沙盒突破部分只有佔位程式,尚未部署,因此暫不算零日攻擊。
區塊鏈安全公司慢霧(SlowMist)資訊安全總監 23pds 在 9 月 22 日曾警告,攻擊者或已把 DarkSword 改至可攻擊 iOS 26.5。Censys 的報告則指,攻擊者的 iOS 26 攻擊鏈至今仍未完成。
哪些 iPhone 會中招
Google 威脅情報小組(GTIG)在 2026 年 3 月首次公開 DarkSword,指它利用六個漏洞攻擊 iOS 18.4 至 18.7,經 Safari 瀏覽器入侵,再逐步取得系統最高權限。GTIG 自 2025 年 11 月起,已觀察到商業監控公司及懷疑有國家背景的組織,在沙特阿拉伯、土耳其、馬來西亞及烏克蘭使用這套工具。
Censys 報告指,這批攻擊鏈已在 iOS 18.7.3 及 iOS 26.3 修補,攻擊者要入侵已更新的 iPhone,就必須先完成 iOS 26 的新攻擊鏈。至於 Coruna 的另一條攻擊鏈,針對的是 iOS 13.0 至 17.2.1 的舊裝置,香港那部運行 iOS 16.1 的 iPhone 正在此列。
來源
- DarkSword/Coruna Open Directory Finding Report(Censys,原始報告)
- The Proliferation of DarkSword: iOS Exploit Chain Adopted by Multiple Threat Actors(Google 威脅情報小組)
- Fake iPhone Duo preorder scam triggers DarkSword attack(Malwarebytes,同類攻擊個案)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。