用別人的電郵開一個 Lenovo ID 就登入到別人的 Dropbox
Dropbox 與 Lenovo 之間有一個沿用多年的登入安排:Lenovo 是 Dropbox 認可的身分供應商,用戶可以按下「Continue with Lenovo」,用已驗證的 Lenovo ID 直接進入 Dropbox,不必再輸入 Dropbox 密碼。這種跨平台信任登入本身很常見,前提是 Lenovo 必須確認過該電郵地址真的屬於申請人。
Lenovo 的電郵驗證程序出了問題,這個前提就落空。攻擊者先從公開來源蒐集電郵地址,再用這些地址去登記 Lenovo ID,繞過驗證步驟,然後拿着新開的 Lenovo ID 去 Dropbox 按「Continue with Lenovo」。Dropbox 見到一個「已驗證」的 Lenovo 身分聲稱擁有某個電郵地址,就把它與同一電郵地址的現有 Dropbox 帳戶接上,全程沒有要求輸入 Dropbox 密碼,也沒有問過帳戶持有人。
受害者大多從未開過 Lenovo ID。有用戶向 BleepingComputer 表示,自己完全沒有設定過單一登入,Dropbox 的登入頁卻突然多了「Continue with SSO」的選項。
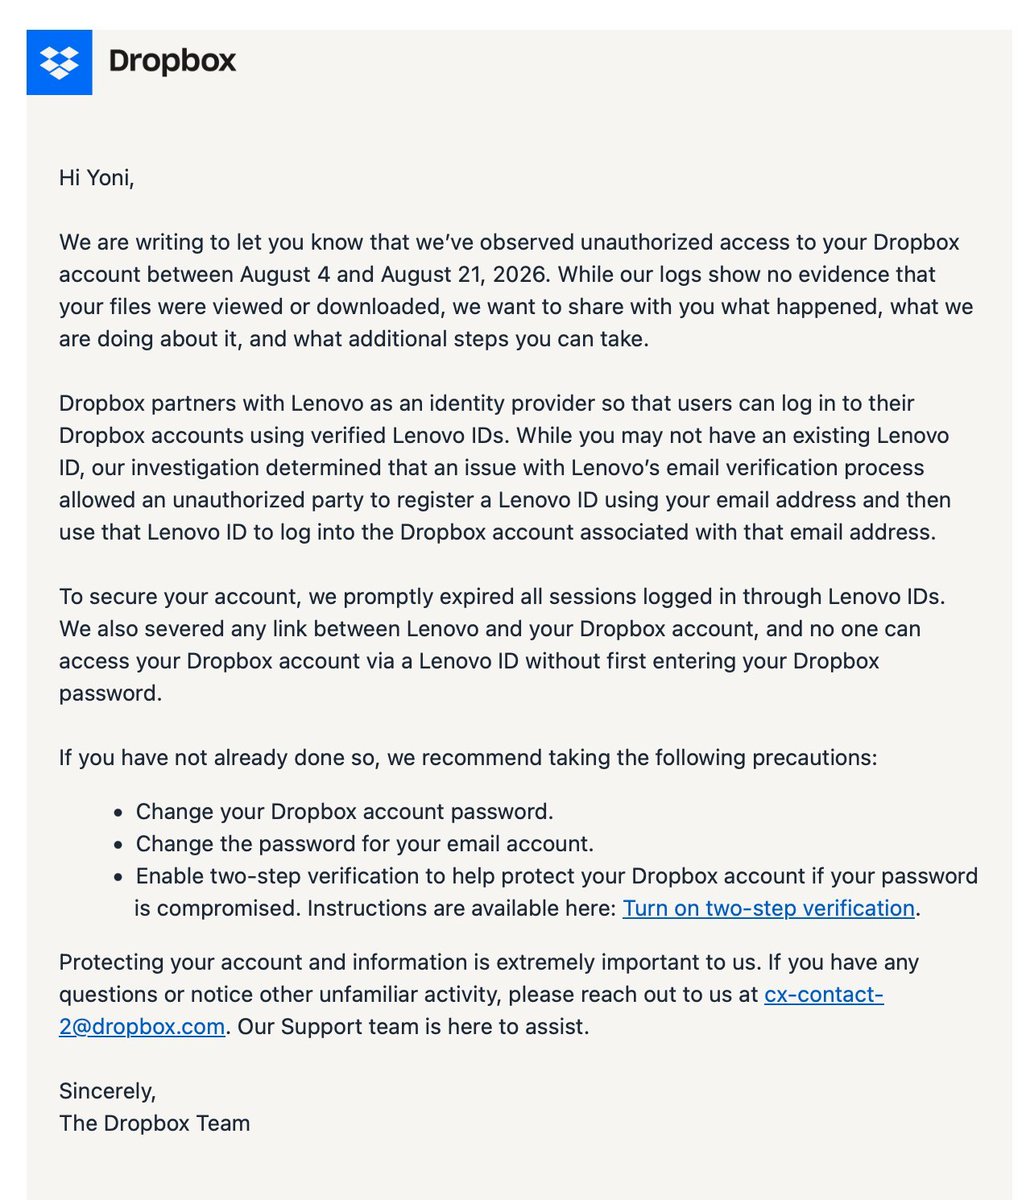
5,000 個帳戶、17 日、不足三分之一被開啟檔案
項目 | 數字 |
|---|---|
受影響帳戶 | 約 5,000 個 |
未經授權登入期間 | 2026 年 8 月 4 日至 21 日 |
期間長度 | 17 日 |
檔案被查看或下載的帳戶 | 少於三分之一 |
受影響帳戶已開啟兩步驗證 | 沒有 |
「少於三分之一」是 Dropbox 自己的說法;9to5Mac 把這個數字推算為約 1,500 個帳戶,其餘四千多個的紀錄顯示檔案沒有被打開過。Dropbox 同時強調,所有受影響帳戶都沒有開啟 Dropbox 的兩步驗證,這也是攻擊能夠一路直達檔案的原因之一。
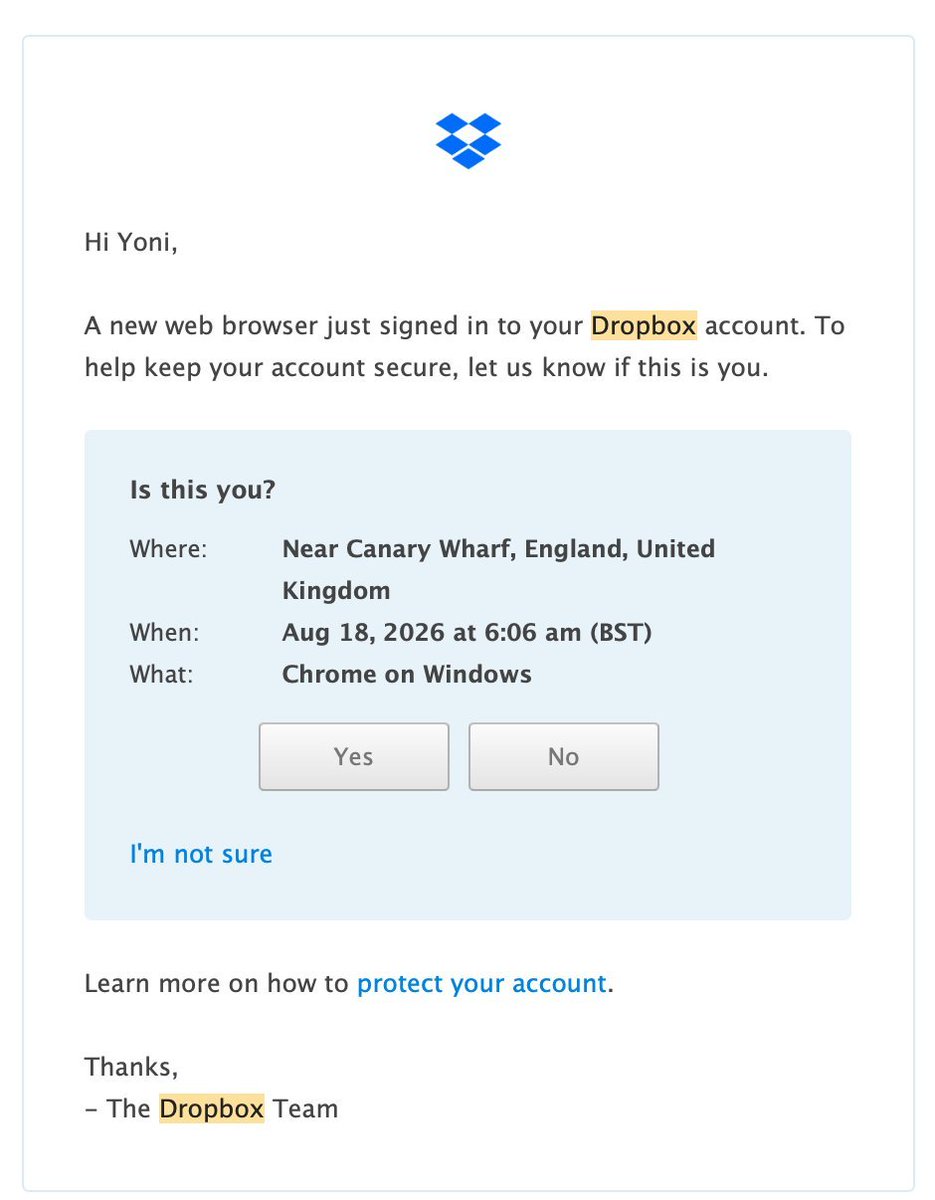
用戶在事發當時並非完全沒有線索。Dropbox 的新裝置登入提示照樣發了出去,只是內容看起來像一次普通的異地登入,而不是一宗帳戶被接管的事故。
責任在 Lenovo 的驗證,還是在 Dropbox 的信任
Lenovo 向 BleepingComputer 表示,發現問題後已與 Dropbox 合作即時堵塞風險,並指 Lenovo 自己的客戶不受影響。從技術鏈條看,缺口的起點確實在 Lenovo:電郵驗證應該擋住任何人用陌生地址開戶。
不過 9to5Mac 認為,較嚴重的一環在 Dropbox 那邊。一個外部身分供應商第一次要接上某個既有帳戶時,正常做法是先要求帳戶持有人輸入自己的密碼確認,這一步是接上新登入方式的最後一道關卡。Dropbox 把這一步省掉,等於把整個帳戶的安全水平交給合作夥伴的驗證程序決定。Lenovo 的驗證一旦失效,Dropbox 這邊沒有任何東西頂得住。
值得留意的是,這宗事故完全沒有牽涉密碼外洩。沒有資料庫被偷,沒有雜湊值被破解,攻擊者由頭到尾不知道任何一個受害者的 Dropbox 密碼。它示範了另一種風險:帳戶的實際防線,是所有能夠登入它的途徑之中最弱的那一條。
Dropbox 已切斷 Lenovo ID 連結並通報監管機構
Dropbox 的補救分三步:終止所有經 Lenovo ID 建立的登入狀態,解除受影響帳戶與 Lenovo 之間的連結,並修改系統,往後要用 Lenovo ID 進入 Dropbox 必須先輸入 Dropbox 密碼。公司已按規定通報數據保障監管機構,並逐一電郵通知受影響用戶。
給用戶的建議是更改 Dropbox 密碼、更改電郵帳戶密碼,以及開啟兩步驗證。第三項在這宗事故裏最關鍵:所有被入侵的帳戶都沒有開,而兩步驗證正是在密碼以外多加一層、不受第三方登入途徑影響的關卡。
沒有收到 Dropbox 通知信的用戶,可以到帳戶的保安設定翻查最近的登入紀錄與已連結的應用程式,看看有沒有自己從未授權過的第三方登入方式。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。