
一個 ICMP 封包可在開機階段執行程式碼
據開源韌體項目 TianoCore 於 2026 年 10 月 22 日在 GitHub 公布的安全公告,EDK II 的網絡開機驅動程式有一個漏洞(編號 CVE-2026-97631),評級為最嚴重的 Critical。攻擊者毋須登入,只要在伺服器透過網絡開機期間,向它的 IP 位址送出一個特製的 ICMP 錯誤訊息(網絡設備回報傳送失敗時用的封包),就能令開機程序當機,甚至執行自己的程式碼。
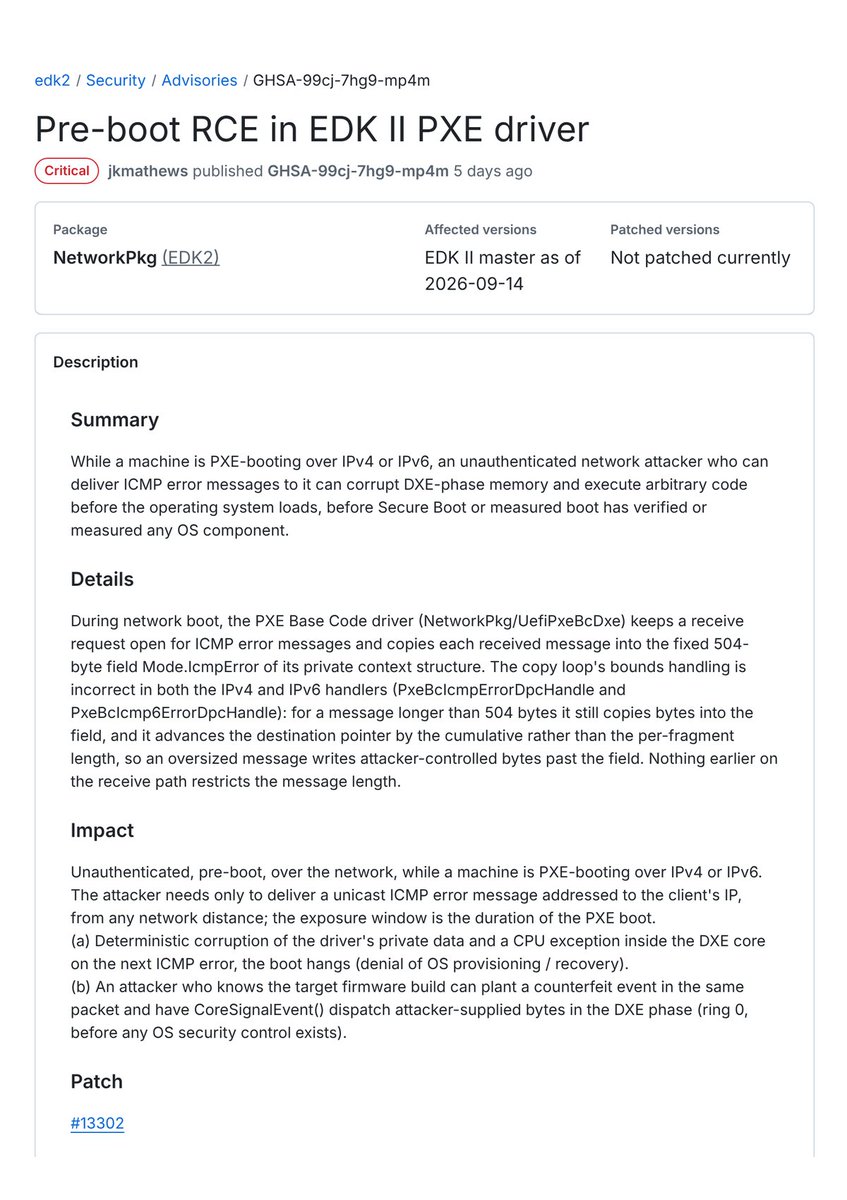
漏洞出在網絡開機的 PXE 驅動程式
公告指出,問題位於 NetworkPkg 內的 PXE 基礎驅動程式 UefiPxeBcDxe。PXE(預啟動執行環境)讓伺服器開機時從網絡下載作業系統,數據中心常用來大量安裝及修復機器。驅動程式會把收到的 ICMP 錯誤訊息複製到一個固定 504 位元組的欄位,但 IPv4 及 IPv6 兩個處理程序的邊界計算都有錯,訊息超過 504 位元組時仍會繼續寫入,覆寫欄位以外的記憶體。
攻擊在 Secure Boot 檢查之前發生
UEFI 是電腦開機時最先運行的韌體,負責啟動硬件再交棒予作業系統。Secure Boot(安全開機)會在這一步檢查作業系統的簽署,但公告表示,攻擊者的程式碼在 DXE 階段已經執行,當時 Secure Boot 及量測開機(把開機元件記錄到加密晶片的機制)都未檢查任何作業系統元件,而且程式碼以最高權限運行。
項目 | 公告內容 |
|---|---|
攻擊條件 | 毋須認證,機器正以 IPv4 或 IPv6 網絡開機 |
攻擊距離 | 任何網絡距離,送出單一 ICMP 錯誤訊息即可 |
後果一 | 開機程序當機,無法安裝或修復系統 |
後果二 | 知道目標韌體版本的攻擊者可執行任意程式碼 |
修正 | 已提交 #13302 修正,公告列明暫未修補 |
由 Anthropic 及 Google 研究人員發現
據 Ars Technica 10 月 27 日報道,漏洞由 Anthropic 及 Google 的研究人員發現,GitHub 公告的發現者欄同樣列出兩名研究人員的帳號。EDK II 是業界廣泛採用的開源參考程式碼,不少伺服器廠商的韌體以它為基礎,所以受影響的機器要等各廠商推出更新韌體才能修補。
兩年前已有九個同類漏洞
這不是 EDK II 網絡開機程式碼第一次出事。資安公司 Quarkslab 在 2024 年 1 月公布名為 PixieFail 的九個漏洞,同樣位於 EDK II 的網絡開機程式碼,部分可遠端執行程式碼。兩批漏洞的攻擊時機相同,都在伺服器透過網絡開機、作業系統尚未載入的時段。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。