黑客取得 Keystone 裝置驗證密鑰,18,835 部存貨要銷毀
香港硬件錢包製造商 Keystone 在 2026 年 10 月 26 日發布保安公告,指黑客早前入侵其網店系統時,除了取得買家資料,亦取得用來證明裝置是正貨的 WebAuth 裝置驗證密鑰。Keystone 決定銷毀 18,835 部載有舊密鑰的存貨,暫停寄出網店尚未發貨的訂單,改為預訂,新一批裝置會使用新密鑰。
這條密鑰在生產時寫入裝置,之後無法刪除或改寫。Keystone 強調,它不會用來產生助記詞(還原錢包用的一串英文字)、推算私鑰或簽署交易,但有人可藉此製造能通過驗證的假裝置。公司在公告中指,假裝置「可能被出售或寄給客戶⋯⋯有機會導致資產被盜」。
入侵經過與外洩範圍
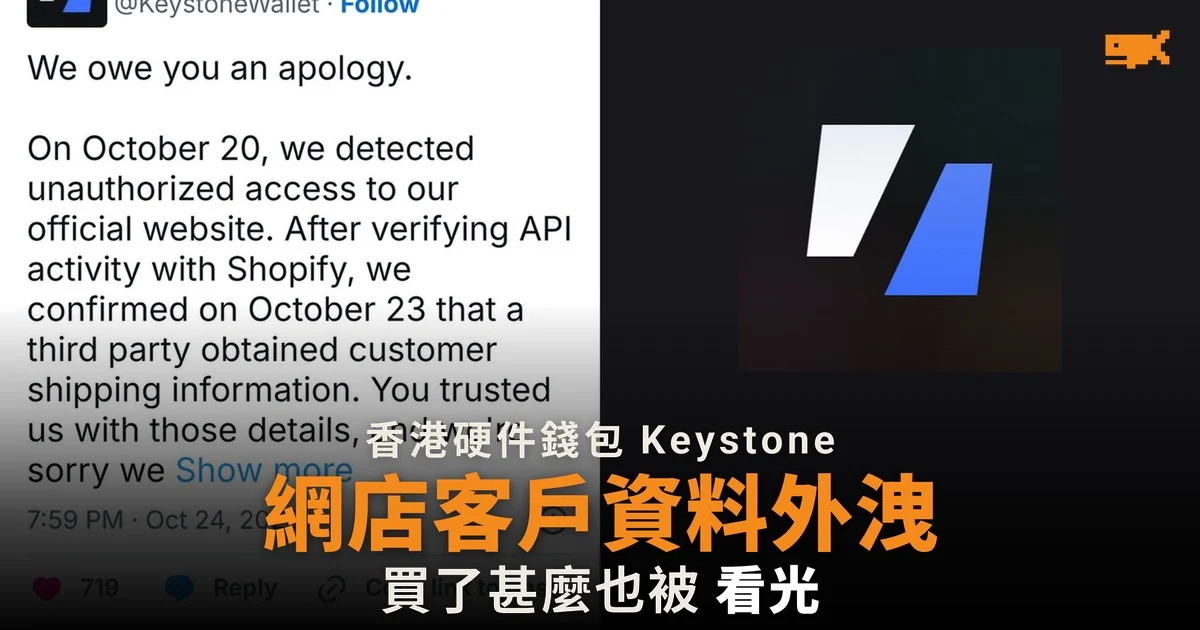
Keystone 的監察系統在 10 月 20 日發現網站有異常存取。黑客利用一個第三方數據監察工具的漏洞提升權限,再取得資料。公司在 10 月 24 日先於 X 確認寄貨資料外洩,兩日後再公布密鑰被盜。
項目 | 內容 |
|---|---|
外洩買家紀錄 | 25,964 條(Shopify,2024 至 2026 年),包括姓名、聯絡方式、地址及訂單 |
未付款結帳紀錄 | 12,873 條 |
未涉及 | 助記詞、私鑰、銀行付款資料、身份證明文件 |
要銷毀的存貨 | 18,835 部舊密鑰裝置 |
Keystone 本有 180 日後刪除資料的政策,但承認自動批量刪除工具「未能穩定運作」,以致部分舊紀錄仍留在系統;另有約 25,000 條紀錄早已刪除。
用戶要做甚麼
Keystone 指,用戶毋須單單因為這次事件轉移資產。10 月 20 日前收到、並通過官方驗證的裝置屬正貨;10 月 20 日或之後收到的舊密鑰裝置,應聯絡客戶支援作額外檢查。
公司亦提醒,它不會要求用戶退回裝置,任何聲稱「回收」裝置的訊息都是騙局。外洩的姓名和地址正好讓騙徒寄出看似官方的信件或包裹,用戶收到相關聯絡時應先向官方渠道核實。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。