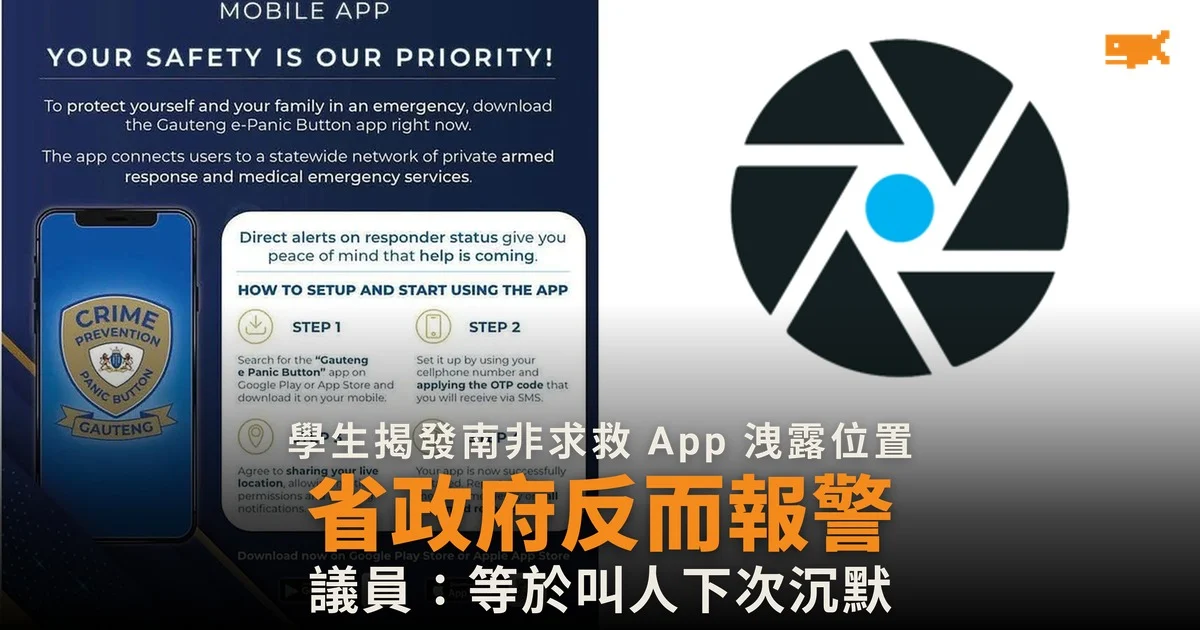
南非豪登省政府推出的求救 App「e-Panic Button」被發現存在漏洞,會洩露用戶的姓名、聯絡資料、罪案報告和位置紀錄。發現漏洞的大學生 Joel Cedras 透過新聞網站 GroundUp 通報,漏洞很快修好,但省政府其後向省議會表示,已就事件向警方報案。
漏洞洩露了甚麼
據 Cedras 在 GroundUp 發表的文章,e-Panic Button 有逾 28 萬名登記用戶,經 App 報告的罪案約 6 萬宗。漏洞令外人可以讀取用戶的姓名、聯絡資料、罪案報告和位置歷史,部分報告涉及家暴和襲擊,連用戶上載的圖片和一次性登入密碼也可取得。
GroundUp 在 9 月 21 日通知豪登省電子政府部門和開發商 Evolve Value Added Services,9 月 23 日刊出報道。Evolve 迅速修補了漏洞。
省政府的回應
約一星期後,省政府表示沒有個人資料外洩。部門到 10 月 5 日才通報資訊監管機構,即接獲通報 14 日後,同日以短訊通知用戶。據報這份合約價值 2.69 億蘭特,其中 1.313 億蘭特已付給 Evolve,Evolve 的調查報告預計 10 月 20 日提交。
10 月 5 日,部門向省議會展示一張投影片,寫明已就事件向南非警察署報案,宣誓書已完成,案件日期為 10 月 6 日。據 MyBroadband,警方建議 Evolve 報案,部門發言人 Elijah Mhlanga 亦向《The Star》證實正在立案。
議員批評
省議會委員會主席 Mbali Hlophe 表示,此舉等於警告所有在政府系統發現漏洞的人「下次保持沉默」,又指 Evolve 在事件中存在利益衝突。民主聯盟議員 Michael Waters 質疑部門延遲通報,未有按《個人資料保護法》第 22 條盡快通知監管機構和受影響用戶。多個委員會要求就事件展開獨立調查。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。