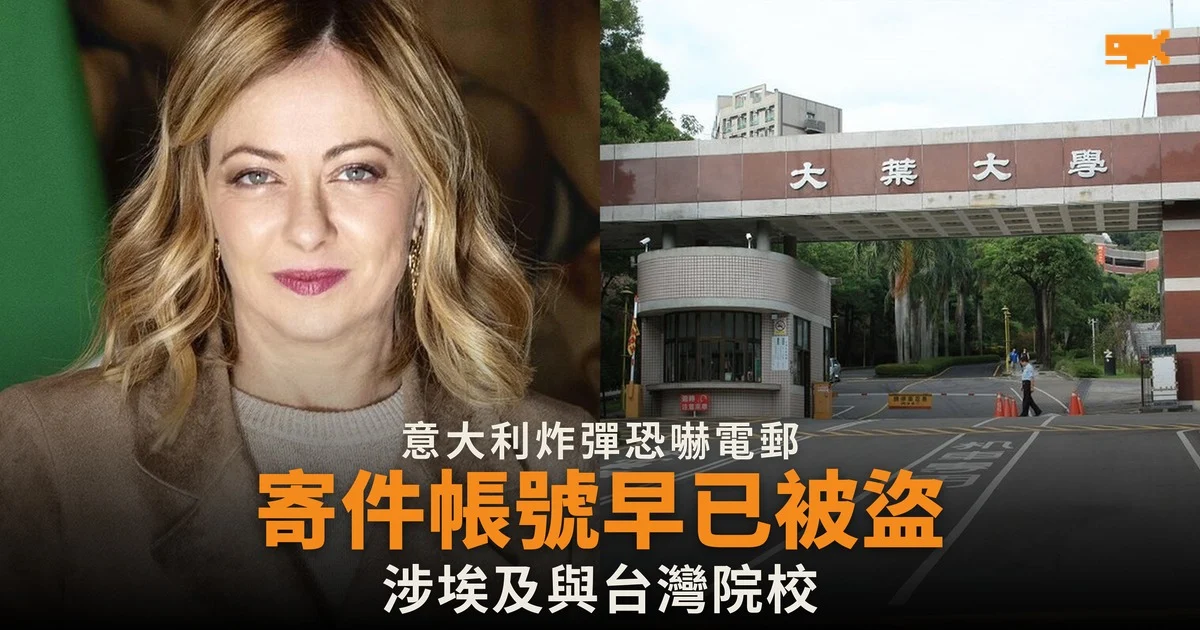
恐嚇電郵用的是早已被盜的大學帳號
據網絡罪案情報公司 Hudson Rock 11 月 12 日公布的調查,11 月 11 日發到意大利學校的炸彈恐嚇電郵,涉及兩個大學電郵地址,一個屬埃及一間大學,一個屬台灣彰化的大葉大學。兩個地址的登入資料,都早在事發前已出現在 Hudson Rock 收集的被盜帳號資料中。
Hudson Rock 表示,兩宗發現都把帳號資料外洩的時間推到事發之前很久,期間本有足夠時間調查及收緊帳號。公司同時指出,要確定恐嚇電郵是否真的用這些被盜密碼發出,仍需電郵服務商的登入及寄件紀錄。
埃及帳號:2021 年中了 Vidar 盜密碼程式
據 Hudson Rock,埃及大學地址出現在意大利報章《共和報》(la Repubblica)刊出的電郵照片上。在 Hudson Rock 的資料中,這個地址對應一部被 Vidar 盜密碼程式感染的電腦,系統資料檔日期為 2021 年 10 月 1 日,電腦運行 64 位元 Windows 7 Ultimate。
從這部電腦的 Chrome 瀏覽器匯出的密碼有 112 條,其中 20 條用這個大學電郵地址登入,兩條存於 Microsoft 登入頁面。Hudson Rock 又指,同一批密碼顯示用戶在多個服務重用密碼,一部電腦中毒,就可令多個帳號一併外洩。
項目 | 埃及大學帳號 | 大葉大學帳號 |
|---|---|---|
外洩來源 | Vidar 盜密碼程式感染的電腦 | 被盜密碼合集 AlienTXTBASE |
外洩時間 | 2021 年 10 月 1 日 | 事發一年多前 |
涉及登入 | Microsoft 登入頁面 | Microsoft 登入頁面 |
Hudson Rock 強調,這份紀錄只證明密碼曾經外洩,不代表攻擊者五年來一直控制帳號,亦不代表密碼從未更改。寄件地址亦不能證明誰在操作帳號,帳號原本的主人不應被當成恐嚇者。
大葉大學:校友帳號疑遭盜用,已停權
據中央社英文版 Focus Taiwan,大葉大學初步調查發現,一名校友的電郵帳號曾大量寄信,看來遭人入侵。據華視及中時新聞網,校方已停用該帳號調查。
Hudson Rock 表示,在被盜密碼合集 AlienTXTBASE 中找到這個大葉大學地址的 Microsoft 登入資料,資料時間為事發一年多前。
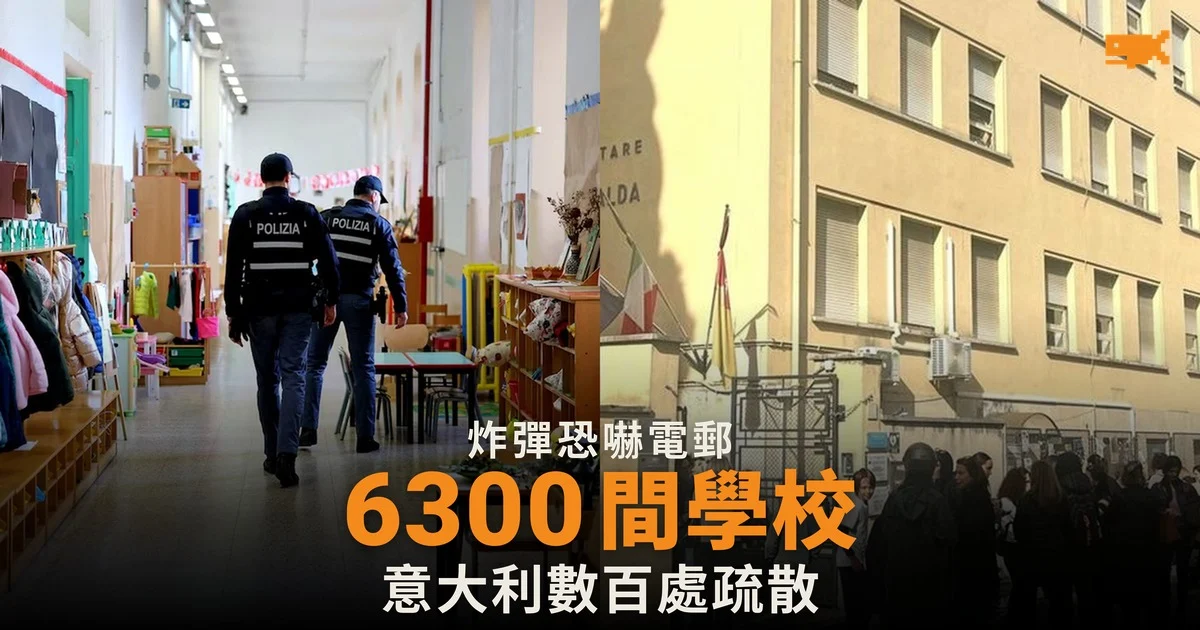
6,300 間學校收信,未有發現炸彈
據 BBC 引述意大利官員,恐嚇電郵在 11 月 11 日發到全國 7,476 間公立學校中約 6,300 間,部分學校疏散,事件其後被定為惡作劇。北愛爾蘭逾 300 間學校亦收到同樣的恐嚇。電郵署名「Mikhail Andropov」,又提及一個針對總理梅洛尼(Giorgia Meloni)的炸彈。
梅洛尼 11 月 11 日表示,搜查沒有發現炸彈,並說「不會讓一封匿名電郵決定孩子的上課日程」。Hudson Rock 補充,愛爾蘭有傳媒指發給學校及新聞機構的恐嚇用了不同地址,公司的發現只涉及上述兩個地址,未能證明所有恐嚇出自同一批人。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。