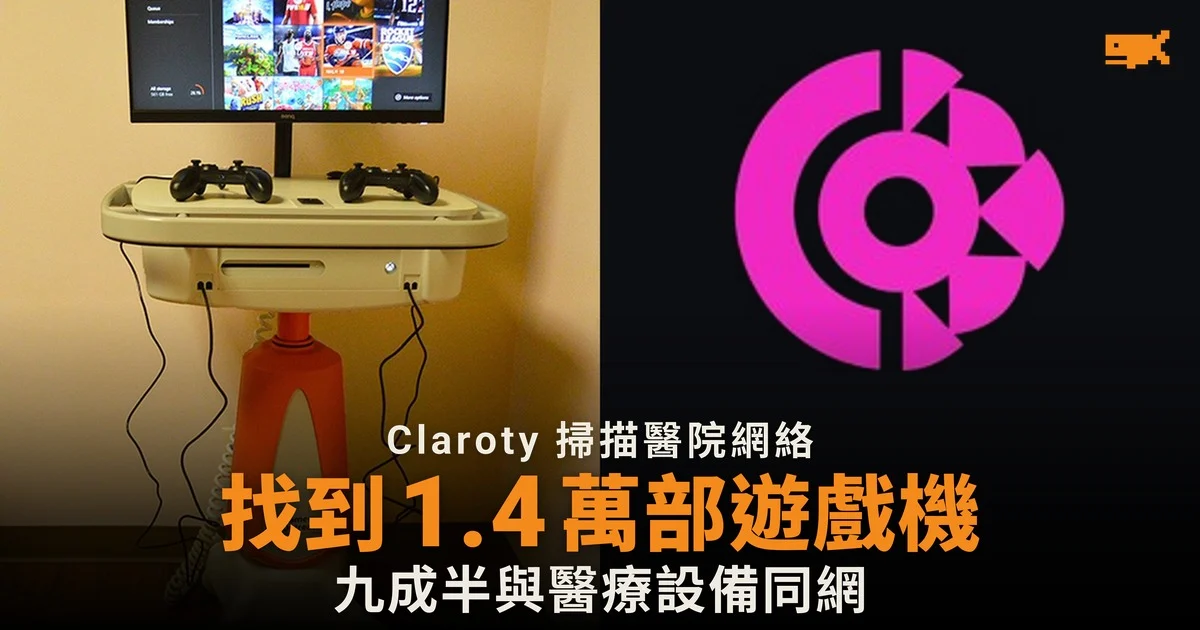
醫院網絡上找到逾 1.4 萬部遊戲機
工業網絡安全公司 Claroty 美國時間 11 月 17 日發表報告,指在醫院網絡上找到 14,624 部遊戲機,其中 13,939 部、即約 95% 接入醫院的生產網絡,與病人護理所用的醫療設備共用同一網絡,而非放在訪客網絡、物聯網專用網絡或獨立的虛擬區域網絡(VLAN)。691 部被評為高風險。
據 Help Net Security 報道,Claroty 分析了逾 30,000 個關鍵基礎設施場所的逾 4,500 萬部裝置,在醫院、工廠及商業網絡上找到數以萬計的消費電子產品,由遊戲機、Roku 串流裝置到 Tesla 電動車都有。Facilities Dive 指,報告共找到約 65,000 部與業務無關的消費裝置,接在關鍵的營運網絡上。
兒童醫院的遊戲機,分隔做得比 Roku 差
這些遊戲機大多在兒童醫院,因為住院病童要求玩電子遊戲。Claroty 認為這屬合理用途,遊戲機很可能是醫院自行採購的。但 Help Net Security 指出一個反差:在這些網絡上毫無業務用途的 Roku 串流裝置,大多被放到訪客網絡;有正當用途的醫院遊戲機,反而大多接在生產網絡上。
場所 | 遊戲機數目 | 接入生產網絡 | 高風險 |
|---|---|---|---|
醫院 | 14,624 部 | 13,939 部(約 95%) | 691 部 |
工業場所 | 963 部 | 約 89.5% | 30 部 |
Sonos 喇叭亦甚少放在訪客網絡。Help Net Security 分析,員工通常用同一網絡上的手機或平板電腦控制 Sonos,喇叭便跟着接到員工裝置所在的網絡。
3,425 部 Tesla 接上公司 Wi-Fi
電動車需要 Wi-Fi 下載軟件更新,員工上班後便把車接上公司網絡。據 Help Net Security 報道,Claroty 點算到 3,425 部 Tesla、984 部 Ford、390 部 Honda 及 79 部 Hyundai,幾乎全部沒有隔離在訪客網絡。報告指 Tesla Model 3 有六個嚴重漏洞,包括可遙距執行程式碼的漏洞,Ford F-150 貨車則涉及 121 個安全問題,但報告沒有列出漏洞編號。
攻擊者可由消費裝置入侵醫療設備
Claroty 在報告中寫道:「這條鏈上任何一處,都不應該出現 Nintendo Switch 或 Tesla Model 3。」據 Help Net Security 報道,攻擊者一旦入侵一部串流裝置或汽車,便可在網絡上搜尋能接觸到的控制器、醫療設備及大廈管理系統,盜取登入資料,再逐步接近關鍵設備。
Claroty 現場技術總監 Sean Tufts 表示:「在營運科技和醫療設備的同一網絡上找到 Apple Watch 和 Nintendo Switch 這類消費產品,直接反映營運場所的網絡管治和網絡分隔一直有缺失。」
Facilities Dive 報道,Claroty 以歐洲超級市場早前遇襲為例:攻擊者經未加保護、連接互聯網的裝置進入網絡,啟動冷凍設備的除霜模式,令溫度上升,造成數以百萬美元計的食物損毀。

暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。