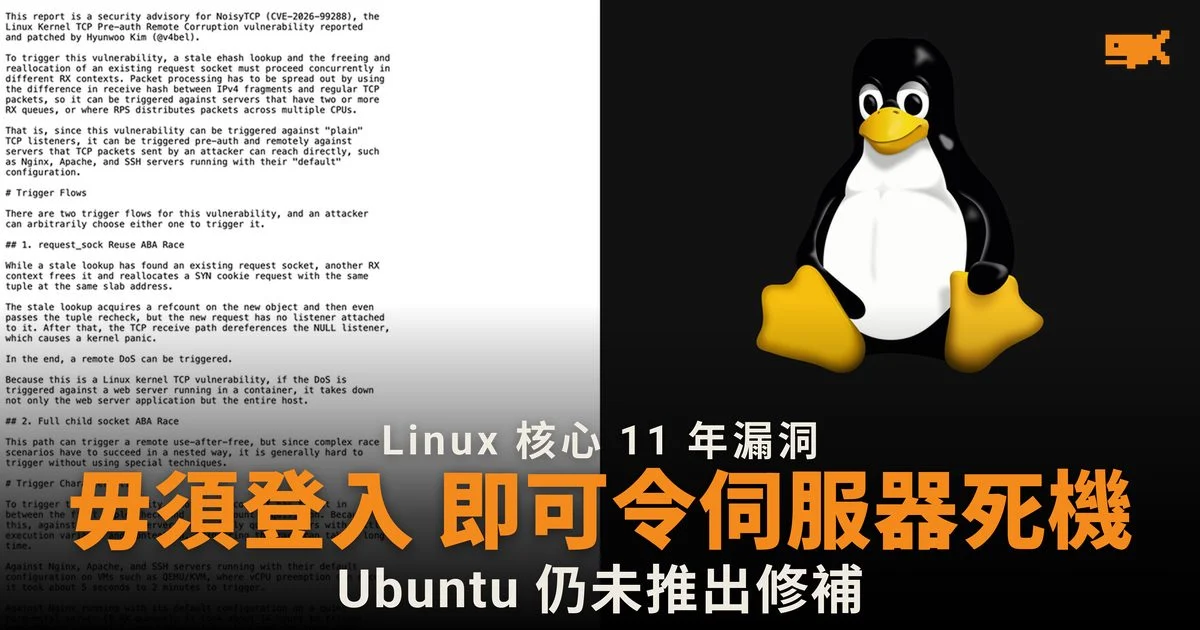
Linux 核心 11 年漏洞 NoisyTCP:毋須登入即可遙距令伺服器死機
保安研究員 Hyunwoo Kim 在香港時間 11 月 16 日凌晨公開 Linux 核心漏洞 NoisyTCP(編號 CVE-2026-99288),攻擊者毋須登入或任何帳戶密碼,只要向伺服器開放的 TCP 連接埠發送特製封包,就能令整部伺服器死機。漏洞藏在 Linux 的 TCP 網絡程式碼中長達 11 年,Kim 指幾乎所有 Linux 發行版都受影響。他在 2026 年 5 月亦曾發現 Linux 核心漏洞 Dirty Frag,可令本機用戶取得最高管理權限。
修補程式碼早在 11 月 3 日已提交到 Linux 核心,但據 ShiftDelete 及 Linuxteck 截至香港時間 11 月 17 日的整理,Ubuntu 由 16.04 至 26.10 各版本仍未推出修補核心,Red Hat Enterprise Linux 8 至 10 亦未有更新套件。
漏洞如何令伺服器死機
漏洞源於核心查找連線時沒有加鎖。據 ShiftDelete 報道,一個 CPU 可能仍握着某個半開連線的舊記憶體位址,另一個 CPU 已把該段記憶體釋放並重用,核心跟隨錯誤指標後便會當機。這段程式碼在 2015 年 10 月寫入,首次隨 Linux 4.4 推出。
觸發條件只有兩個:伺服器有對外開放的 TCP 服務,以及收到的封包會分配到多於一個 CPU 處理,這在一般伺服器很常見。預設設定的 Nginx、Apache 及 SSH 伺服器已經足夠。
測試環境 | 死機所需時間 |
|---|---|
QEMU/KVM 虛擬機 | 約 5 秒至 2 分鐘 |
容器 | 容器死機會連帶整部主機停止運作 |
較少流量的實體伺服器(8 條接收佇列) | 約 14 小時 |
Kim 表示,目前只能令伺服器死機,未能藉此遙距執行程式碼。Red Hat 把漏洞評為「重要」級別,草擬 CVSS 評分為 7.5。
各發行版修補進度
Linux 核心團隊已在穩定版核心 6.12.117、6.18.63 及 7.3.4 加入修補,並建議用戶升級到最新穩定版。據 Linuxteck 整理,Debian 12 及 13、Arch Linux 及 Oracle Linux 已推出修補,Rocky Linux 及 AlmaLinux 仍在處理中,Fedora 45 亦仍受影響。Linuxteck 又提醒,使用 arm64、POWER 及 RISC-V 處理器的系統,即使已升級上述穩定版核心,仍須等待另一個記憶體排序修補才算完全修復。
未能即時更新核心的管理員,可暫時關閉 TCP SYN cookies,或把對外網絡介面減至只用一條接收佇列。不過前者會削弱抵禦 SYN flood 攻擊的能力,後者會降低網絡效能,而容器各自的網絡設定亦要逐一修改。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。