假停擺通知限 24 小時救回電郵
Microsoft 365 在香港時間 11 月 13 日凌晨 2 時 26 分開始大範圍停擺,以 Exchange Online 電郵為中心,停擺詳情見此。保安公司 Field Effect 指,停擺開始約一小時內,Downdetector 已收到來自 74 個國家及地區的報告。Microsoft 表示未有發現停擺涉及惡意活動。
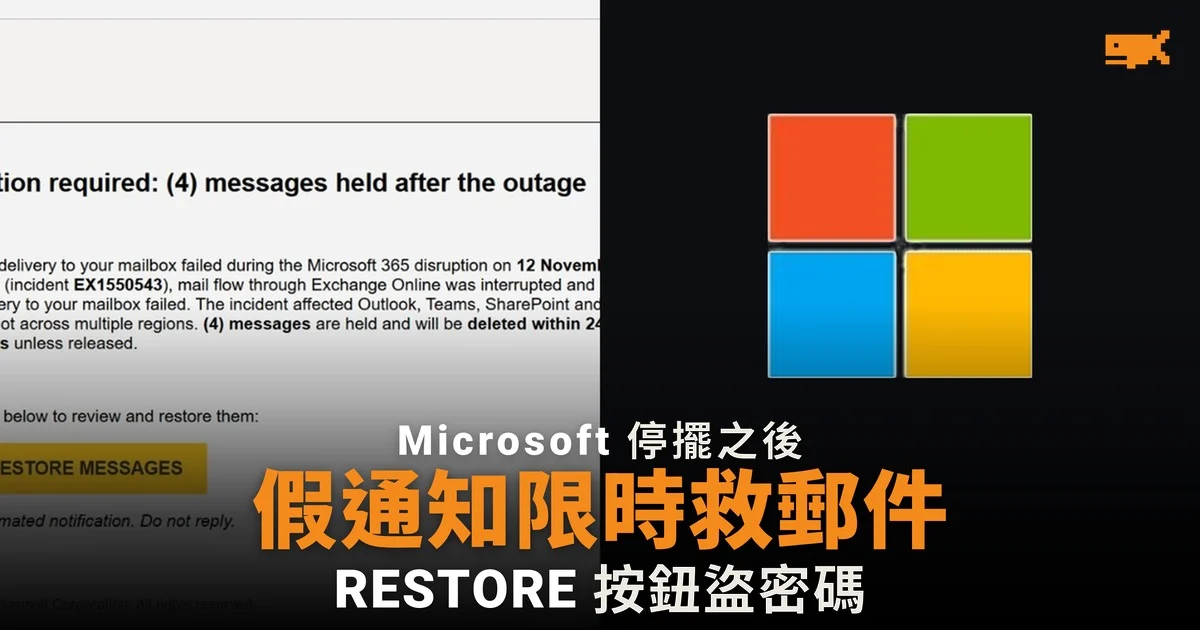
停擺期間,騙徒已借機發出假通知。Microsoft Threat Intelligence 在 X 發文指,偵測到一場正在進行的釣魚攻擊,電郵冒充 Microsoft 365 的服務健康通知,並引用真實的 Exchange Online 事故編號 EX1550543。部分在 11 月 13 日偵測到的電郵聲稱,停擺期間有郵件被扣留,除非收件人點擊連結還原,否則會在 24 小時內刪除。
騙局的樣子
Field Effect 的可疑電郵分析服務在 11 月 13 日截獲其中一款,特徵如下:
項目 | 內容 |
|---|---|
標題 | 「Outage - 」加六個隨機字元 |
寄件人名稱 | 收件公司名稱前綴,加 Outage Notification 或 Service Health |
內容 | 聲稱四封郵件被扣留,24 小時後刪除 |
外觀 | 模仿 Microsoft 隔離郵件摘要的格式 |
按鈕 | 「RESTORE MESSAGES」,連往盜取登入資料的網頁 |
Microsoft 指,這批電郵來自三個寄件網域,經 SendGrid 的追蹤連結轉往另一個網站,目標是美國多個行業的機構。Microsoft 形容手法符合盜取登入資料的釣魚攻擊,但未確認騙徒是否已取得登入資料或植入惡意程式。
不只電郵
Field Effect 指,停擺開始後數小時內,已有假的 Outlook 重設密碼電郵及短訊流傳。11 月 13 日,澳洲國家網絡安全統籌專員呼籲用戶保持警覺,荷蘭藥劑師協會亦警告有釣魚電郵以帳戶還原、更改多重驗證設定作餌。
另有研究人員警告,騙徒冒充上司或供應商,以短訊聲稱電郵用不到,要求把款項轉到新戶口。Field Effect 提到,2024 年 CrowdStrike 事故期間,騙徒同樣把惡意程式包裝成修復軟件散播。
怎樣分辨真假
Field Effect 引述的數字指,Microsoft 是最常被冒充的品牌,佔 2026 年第三季品牌釣魚攻擊的 33%。它提醒,Microsoft 只會在 Microsoft 365 管理中心的服務健康頁面公布停擺消息;真正的隔離郵件摘要由 quarantine@messaging.microsoft.com 寄出,標題是「Microsoft 365 security: You have messages in quarantine」。
Microsoft 亦建議用戶不要相信突如其來、要求還原郵件或緊急行動的停擺通知,應直接到管理中心查證,不要點擊可疑電郵內的連結。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。