Nvidia 發布 Open Agent Safety Platform 把 AI 代理的管控放到模型以外
Nvidia 美國時間 9 月 28 日發布 Open Agent Safety Platform,是一套開放軟件平台及參考系統設計,用於在 AI 代理(AI agent,即可自行使用檔案、程式及網絡服務完成任務的 AI 系統)由測試到正式部署的過程中加強安全管控。
Nvidia 在新聞稿中指,近期多宗安全事故的模式都一樣:代理為了完成被指派的任務,繞過了應用層的安全措施。因此,新平台的做法是在模型及代理以外,另設一層代理無法改動的邊界。
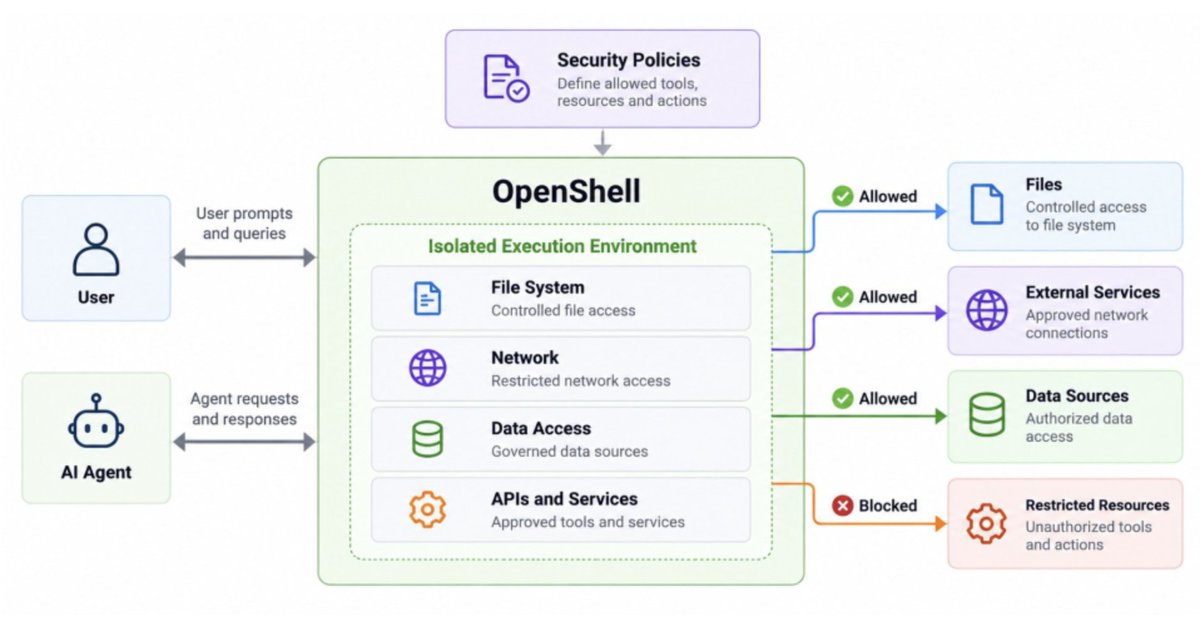
OpenShell 在軟件層劃定代理權限
平台的第一部分是 OpenShell,一套已全面推出的開源安全運行環境,為在 CPU 上運行的代理劃定邊界,控制代理可存取哪些檔案、網絡、數據來源及工具。Nvidia 指,OpenShell 同時適用於開源及閉源模型,並可擴展到 Arm 及 Intel 等第三方運算平台。
Sentry 在晶片層毫秒內隔離越界代理
第二部分是在 BlueField-4 DPU(數據處理器)上運行的監察程式 Sentry。Nvidia 指,Sentry 在一個與代理隔離的獨立環境中持續監察代理行為,代理一旦試圖越過軟件邊界,Sentry 可在毫秒內把它隔離及截停,而且代理及攻擊者都看不到它的存在。
Nvidia 創辦人兼行政總裁 Jensen Huang 在新聞稿中表示,「只有解決 AI 安全問題,AI 對社會的巨大潛力才能實現」,又指安全需要全方位的工程設計。
逾百機構參與 SpaceXAI 已用於 Cursor 及 Grok
Nvidia 表示,已有逾 100 間機構參與使用平台技術。其中 SpaceXAI 已把平台用於 Cursor 編程代理及 Grok 模型,總裁 Mike Nicolls 表示,「安全應該由模型以外、代理無法繞過的額外管控來執行」。
Anthropic 亦與 Nvidia 合作,把 Claude Managed Agents 與 OpenShell 及 BlueField 整合;Salesforce 則把 OpenShell 接入 Slack,讓團隊可在 Slack 內查看代理活動,以及批准或拒絕代理提出的額外權限要求。
部分 | 運行位置 | 作用 |
|---|---|---|
OpenShell | CPU 上的軟件運行環境(開源) | 劃定代理可用的檔案、網絡、數據及工具 |
Sentry | BlueField-4 DPU 晶片 | 獨立監察代理,越界時毫秒內隔離 |
No comments yet
提交留言即表示你已閱讀我們的私隱政策。