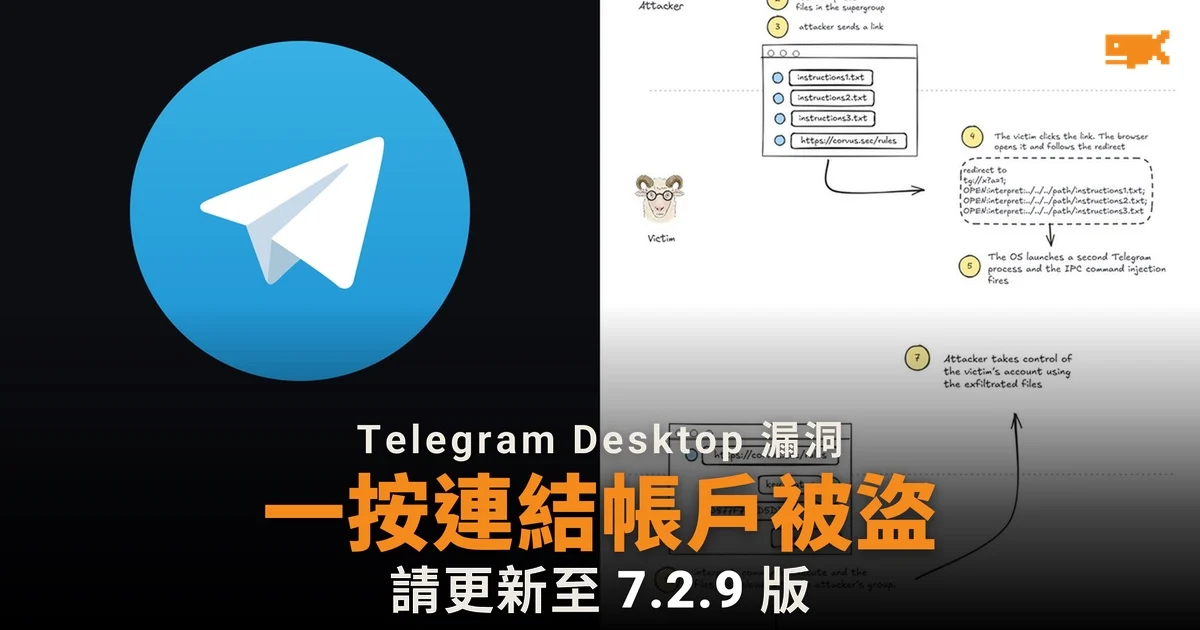
一條連結,一個帳戶
安全研究員 BeakSec 10 月 3 日公開 Telegram Desktop 一個高危漏洞的技術細節及概念驗證。漏洞編號 CVE-2026-107181,於 10 月 7 日獲分配,影響 7.2.8 或以前的版本。受害人只要點擊一條連結,攻擊者便可讀取電腦上的任意檔案,包括 Telegram 的登入檔案,從而接管帳戶。研究員按 CVSS 3.1 評為 8.1 分(高危),確認 Windows 版受影響。
攻擊怎樣運作
Telegram Desktop 已在執行時,系統每遇到一條 tg:// 連結都會另開一個程序,由它經本機通道把連結轉交原有程序。轉交時,程式以分號分隔每條指令,卻沒有處理連結本身夾帶的分號,於是一條連結可以變成幾條指令。其中一條可以呼叫程式內部一個名為 interpret: 的舊工具。這個工具原本用來發布新版本,會讀取指令檔案指定的檔案,再傳送到指定的對話,過程中不會檢查是誰下令,也不會彈出確認。
研究員示範的攻擊分幾步:攻擊者建立超級群組並把受害人加入,Telegram 預設私隱設定容許這樣做而無需對方同意;攻擊者在群組上載三個指令檔案,自動下載會把它們存到受害人電腦;然後傳送一條普通 https 網址。受害人點擊後,瀏覽器被轉址到特製的 tg:// 連結,三條指令隨即執行,把登入相關的三個檔案上載到攻擊者的群組。
項目 | 內容 |
|---|---|
漏洞編號 | CVE-2026-107181 |
受影響版本 | 7.2.8 或以前 |
修補版本 | 7.2.9 |
嚴重程度 | 8.1(高危) |
為何沒設密碼就失守
Telegram Desktop 預設沒有本機密碼。研究員指出,在這情況下,用來解開本機資料的金鑰只由空白密碼和一個明文儲存的鹽值推算出來,所以攻擊者拿到檔案,便能解密登入授權,在另一部電腦打開受害人的帳戶。設定本機密碼不能阻止檔案被偷,但可以令偷來的登入檔案無法使用。
悄悄修補
研究員 6 月 25 日經 Zero Day Initiative 通報漏洞。Telegram 9 月 16 日自行修補,翌日推出 7.2.9 版,但更新說明只提及一項顯示修正,修補程式碼的標題是「移除舊有 interpret 路徑輔助功能」,事前沒有發出任何安全公告。新版本移除了 interpret 功能,並在轉交指令時為分號編碼。
研究員建議用戶盡快更新至 7.2.9 或以上,這是唯一真正堵塞漏洞的方法。其餘措施只能減低風險:開啟「每次詢問儲存位置」,令指令檔案不會自動下載;只容許聯絡人把自己加入群組;以及設定一個像真正密碼一樣的本機密碼。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。