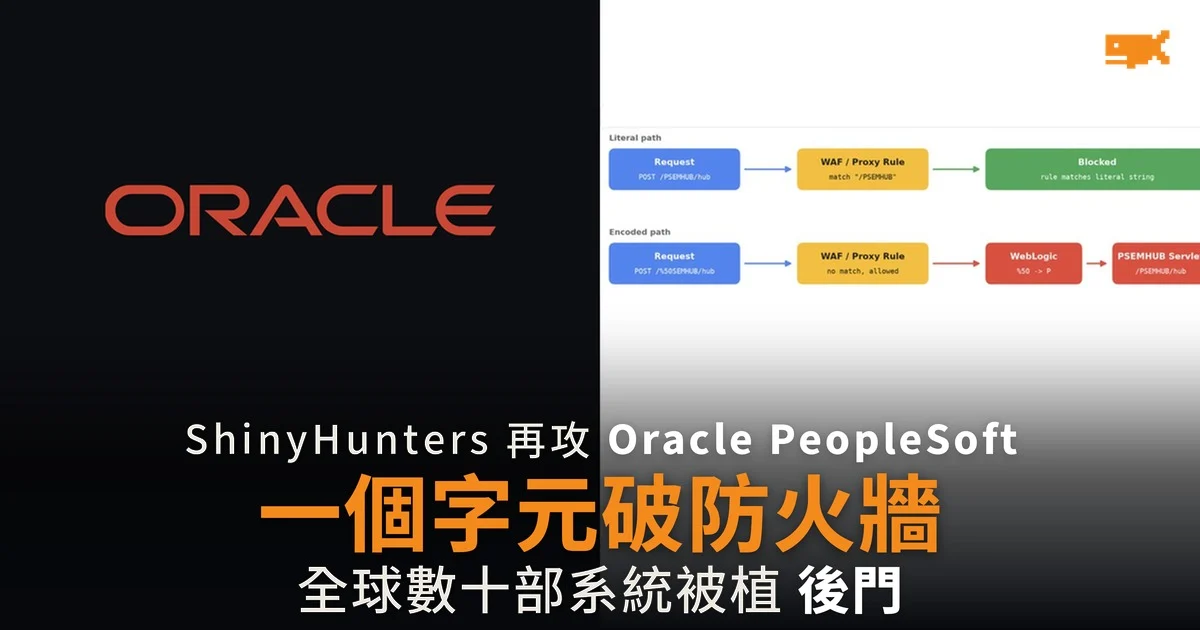
一個字元破防火牆 ShinyHunters 再攻 PeopleSoft
只加防火牆規則、沒有安裝修補的機構,被一個字元騙過了。Google 旗下 Mandiant 周六(26 日)發表報告,指黑客組織 ShinyHunters 再次大規模利用 Oracle PeopleSoft 的漏洞 CVE-2026-35273,把路徑中的 P 改寫成網址編碼 %50,繞過防火牆攔截規則,在全球數十部系統植入網頁後門,受害機構由大學擴展至醫療、政府及運輸。Oracle 早在 6 月 10 日已推出修補。Mandiant 又指,部分伺服器被植入偽裝成影音播放器安裝檔的新後門 SIDEEYE,促受害機構準備應對勒索。