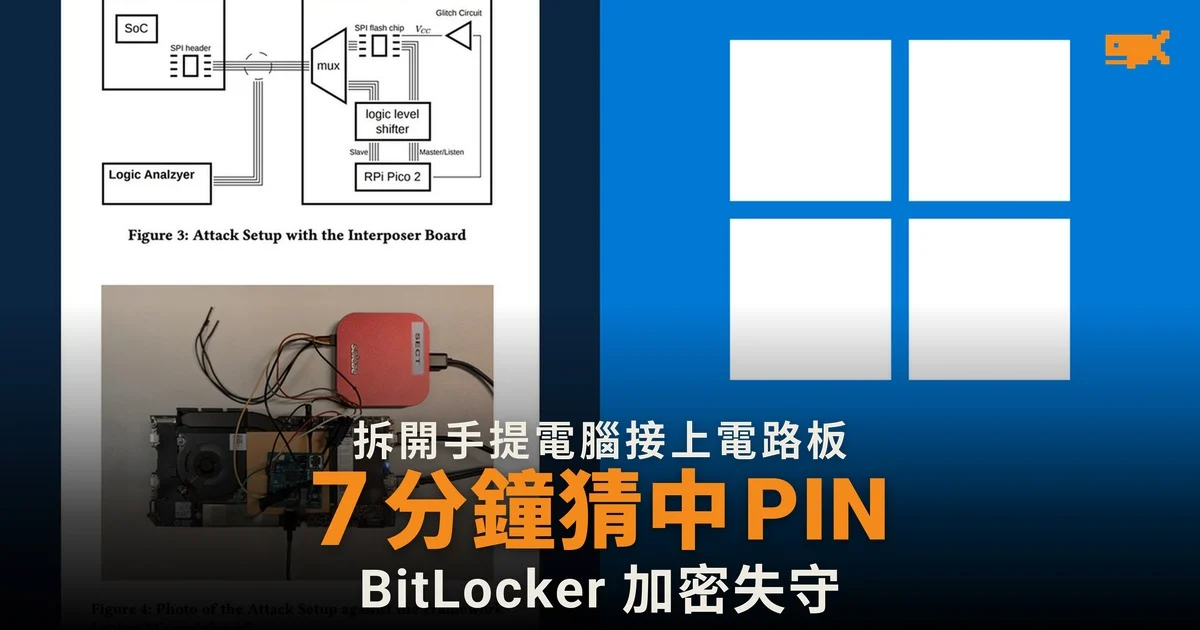
德國研究員破解 TPM 防猜錯鎖定
柏林工業大學(TU Berlin)的研究團隊發表論文《Hello Again》,指出 Windows 電腦用來阻止別人反覆猜 PIN 碼的鎖定機制,可以被拆機的攻擊者重設。論文已在資訊安全會議 ACM CCS '26 發表,並於 11 月 13 日上載到 arXiv,作者包括 Christian Werling 和 Jean-Pierre Seifert 等六人。
Windows Hello 和 BitLocker 磁碟加密都容許用戶用短 PIN 碼解鎖,前提是電腦內的 TPM 安全模組會記錄猜錯次數,猜錯太多就鎖定一段時間。按 Microsoft 的預設,TPM 在猜錯 32 次後鎖定,之後每 10 分鐘才忘記一次失敗。這令 4 位數 PIN 碼最差要 69 日才猜得出,6 位數的 BitLocker PIN 碼更要 19 年。
把舊的猜錯紀錄寫回去
受影響的電腦使用內置於處理器的 TPM,它把猜錯次數等狀態加密後存放在主機板的快閃記憶體晶片上。攻擊者只要複製這份狀態,再把舊副本寫回去,計數就會倒退,鎖定永遠不會觸發。
較新的電腦會用快閃晶片內只能遞增的計數器(RPMC)防止這種倒退,但研究團隊在兩家供應商的設計中都找到漏洞:
方法 | 問題 | 影響 |
|---|---|---|
AMD | 處理器韌體從不檢查計數器有沒有真的遞增 | 研究員在處理器與晶片之間接上小電路板,攔截更新並回報成功 |
Winbond 快閃晶片 | 電壓干擾下會洩露簽署計數值的金鑰 | 攻擊者可偽造任何計數值,與處理器品牌無關 |
研究團隊又發現,兩部沒有 RPMC 的 AMD 桌上電腦和三部 Intel 電腦,用普通的晶片燒錄器就能把計數倒退。
實驗室內 7 分鐘猜中 BitLocker PIN
據 BastionZero 報道,研究員用一部 AMD 處理器的 HP OmniBook 3,在 57 分鐘內猜中 4 位數 Windows Hello PIN;用一部採用 Winbond 晶片的 Intel 版 Framework Laptop 13,在 6 分 55 秒內猜中 6 位數 BitLocker PIN。按實測速度推算,最差情況如下:
PIN 長度 | 原本有鎖定保護 | 攻擊後 |
|---|---|---|
4 位數 Windows Hello | 69 日 | 40 小時(AMD) |
6 位數 BitLocker | 19 年 | 20 日(Intel) |
8 位數 | 1,903 年 | 6 至 46 年 |
攻擊需要實際接觸電腦、拆開機殼,並焊接或接駁研究團隊設計的電路板,報道沒有提及實驗室以外的攻擊個案。不過一旦 Hello PIN 被猜中,攻擊者可取用綁定裝置的金鑰,以及以 Windows Hello 登入的公司單一登入服務。
廠商回應
AMD 確認韌體漏洞(CVE-2026-43613),計劃在 2026 年 11 月至 2027 年 2 月期間為 Ryzen、Athlon 和 EPYC 等處理器推出修補,但指需要實際接觸的攻擊不在其產品威脅模型之內。Microsoft 把漏洞評為中等,沒有即時修補,但承諾把建議的 Windows Hello PIN 最短長度提高到 6 位數。Winbond 表示正在研究問題,未承諾修補日期。
研究團隊建議所有用戶在 Windows Hello 和 BitLocker 的 PIN 碼上至少多加兩位數,AMD 電腦用戶亦應在韌體更新推出後盡快安裝。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。