自掏 35 萬美元臥底洗錢集團
知名區塊鏈調查員 ZachXBT 周一(10 月 5 日)在社交平台發表長文,詳述他如何假扮客戶,滲透一個被指替北韓黑客組織 Lazarus 清洗逾 10 億美元的中國有組織犯罪集團。
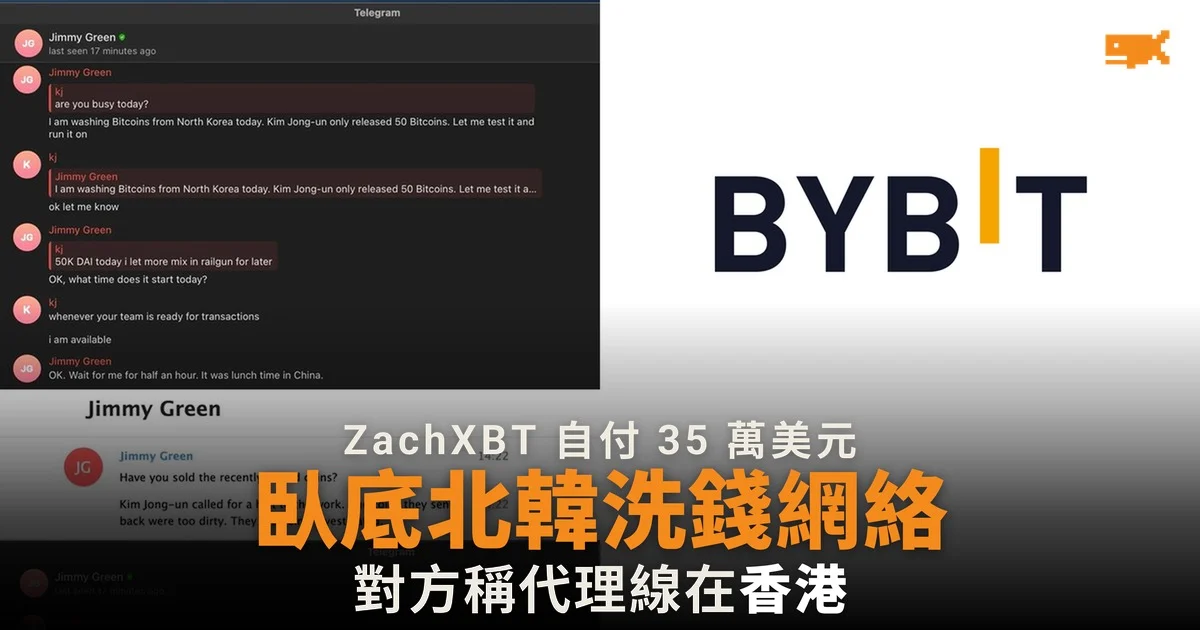
ZachXBT 在文中表示:「我在 2025 年 3 月 6 日把 349.7K USDC 存入一個新的以太坊地址,準備與 Jimmy Green 進行多宗交易。」據 Decrypt 報道,他其後每筆交易都要承受 5% 的損失,以假扮洗錢客戶,取得對方信任。
從 Telegram 帳號追蹤到 Bybit 被盜資金
據 Decrypt 報道,ZachXBT 在 2025 年開始接觸 Telegram 上一些抱怨收到與 Bybit 有關訂單的帳號,其中一個名為「Jimmy Green」。對方提供地址讓他把 USDC 轉入,再以 Tron 網絡上的 USDT 作交換。
Bybit 在 2025 年 2 月被黑客盜走約 15 億美元的加密貨幣,美國聯邦調查局其後確認事件由北韓所為。
項目 | 內容 |
|---|---|
自掏資金 | 349.7K USDC(2025 年 3 月 6 日) |
每筆交易損失 | 5% |
揭發相關資金 | 逾 1,200 萬美元 |
Tether 凍結 | 44.2 萬枚 USDT |
自 2022 年協助凍結 | 逾 7,500 萬美元(北韓相關事件) |
協助 Tether 凍結資金
Decrypt 指,ZachXBT 表示這次行動揭發了一批逾 1,200 萬美元、與 Bybit 被盜案有關的資金,Tether 其後凍結了 44.2 萬枚相關 USDT。他又表示,自 2022 年以來已協助凍結逾 7,500 萬美元與北韓有關的資金。
呼籲資助高風險調查
ZachXBT 在文中表示,希望繼續獲得基金會資助及個人捐款,因為這讓他能夠承擔其他人認為不可行的高風險個案。他又透露,目前手上仍有其他案件的「重大發現」。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。