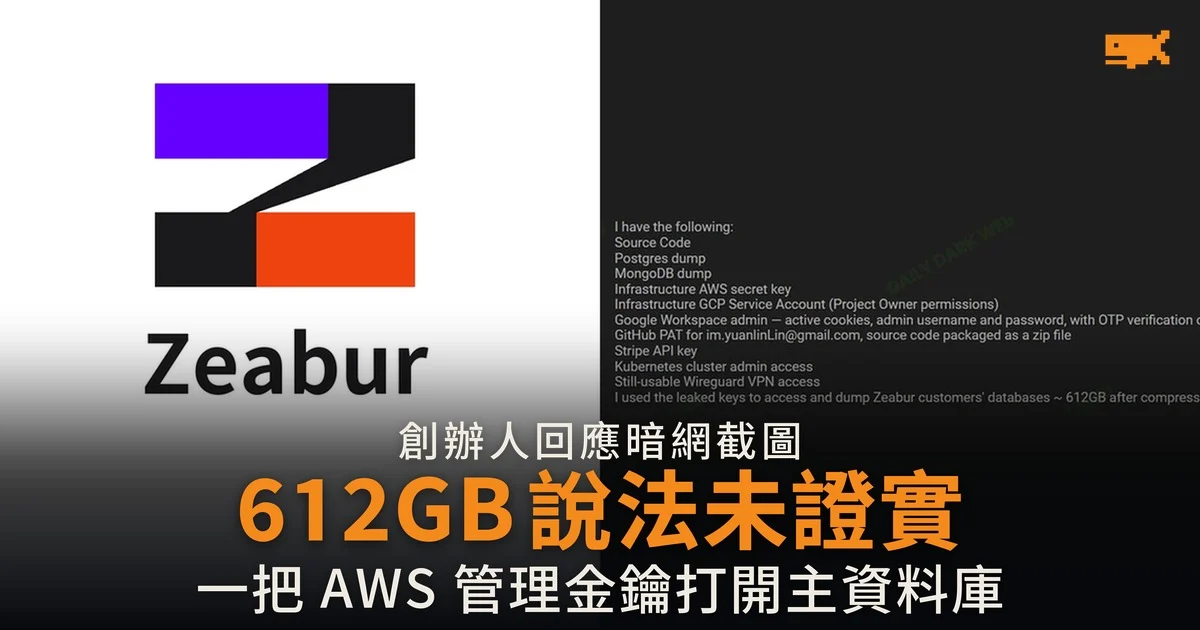
Zeabur 否認暗網 612GB 說法 首度公開攻擊路徑
Zeabur 首度公開攻擊路徑:一把外洩的內部 AWS 管理金鑰,讓攻擊者進入東京叢集、拿到控制面 VPN,再連上主資料庫。官方確認環境變數遭定向導出,目標是 AI API Key;論壇上聲稱導出約 612 GB 客戶資料庫的清單,Zeabur 說證據不支持,也無法核實截圖真偽。用戶的火力落在通報次序。
深海白色抹香鯨,幫你打撈每日新聞重點
標籤
Zeabur 首度公開攻擊路徑:一把外洩的內部 AWS 管理金鑰,讓攻擊者進入東京叢集、拿到控制面 VPN,再連上主資料庫。官方確認環境變數遭定向導出,目標是 AI API Key;論壇上聲稱導出約 612 GB 客戶資料庫的清單,Zeabur 說證據不支持,也無法核實截圖真偽。用戶的火力落在通報次序。
事發逾 38 小時,Zeabur 創辦人林沅霖終於具名發聲,承諾核實後賠償。但受影響用戶數、憑證怎樣被拿走、入侵者是誰,五則貼文一項都沒有交代;想索償的要自行向 AI 廠商取回時間、金額與來源 IP,舉證責任落回用戶身上。狀態頁另指 AI Hub 使用的 LiteLLM 出現可疑活動,服務已暫停。
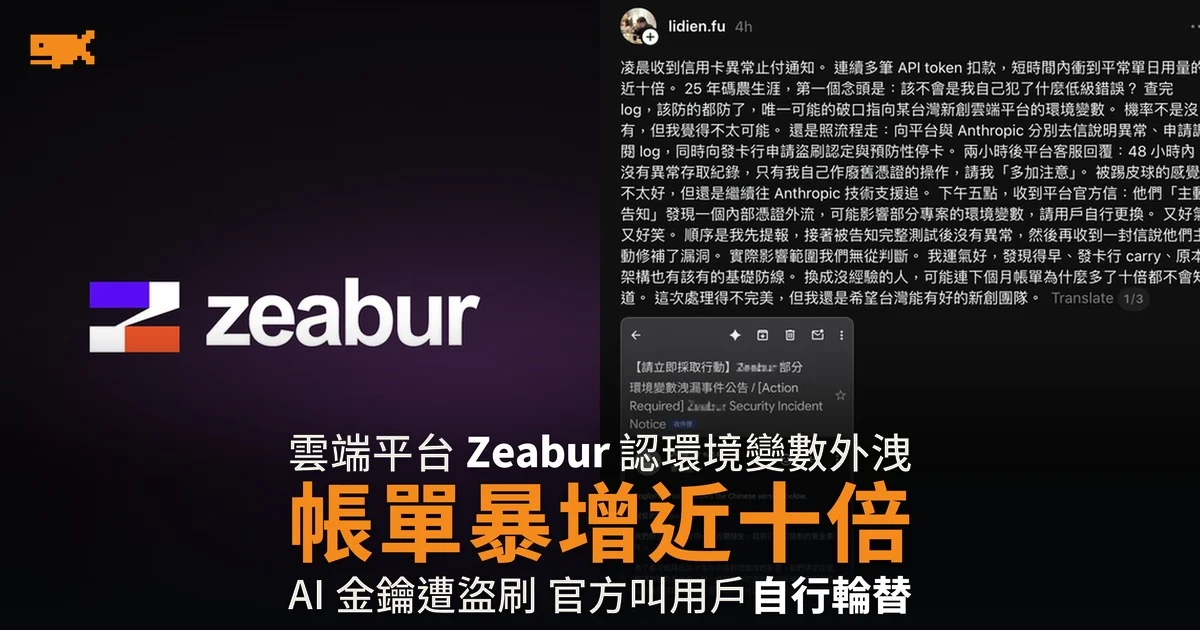
雲端平台 Zeabur 承認內部憑證遭盜用,攻擊者查詢了儲存專案環境變數的資料庫,用戶的 API 金鑰與 Access Token 外洩。不少人在收到通知信之前已被帳單叫醒,有開發者的扣款一夜衝上平日近十倍,被盜金鑰清一色在跑 Claude Opus。官方叫用戶自行輪替,未公布受影響專案數目。