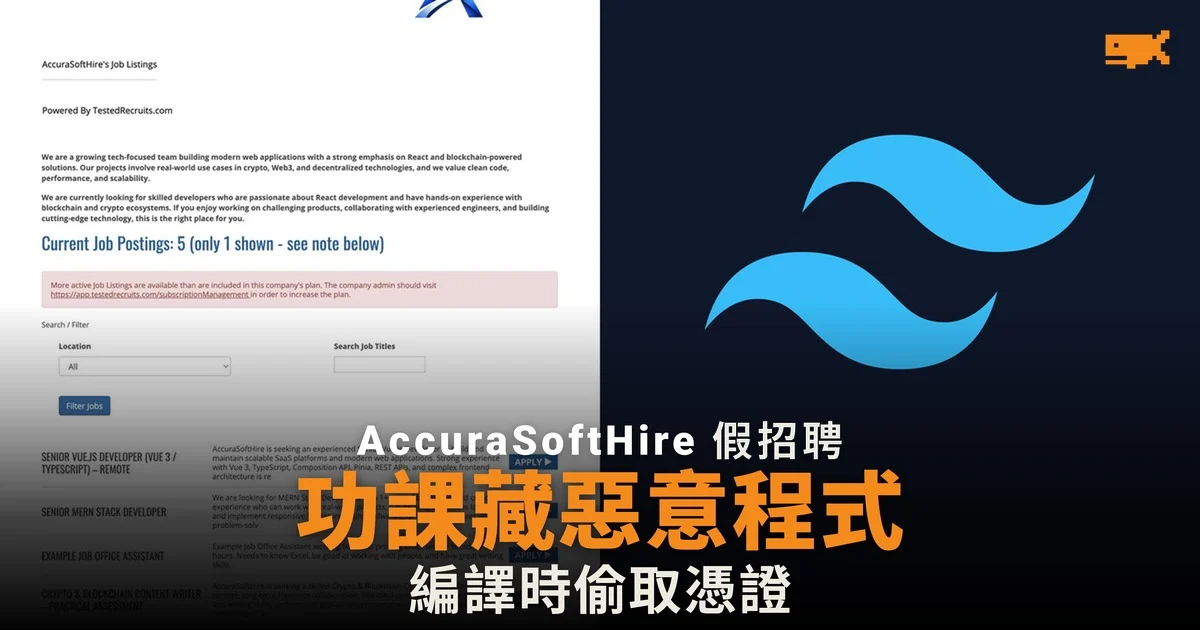
假公司 AccuraSoftHire 以招聘作餌
軟件保安公司 JFrog 在 11 月 9 日發表研究,揭露假科技公司 AccuraSoftHire,以招聘為名向軟件開發人員植入惡意程式。該公司設有招聘網站,列出四名高層及十二個遙距職位,並在 Indeed 及 Glassdoor 等求職網站刊登廣告。
公司在 LinkedIn 上有三名「員工」,名字旁都有 LinkedIn 的身份驗證標記。JFrog 指出,這個標記只代表有人核對過一份附有該名字的政府身份證件,並不證明職銜,也不證明公司真實存在。
面試功課藏有惡意程式
求職者會收到一份限時 90 分鐘的前端功課:用 React 製作網站登陸頁。功課的 Tailwind CSS 設定載入 11 個外掛,其中 10 個是真的,另一個 tailwind-custom-forms 是官方外掛的複製品,檔案末端加入了惡意載入程式。
這段程式不會在安裝套件時執行,要等 Tailwind 編譯 CSS 時才啟動,而編譯正是功課的第一步。該公司亦要求求職者錄製「驗證影片」,但鏡頭檢查會一直失敗,直至求職者安裝所謂的鏡頭「驅動程式」,而該程式同樣載有惡意程式。
盜取登入資料、金鑰及雲端憑證
保安公司 StepSecurity 在周五(13 日)發表跟進分析,引述研究組織 OpenSourceMalware 指,受感染的電腦會被盜取瀏覽器登入資料、加密貨幣錢包資料、SSH 金鑰、雲端服務憑證及 git 憑證。惡意程式再用 git 憑證擴散至受害者的其他程式庫。
惡意程式本身不含伺服器地址,而是從一個以太坊地址發出的交易解出伺服器位置。StepSecurity 指,這個地址自 7 月 25 日起共發出 609 筆交易,先後指向八個伺服器。
兩個毒套件在 npm 留了五至七個月
StepSecurity 核對 npm 紀錄後發現,部分仿冒套件可供下載長達數月,直至 npm 以安全佔位版本取代:
套件 | 首次發布 | 被 npm 取代 | 日數 | 2026 年下載次數 |
|---|---|---|---|---|
tailwind-lines-clamps | 4 月 16 日 | 11 月 13 日 | 211 | 2326 |
tailwind-lineclamp | 5 月 27 日 | 11 月 12 日 | 169 | 2060 |
tailwind-forms-kit | 9 月 29 日 | 11 月 4 日 | 36 | 1002 |
下載次數包括鏡像站及保安掃描器,會高估實際安裝數字。
同類手法曾用於 Binance 被盜案
Binance 表示,10 月 29 日約 63.4 億美元加密貨幣被盜,起點是一名工程師在第二輪面試中,被要求把功課下載到工作電腦;Binance 指美國聯邦調查局(FBI)把事件歸咎北韓。JFrog 表示,未有發現 AccuraSoftHire 與 Binance 事件有關。
StepSecurity 建議企業禁止員工在公司電腦上執行外來的面試功課或「驅動程式」;若有人曾經執行,應把該電腦上所有憑證視為已被盜。
來源
- The Take-Home Test That Runs on Your Work Laptop: Inside the AccuraSoftHire Fake Interview Campaign(StepSecurity,原始文件)
- Contagious Interview - One Interview Away From Infection(JFrog Security Research,原始文件)
- JFrog flags fake job interview scam masquerading as hiring platforms(The Hindu BusinessLine)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。