全球約 1,000 部伺服器疑為 AI 攻擊據點
日本電腦緊急應變小組協調中心(JPCERT/CC)牽頭的國際調查發現,全球互聯網上約有 1,000 部伺服器,懷疑是利用 AI 發動網絡攻擊的據點,最早由 10 月起已經上線。共同社在 11 月 14 日報道調查結果,調查由 JPCERT/CC 與海外網絡安全公司合作進行。
JPCERT/CC 在 10 月初開始調查,在找到的伺服器上發現 AI 工具,目前正追蹤其中 600 至 700 部。據中心所說,這批伺服器大多裝有 Artex 等由 AI 驅動的滲透測試平台,看來是在全球網站上搜尋系統漏洞,並嘗試偷取設定檔。
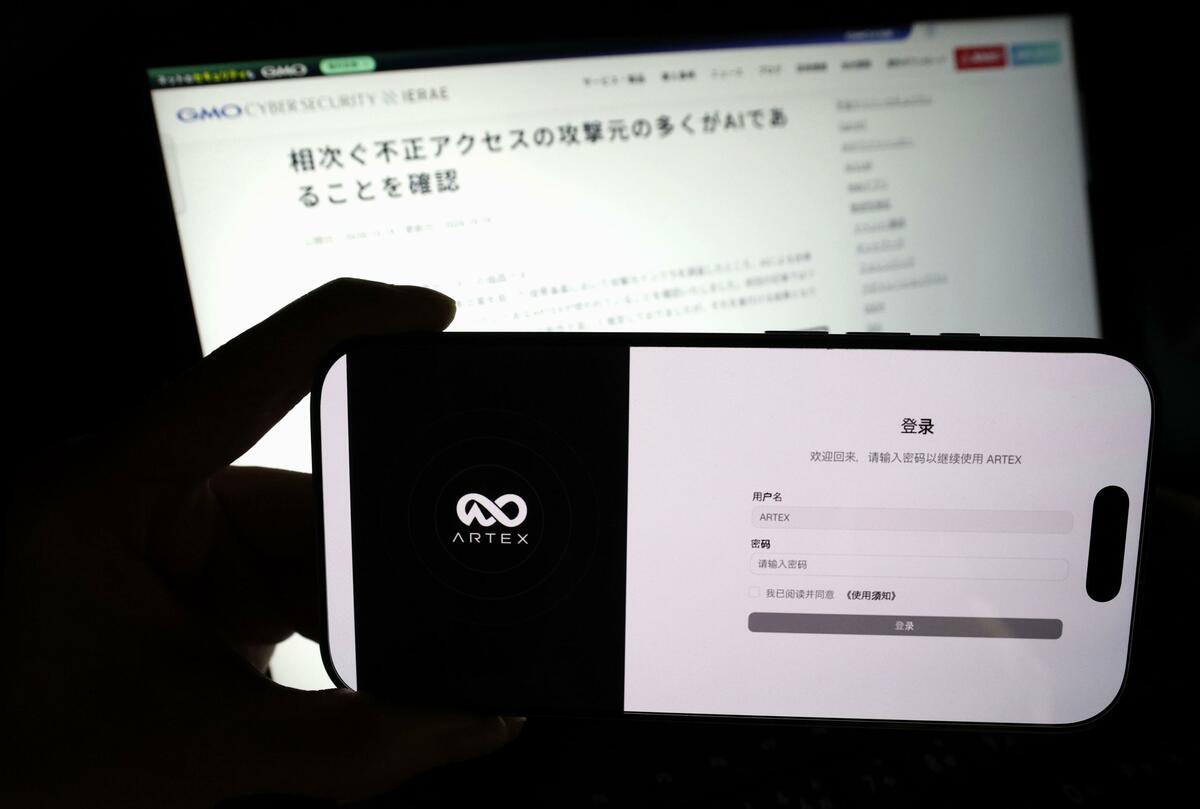
一部伺服器有 Anthropic 工具的痕跡
共同社報道,其中一部伺服器留有美國 AI 公司 Anthropic 的程式輔助工具痕跡,顯示攻擊者把 AI 變成武器,以提升入侵能力。部分可公開存取的伺服器,亦存有用來分析手機應用程式內部結構的工具,以及測試系統漏洞的程式。調查人員相信,攻擊者先分析應用程式,再經與外部系統交換資料的介面嘗試入侵。
項目 | 內容 |
|---|---|
懷疑攻擊據點 | 約 1,000 部伺服器,10 月起上線 |
正在追蹤 | 600 至 700 部 |
主要工具 | Artex 等 AI 滲透測試平台 |
行為 | 搜尋網站漏洞、嘗試偷取設定檔 |
特別發現 | 一部伺服器有 Anthropic 程式輔助工具痕跡 |
JPCERT/CC 分析員 Ken Sajo 警告,AI 用於網絡攻擊仍在早期階段,「更精密的攻擊將來會增加」。
ARTEX 早在 10 月已被點名
10 月 19 日,日本資安公司 GMO Cybersecurity by Ierae 表示,調查一宗針對日本企業的入侵事件時,確認攻擊來源的基建使用了 AI 自動滲透測試系統 ARTEX。據 ScanNetSecurity 報道,該攻擊基建幾乎只針對日本,目標約 20 間公司,其中 9 間屬同一行業。GMO 其後再找到 6 部專攻日本企業的 AI 攻擊基建,目標企業中有 8 間在 2026 年 9 至 10 月公布資料外洩,公司已把資料交給執法機構。
報道又引述美國資安公司 CrowdStrike 指,ARTEX 亦曾用於 9 月下旬起針對南韓金融機構的攻擊。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。