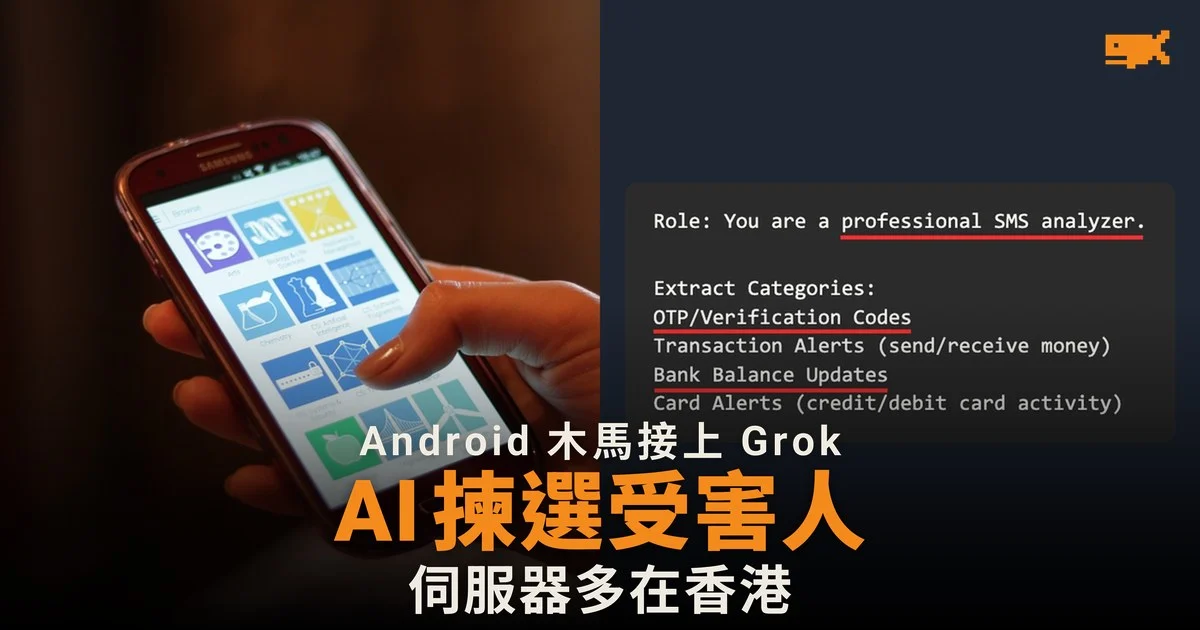
Android 木馬用 Grok 讀受害人短訊
流動保安公司 Zimperium 旗下研究團隊 zLabs 在 2026 年 11 月 12 日公布,一款名為 ArcticRAT 的 Android 惡意程式,會把受害人手機上的短訊交給 xAI 的 Grok 模型分析,從中挑出一次性驗證碼、銀行結餘變動和轉帳通知。研究人員 Rajat Goyal 和 Fernando Ortega 指出,ArcticRAT 最初只是針對 11 個加密貨幣應用程式用戶的間諜程式,後來演變成具備 AI 功能的遙距控制木馬(RAT)。Zimperium 表示,AI 功能最早在 2026 年 7 月中左右的樣本中出現。
Grok 負責分辨哪些受害人值得下手
據 Crypto Briefing 和 TokenPost 引述 Zimperium 的分析,惡意程式調用的是 grok-4.20-0309-non-reasoning 模型,並使用兩組提示詞。第一組檢查手機上安裝了哪些應用程式,標出銀行、加密貨幣和交易類應用程式;第二組逐條閱讀短訊,保留驗證碼、結餘變動和過數提示,再以 JSON 格式估算受害人的財務狀況。調用 Grok 所需的 API 金鑰並非寫死在程式內,而是由控制伺服器透過一個名為 xAI_API 的指令下發。
換言之,攻擊者毋須再人手翻閱大量偷來的短訊,模型會先把有錢可偷的受害人篩選出來。
控制伺服器三分之二在香港
zLabs 共分析了 78 個樣本,包括 42 個投放程式(dropper)和 36 個有效載荷,並整理出 129 個遙控指令。ArcticRAT 以 TCP 連線直接與控制伺服器通訊;報告列出 17 個不同的控制伺服器 IP 位址,其中約三分之二指向香港,約兩成指向德國,其餘分布在其他國家。
除了讀短訊,ArcticRAT 亦具備隱藏式遠端桌面(HVNC),可以在受害人看不見的情況下操作手機;又會顯示假的鎖機畫面騙取解鎖密碼,並濫用 Android 的 ADB 除錯功能。投放階段,程式會申請 VPN 權限,把手機的網絡流量導向空處,令 Google Play Protect 無法回報可疑情況。
經假 Google Play 頁面傳播
Zimperium 指出,ArcticRAT 主要經仿冒 Google Play 的釣魚網站散播,偽裝成 Amazon、TikTok、檔案管理工具和加密貨幣應用程式;研究人員亦發現有載荷直接由 Amazon Web Services(AWS)的儲存空間派發。受害人一旦授予無障礙服務權限,程式便開始與控制伺服器連線,攻擊者可藉此遙距操作手機並自動進行詐騙。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。