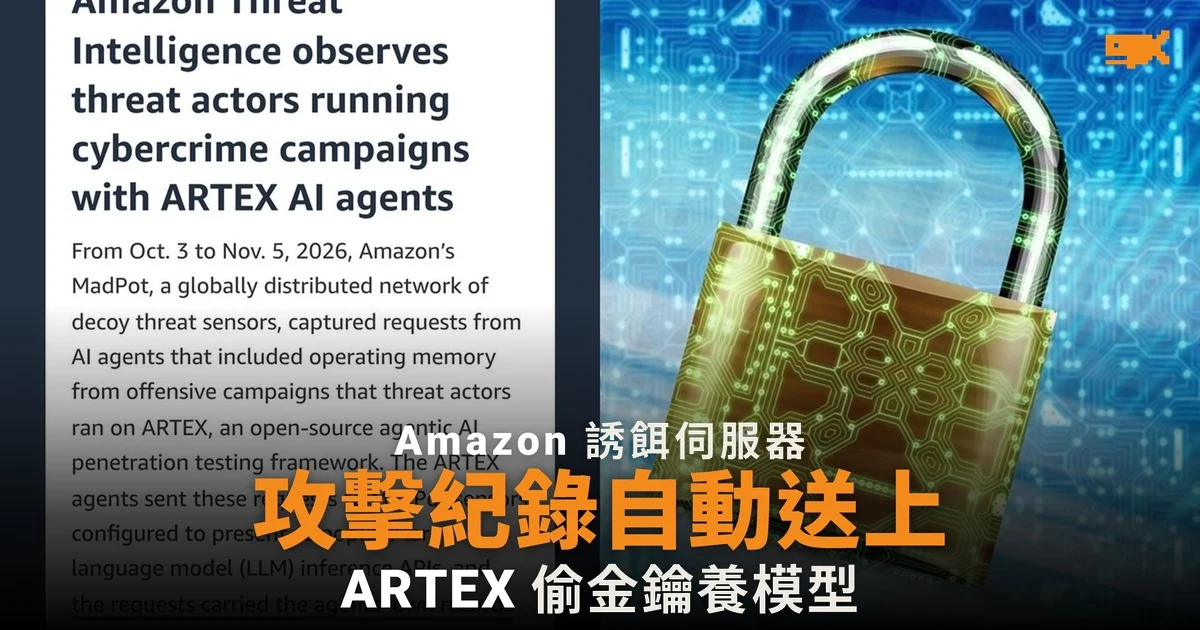
誘餌伺服器收到攻擊紀錄
Amazon 首席資訊保安官 CJ Moses 在 11 月 13 日(美國時間)發表報告,指 Amazon 的誘餌感應器網絡 MadPot 在 10 月 3 日至 11 月 5 日期間,收到一批 AI 代理發出的請求,請求內附帶它們自己的攻擊紀錄。
這些感應器偽裝成常見的大型語言模型(LLM)API,即開發者用來呼叫 AI 模型的介面。黑客的 AI 代理把它們當成真正的模型後台,連同任務背景及工具使用紀錄一併送出,單一請求往往已載有整個行動的經過。Amazon 指,它無法核實代理所報告的成果。
誰在操作
Amazon 有中等把握認為,這些行動使用開源 AI 滲透測試框架 ARTEX,並由多個互不相干、與中國有關的黑客組織進行,依據包括指令以簡體中文撰寫、系統設定為中國時區,以及目標符合中國利益。部分指令設下紅線,排除中國內地目標及政府網域,並要求所有對外流量經代理伺服器轉發。
偷 AI 金鑰養 AI
規模最大的一項行動是盜取 AI 模型的 API 金鑰。紀錄顯示,偷來的金鑰被接入框架本身的模型閘道,用來驅動搜尋更多金鑰的代理,等於由受害者付費讓攻擊持續運作。
項目 | 內容 |
|---|---|
目標 | One API、New API、LiteLLM 等模型閘道,以及 Dify、Langflow、RAGFlow、Ollama 等 AI 應用平台 |
手法 | 預設管理員密碼、未完成設定的安裝、已知漏洞,以及遺留在 JavaScript 及環境設定檔中的金鑰 |
分級 | L1 線索、L2 確認可用、L3 可讀取資料或可動用餘額 |
代理按固定的國家次序逐一搜尋,優先處理企業的正式環境,公開外洩逾 30 日的金鑰則被列為低價值存貨。
深偽影片闖身份核實
另一項行動針對兩間加密貨幣交易所的「認識客戶」(KYC)身份核實。代理即時生成深偽(deepfake)影片應付自拍活體檢測,又偽造證件相片。
紀錄顯示,代理拆解了一間身份核實供應商的檢測流程,最佳一次把臉部位置對準至目標 7 像素之內;另一節工作只用一張消費級顯示卡,令即時深偽影片達到每秒 11.5 格。不過,該供應商的伺服器拒絕了紀錄中每一次嘗試。同一行動至少有四個代理同時運作,分工包括尋找套現途徑及清空帳戶餘額。
FBI 同日發警報
FBI 在同一日發出快速警報,指 ARTEX 能把入侵過程自動化,部分個案由鎖定目標到取得高權限存取用時不足三小時。據 The Record 報道,警報引述 Censys 的研究,指公開在網上的 ARTEX 控制台逾 1,600 個。保安公司 Datadog 亦在 11 月 9 日指,10 月曾在多個 AWS 環境見到 ARTEX 活動,並找到數以百計在網上公開的控制台,部分托管於新加坡及香港。
Amazon 指,這些行動用到的技術全部不是新的,AI 代理改變的是攻擊的速度及持久度。它已通知可能受影響的 AWS 客戶,並建議把 AI 應用、模型閘道及推理端點納入與其他正式系統相同的管控,留意異常的 AI 服務開支。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。