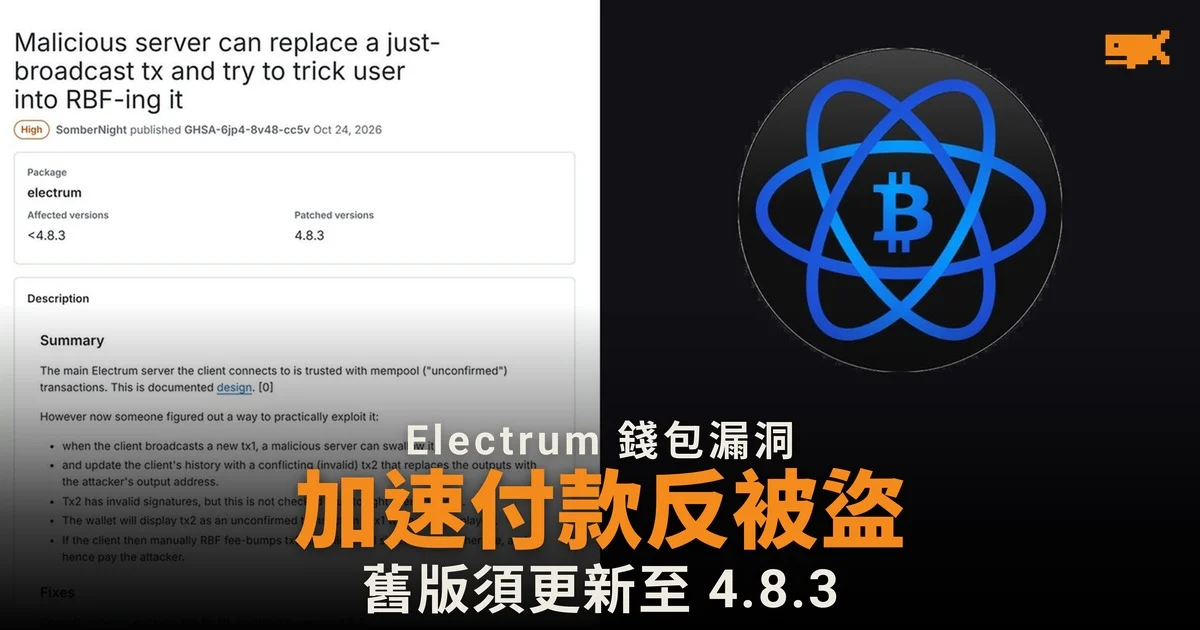
Electrum 漏洞令加速付款變成付款給攻擊者
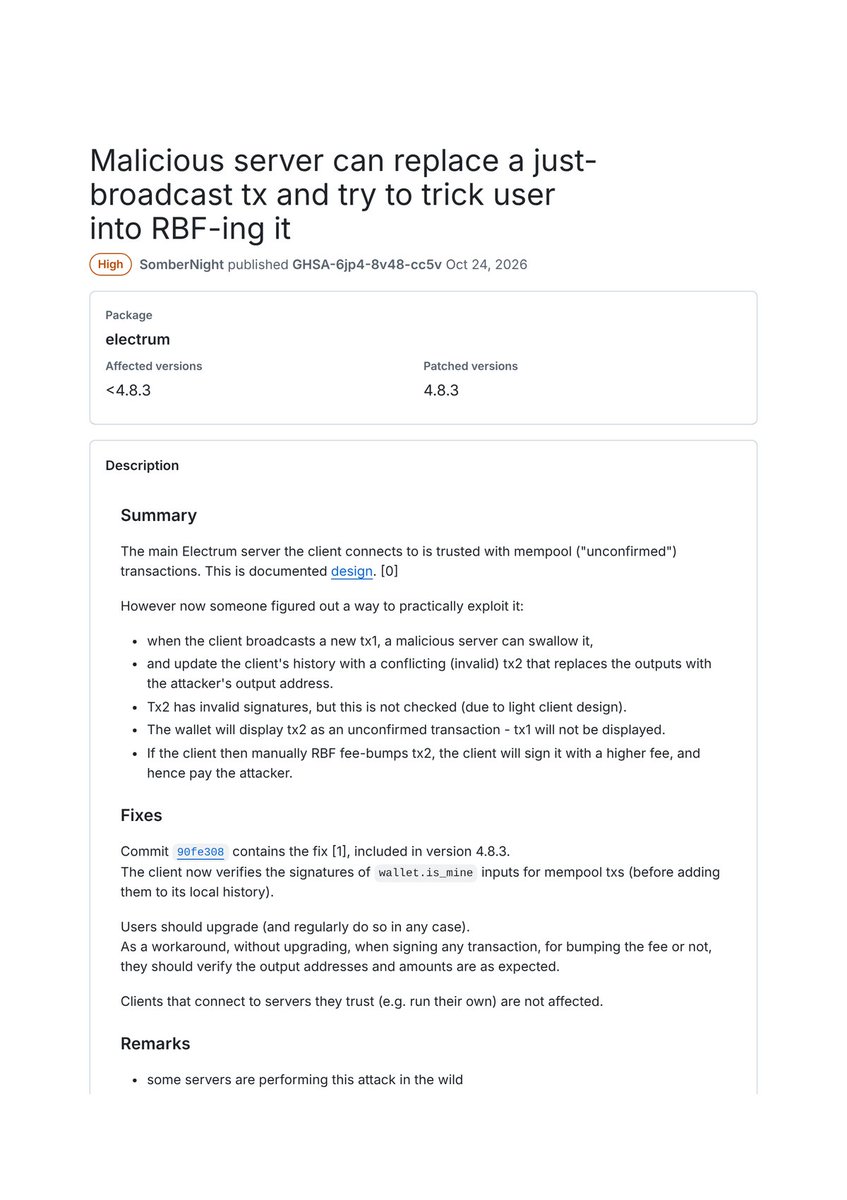
比特幣錢包 Electrum 的開發團隊 2026 年 10 月 24 日公布,4.8.3 之前的版本有一個漏洞,惡意伺服器可以把用戶剛發出的付款換成一筆付款給攻擊者的假交易,用戶一旦為它加付手續費,錢包便會簽署真正把比特幣轉給攻擊者的交易。團隊把漏洞評為「高」嚴重程度,並指已有伺服器在實際使用這種攻擊。
錢包為何會相信伺服器的假交易
Electrum 是輕量錢包,即不下載整條區塊鏈,改由外部伺服器提供交易紀錄和代為廣播交易的錢包。據 Electrum 的安全公告,舊版會相信伺服器報告的未確認交易(已發出但未被寫入區塊的交易),而不核對交易的簽名。攻擊分三步:
1. 用戶發出付款後,惡意伺服器把交易扣起,不轉發到比特幣網絡。
2. 伺服器在錢包紀錄中換上一筆簽名無效的假交易,收款地址換成攻擊者的地址,原本的付款不再顯示。
3. 用戶以「以費換新」(Replace-by-Fee,加付手續費令交易更快確認的功能)加速這筆假交易時,錢包會重新簽署,簽名變成有效,比特幣便轉到攻擊者手上。
攻擊者刻意令假交易看似卡住
據 CoinDesk 報道,其中一宗個案的假交易手續費為零,令交易看似卡在網絡,誘使用戶加付手續費。安全公告指,攻擊者的收款地址經刻意生成,最後四個字元與真正的收款地址相同,用戶只核對地址結尾便看不出被調包。
兩宗報告 一名用戶已損失資金
安全公告列出開發團隊收到的兩宗報告和修補時間:
日期 | 事件 |
|---|---|
2026 年 10 月 11 日 | 第一名用戶私下報告錢包紀錄出現另一筆交易,未有損失 |
2026 年 10 月 18 日 | 第二名用戶報告為被調包的交易加付手續費後損失資金 |
2026 年 10 月 23 日 | 修補完成,標記為 4.8.3 版 |
2026 年 10 月 24 日 | 4.8.3 版正式發布,漏洞同日公開 |
據 CoinDesk 報道,開發團隊未有公布被盜金額,亦未指出是哪些伺服器發動攻擊。
用戶應更新並核對收款地址和金額
Electrum 4.8.3 會先核對用戶錢包自己付出的未確認交易的簽名,才把交易加入紀錄。開發團隊呼籲用戶更新;未更新前,簽署任何交易,包括加付手續費,都要核對收款地址和金額。只連接自己信任的伺服器(例如自設伺服器)的用戶不受影響。安全公告亦指,修補後錢包仍只核對自己付出的交易,收款交易未有同樣的檢查。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。