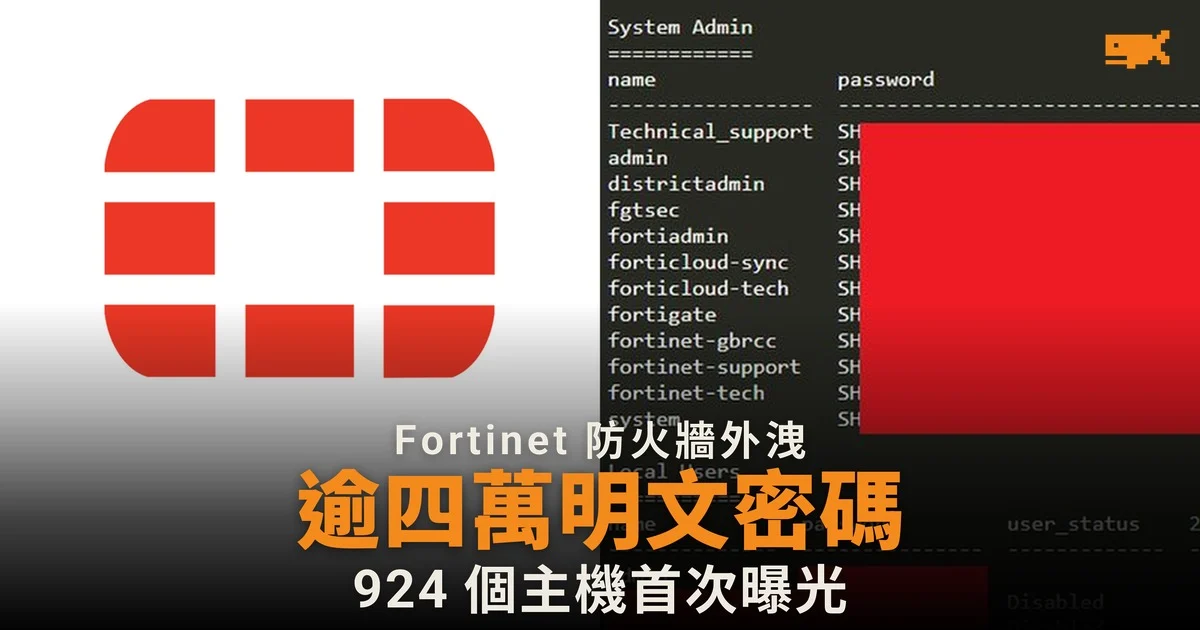
Hudson Rock 指黑客 k0t 外洩資料多出 924 個主機
網絡安全公司 Hudson Rock 旗下研究網站 InfoStealers 2026 年 10 月 27 日發表報告,指黑客 k0t 取得的 1,703 份 Fortinet 防火牆設定檔中,有 924 個主機識別碼(IP 地址或主機名稱)未見於 6 月曝光的首批外洩資料。Hudson Rock 把這批資料稱為「FortiBleed 2.0」。防火牆是企業網絡入口的保安裝置,設定檔記錄了登入帳戶及連線規則。
外洩資料包括逾四萬項明文密碼
據 Hudson Rock 報告,資料涉及 101,419 項帳戶紀錄,其中 40,573 項是明文密碼,即未經加密、可直接讀取的密碼。
類別 | 明文紀錄數目 |
|---|---|
本地用戶帳戶 | 37,076 |
標示為已驗證的管理員登入 | 1,672 |
Active Directory 綁定帳戶 | 1,576 |
高可用度叢集 | 144 |
電郵伺服器 | 105 |
Active Directory 是企業管理員工帳戶的目錄系統,綁定帳戶是防火牆用來查詢員工身份的服務帳戶,一旦外洩,黑客可藉此深入內部網絡。報告亦指,當中 7,437 項本地用戶紀錄已被停用。
k0t 如何入侵防火牆
網絡安全公司 Group-IB 與研究團隊 NyxLab 2026 年 10 月 21 日發表報告,指 k0t 針對 Fortinet 的 FortiGate、FortiWeb 防火牆及 Palo Alto Networks 的 GlobalProtect 遠端連線設備,利用已知漏洞及暴力破解(反覆嘗試常見帳戶及密碼)入侵,再以 FortiOS 系統的預設加密金鑰解開設定檔。Group-IB 評估 k0t 可能是「初始存取經紀」,即入侵後轉售企業網絡門路的黑客,其受害者與勒索軟件集團 Qilin 及 The Gentlemen 有重疊,但雙方關係未獲證實。
與 6 月首批外洩的分別
據 BleepingComputer 報道,2026 年 6 月曝光的首批 FortiBleed 資料涉及約 73,000 台 Fortinet 設備的 VPN 登入資料。Hudson Rock 表示,新一批設定檔的報告日期大多是 2026 年 2 月 20 日,但這只是報告日期,不代表確實的入侵時間。Group-IB 則表示,k0t 一案中逾 70,000 項外洩登入資料與首批 FortiBleed 資料沒有關聯。
企業應如何應對
Hudson Rock 已推出免費查詢網站,讓企業輸入網域檢查是否受影響。Group-IB 建議企業把防火牆管理介面限制於內部網絡、盡快修補漏洞,並把任何外洩的設定檔視作密碼外洩,更換當中所有密碼,包括 Active Directory 綁定帳戶。Fortinet 的指引則要求更新韌體、限制管理介面存取、重設密碼及檢查設定。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。