研究員未待修補就公開 11 個 Tailscale 漏洞
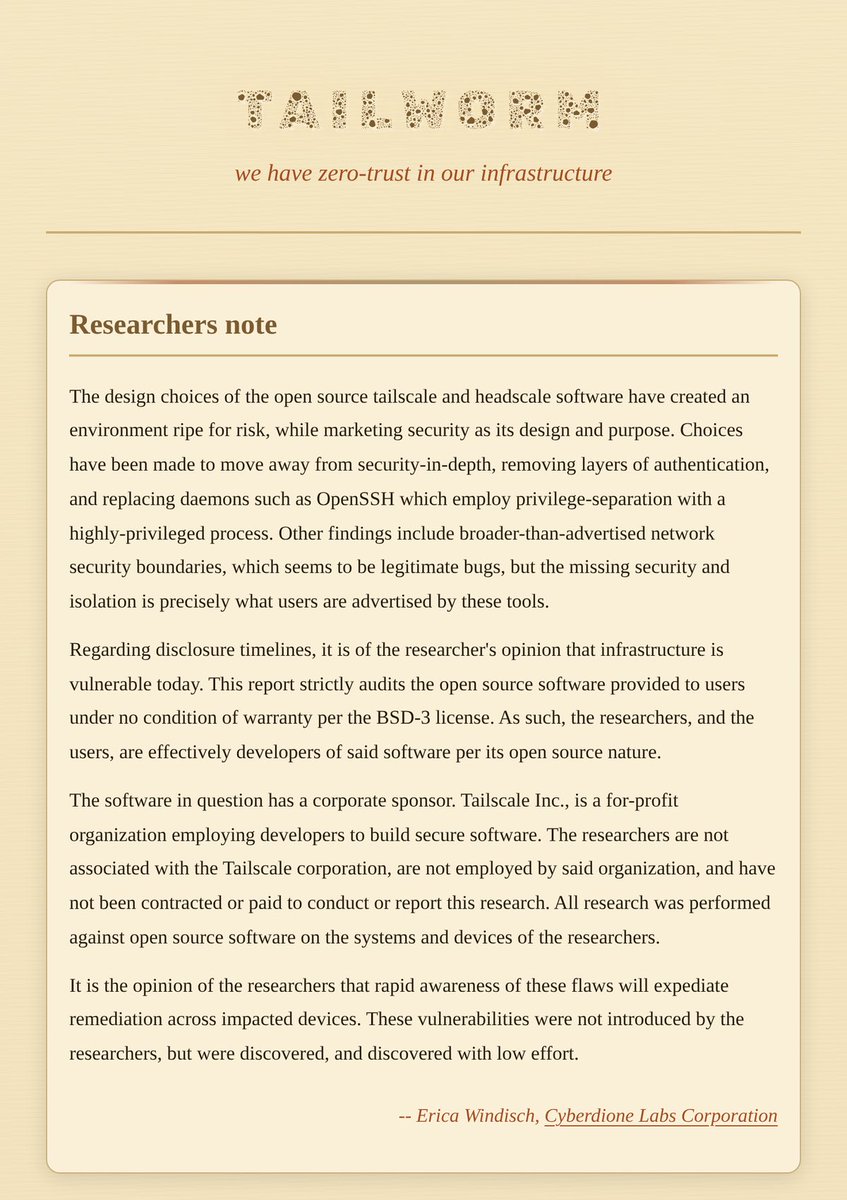
網絡安全公司 Cyberdione Labs 研究員 Erica Windisch 在網站 tailworm.com 公開一份名為「Tailworm」的報告,列出 11 個 Tailscale 和 headscale 的漏洞,報告 2026 年 10 月 25 日在 Hacker News 引起討論,當時廠方未推出修補。
Tailscale 是把公司伺服器、電腦和手機連成一個私人網絡的工具,基於開源的 WireGuard 技術;headscale 是可自行架設的開源版控制伺服器。報告指,測試在 10 月 22 日至 24 日進行,對象是 Tailscale 1.104.2 版和 headscale 0.29.5 版,全部在研究員自己的實驗室重現。
項目 | 內容 |
|---|---|
漏洞數目 | 11 個,其中 6 個評為高風險 |
受影響版本 | Tailscale 1.104.2、headscale 0.29.5 |
最主要問題 | Tailscale SSH 可被用來取得其他伺服器的 root 權限 |
實驗室擴散速度 | 每跳一部機少於一秒 |
廠方公告 | 截至 10 月 25 日未有相關安全公告 |
一部被入侵的裝置可取得其他伺服器最高權限
據報告,最嚴重的問題在 Tailscale 內置的 SSH 伺服器。它以 root(系統最高權限)運行,處理連接埠轉發時沒有降低權限,一個普通帳號就可以借此在其他伺服器取得 root 權限。攻擊者只需控制一部已獲批准的裝置,加上一條容許 SSH 的規則。
Windisch 在 Hacker News 留言指,連接埠轉發是預設開啟的。報告又指,在實驗室中,這些漏洞令攻擊可以自動擴散到規則容許的每一部機,無須密碼、偷取金鑰或用戶操作。唯一能截停擴散的,是把 SSH 權限逐對設定,只容許指定的一部機連到另一部機。
其他漏洞包括實驗性的「app connector」功能可被用來接觸雲端憑證和內部網絡,以及自行架設的 headscale 伺服器可被未登入的攻擊者弄至不斷當機。
研究員稱已通報但沒有協調公開時間
一般做法是先私下通報廠方,待修補推出後才公開,即「協調披露」。Tailscale 在 GitHub 的安全政策要求研究員把漏洞通報至 security@tailscale.com,再協調公開時間表。
Windisch 在 Hacker News 回應批評時說,漏洞「已通報,但沒有協調」。她在報告中寫道,基礎設施今日已經有風險,盡快讓公眾知道可以加快修補。
截至 10 月 25 日,Tailscale 安全公告頁最新一則是 10 月 21 日的 TS-2026-013,與這批漏洞無關。報告建議管理員先把 SSH 規則改為逐對授權,並關閉 SSH 轉發功能。
來源
- Tailworm: Security Assessment Report for Tailscale v1.104.2 and headscale v0.29.5(原始報告)
- Tailworm – Tailscale Vulnerabilities(Hacker News 討論,含研究員回應)
- Tailscale Security Bulletins(Tailscale 安全公告頁)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。