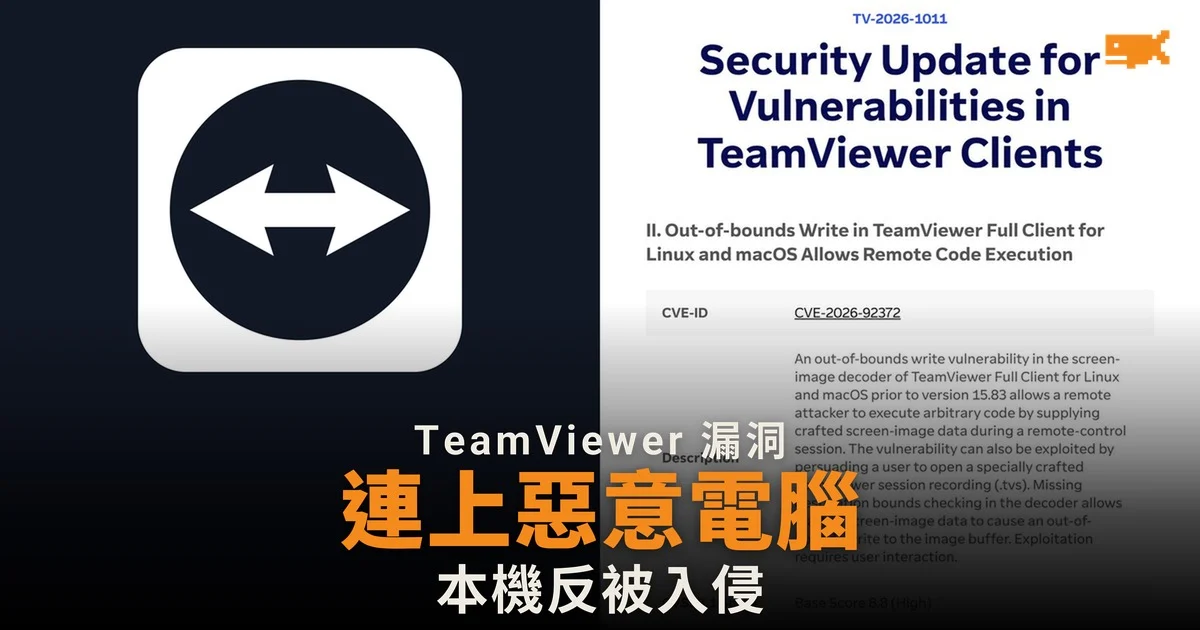
連上惡意電腦可能反被入侵
遠端控制軟件 TeamViewer 2026 年 10 月 27 日發出安全公告,修補三個漏洞,其中兩個可令用戶在連上一部被攻擊者控制的電腦時,自己的電腦反被執行惡意程式。TeamViewer 讓用戶經互聯網操作另一部電腦,常用於技術支援及在家遙控辦公室電腦;這次受影響的是發起連線、看畫面的一方。
三個漏洞影響哪些版本
TeamViewer 公告列出的三個漏洞,風險評分均屬「高」,修正版本都是 15.83。評分採用 CVSS 標準,滿分 10 分。
漏洞編號 | 評分 | 影響平台 | 觸發方式 |
|---|---|---|---|
CVE-2026-92372 | 8.8 | Mac、Linux | 遠端連線時傳送特製畫面影像,或誘使用戶開啟特製連線錄影檔 |
CVE-2026-111585 | 8.8 | Windows、Mac、Linux、Android 遙控程式 | 用戶連上攻擊者控制或已被入侵的電腦 |
CVE-2026-92374 | 7.8 | Mac | 已登入該機的普通帳戶用戶利用漏洞,取得完全控制權 |
漏洞如何被利用
據 TeamViewer 公告,CVE-2026-92372 源於 Mac 及 Linux 版解碼遠端畫面時沒有檢查寫入範圍,攻擊者可把特製影像資料寫到程式預留空間以外的記憶體位置,從而執行任何程式碼。網絡安全公司 Rapid7 的漏洞資料庫指,該漏洞亦可透過副檔名為 .tvs 的連線錄影檔觸發。兩個 8.8 分漏洞都需要用戶配合,例如主動連線或開啟檔案;TeamViewer 表示,發布公告時未知有漏洞被實際利用。
一個月內第二次修補
TeamViewer 建議用戶盡快更新至 15.83 或最新版本,更新前避免開啟來歷不明的 .tvs 檔,亦不要連線至不熟悉的電腦。公告列出的舊版 13.2 及 14.7 亦受影響,但沒有列明修正版本。據 BleepingComputer 報道,TeamViewer 今年 9 月底才發布另一份公告,修補五個漏洞並呼籲用戶更新至 15.82。
來源
- TeamViewer Security Bulletin TV-2026-1011(TeamViewer)
- CVE-2026-92372: TeamViewer Full Client(Rapid7)
- TeamViewer urges users to patch severe flaws "as soon as possible"(BleepingComputer)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。