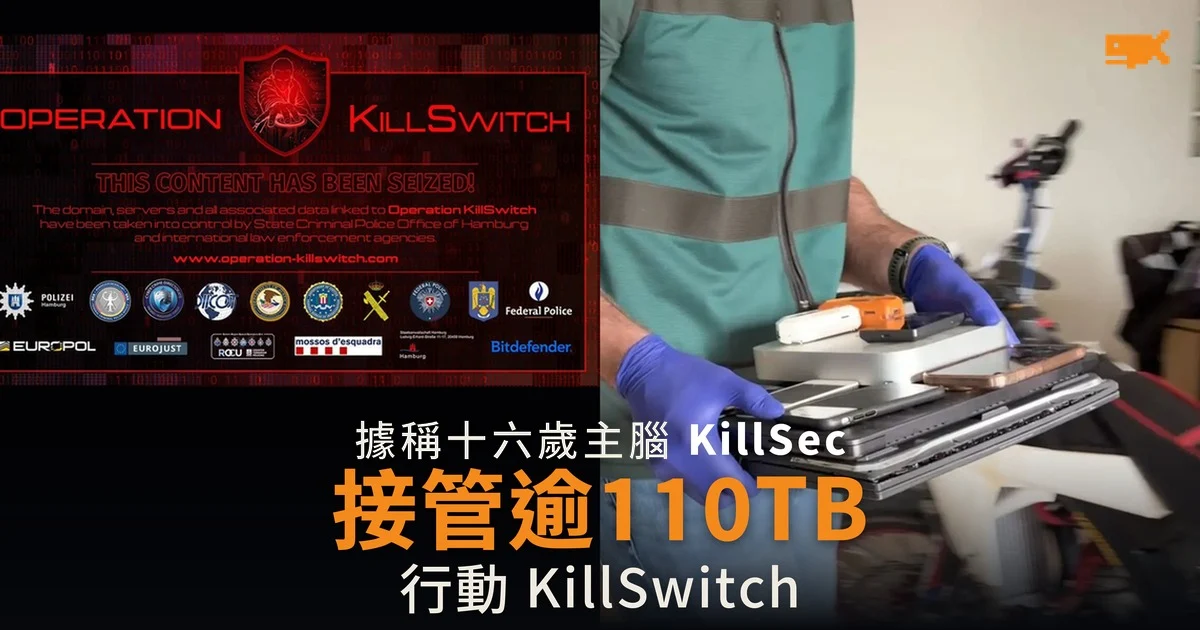
十六歲據稱主腦,行動命名 KillSwitch
據歐洲刑警組織(Europol)於香港時間 2026 年 10 月 1 日發布的新聞稿,執法當局已在國際行動「KillSwitch」中,把勒索軟件集團 KillSec 的洩漏站置於警方控制之下,並鎖定一名十六歲少年為該集團的「涉嫌主要營運者」(suspected main operator)與「據稱管理員」(alleged administrator)。文中同時寫明,「三名疑犯遭暫時拘捕」,希臘、羅馬尼亞、西班牙與英國共搜查八處物業。本稿沿用 Europol 用語,一律以涉嫌、據稱、暫時表述,並未寫成已定罪領袖。
九月三十日接管洩漏站,至少一百一十 TB
Europol 指出,執法當局於 2026 年 9 月 30 日接管 KillSec 的洩漏站,並取得至少 110 TB(terabytes)數據,防止再被未授權取用。這是今次行動最具體的基礎設施數字,稿件保留「至少」二字,不以整數包裝成已盤點完畢。
同稿又寫,調查涵蓋全球約一千宗疑似攻擊;迄今約五百宗被認定為成功,惟數字或隨檢視證物而變動。漢堡州刑事警察局(Landeskriminalamt Hamburg)與漢堡檢察官辦公室牽頭,Europol 歐洲網絡犯罪中心(EC3)、聯合網絡犯罪行動特遣隊(J-CAT)與歐洲司法合作署(Eurojust)協助協調;比利時、芬蘭、德國、希臘、荷蘭、羅馬尼亞、西班牙、瑞士、英國與美國等當局亦有參與。
項目 | Europol 鎖定表述 |
|---|---|
年齡與角色 | 十六歲;涉嫌主要營運者/據稱管理員 |
行動名稱 | Operation KillSwitch |
洩漏站 | 2026 年 9 月 30 日接管;至少 110 TB |
拘捕與搜查 | 三名暫時拘捕;希臘、羅馬尼亞、西班牙、英國共八處 |
攻擊規模 | 約一千宗疑似攻擊;迄今約五百宗認定成功(或變動) |
伺服器 | 五台核心伺服器已置於警方控制 |
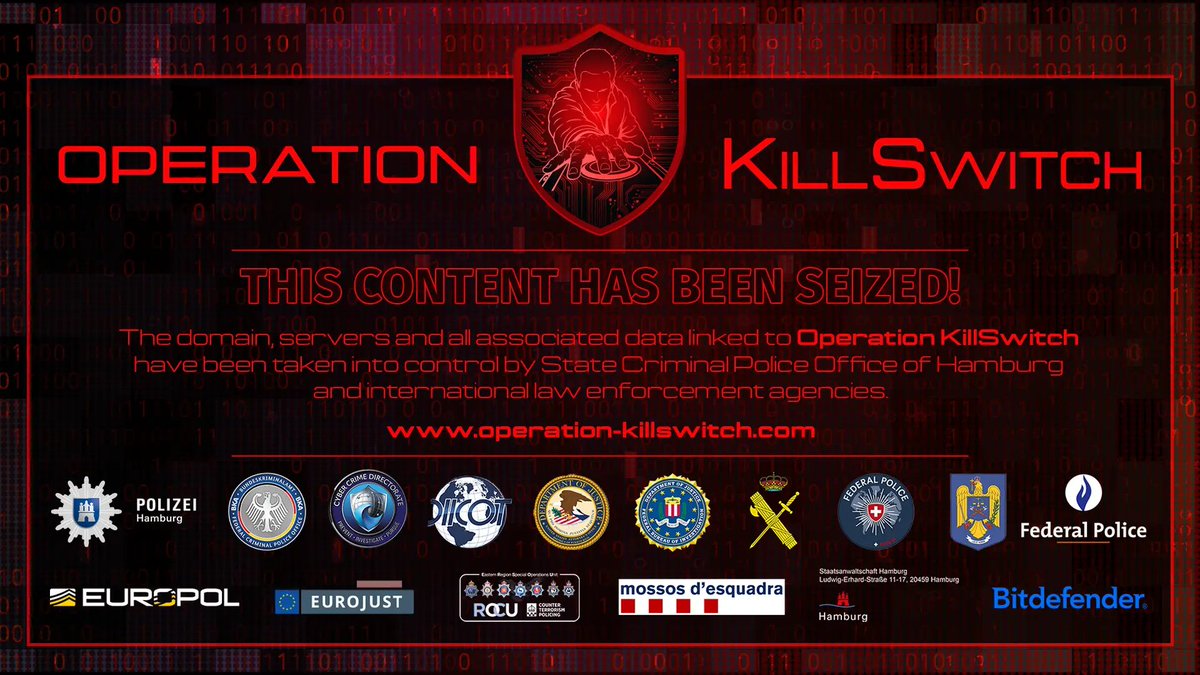
五台核心伺服器,手法與少年角色
Europol 稱,調查過程中已有五台核心伺服器納入警方控制,包括用以管理活動及存放受害機構數據的基礎設施;當局亦接管 KillSec 相關域名,並把訪客導向執法查封告示。集團約自 2024 年起活躍,手法包括利用軟件漏洞與防護不足的存取點(尤其雲端儲存),複製敏感內部數據,再於暗網洩漏站點名受害者,威嚇若不付贖金即公開或免費下載檔案。調查亦發現,集團曾借助人工智能建立及維護勒索基礎設施、物色潛在目標。
在人員分工上,國際調查識別出據信擔任管理員、開發者、談判者與附屬成員等角色的疑犯。Europol 明文寫「據稱管理員暨主要營運者為十六歲」;另有一名涉嫌開發者於 2026 年 8 月滿十八歲,部分涉案時仍屬未成年。對其他可能成員的查詢仍在進行。漢堡警方經 Presseportal 發出的通稿,在行動名稱、十六歲涉嫌主腦、至少 110 TB、三拘八搜與涉事國家等要點上與 Europol 互相印證。The Record 亦報道今次跨國行動與伺服器、洩漏站查封,本稿核心數字仍以 Europol 為準,不以次級來源改寫年齡、國籍或城市。
尚未定罪,數字仍可修訂
暫時拘捕並非最終定罪;十六歲「主腦」身分屬調查指認,不是法院判決。約一千宗疑似攻擊與約五百宗成功個案,Europol 已預告或隨證物檢視調整。讀者若只見「少年領導勒索集團」的標題句,應回到官方用語:涉嫌、據稱、暫時,以及至少 110 TB、約一千宗的量詞邊界。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。