Wiz:惡意版本經 Microsoft 自己的發布系統上架
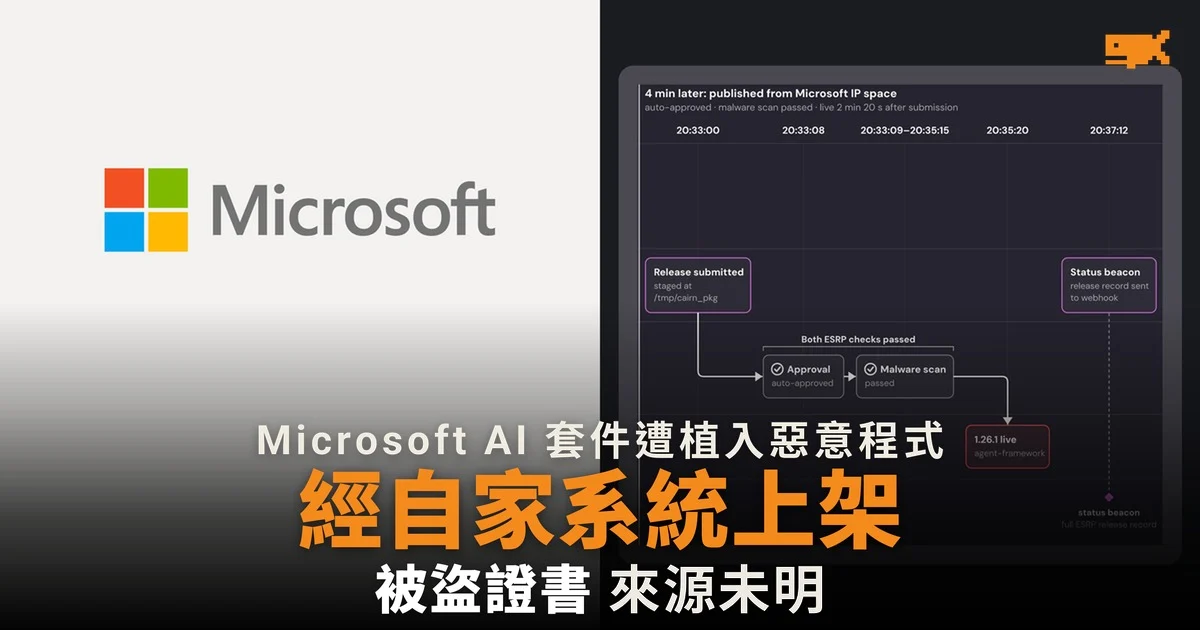
據雲端保安公司 Wiz 11 月 18 日更新的分析,Microsoft AI 代理開發套件 agent-framework 在 Python 套件庫 PyPI 上的兩個惡意版本,是經 Microsoft 自己的發布系統上載的。攻擊者似乎取得了 ESRP(Engineering System Release Pipeline,Microsoft 用來簽署及發布套件的內部服務)的客戶端證書及私鑰。Wiz 表示,證書和私鑰如何外洩仍然未知。
事件初期,保安公司 Upwind Security 研究員在 GitHub 的報告認為,最有可能是 PyPI 上載憑證被盜。據 SiliconANGLE 報道,由於兩個版本經 Microsoft 自己的發布者帳戶推出,看起來就像一般例行更新。
第一次從 AWS 上載被擋,第二次經 Microsoft 網絡成功
據 Wiz,攻擊者第一次嘗試從亞馬遜雲端服務 AWS 發布,被 ESRP 的 IP 位址過濾攔截;第二次改由屬於 Microsoft 的 IP 位址發出,便成功上架。
香港時間 | 事件 |
|---|---|
11 月 13 日凌晨 2 時 25 分 | 正常的 1.26.0 版上架 |
11 月 18 日凌晨 4 時 35 分 | 惡意 1.26.1 版上架 |
11 月 18 日凌晨約 5 時 08 分 | 惡意 1.26.2 版上架 |
11 月 18 日凌晨約 5 時 30 分 | 兩個惡意版本已從 PyPI 消失 |
據 The Register 報道,這個套件每月下載近 20 萬次,用來建立及部署 AI 代理。
攻擊者的 AI 工具洩露了部分行動
據 Wiz,攻擊者使用的工具自稱 Cairn,是一個開源的 AI 滲透測試框架,即利用 AI 自動模擬黑客入侵的軟件。這個工具把自己的進度,回報到同一個公開的 webhook.site 網址,也就是攻擊者收集被盜資料的地方,令研究人員可以看到部分行動過程。
Wiz 確認三宗受害者資料被盜
Wiz 分析了攻擊者免費 webhook.site 帳戶保留下來的 50 個請求:4 個來自攻擊者自己的機器,29 個看來與沙盒、保安廠商掃描及測試有關,餘下 17 個請求只代表三宗獨立、成功盜取受害者資料的個案。Wiz 提醒,這只涵蓋網址保留下來的紀錄,實際數字可能不同。
據 SiliconANGLE 報道,截至 11 月 19 日,Microsoft 仍未回應 BleepingComputer 的查詢。今年 5 月,Microsoft 另一個 PyPI 套件 durabletask 曾因 PyPI 權杖被盜而遭騎劫,該事件被指與黑客組織 TeamPCP 有關,但 Wiz 未有把兩宗事件連繫起來。
曾安裝惡意版本的用戶應怎樣做
Wiz 建議,曾安裝 1.26.1 或 1.26.2 版的用戶,應視作憑證已外洩:以 1.26.0 版重建環境,輪換受影響系統可存取的所有密鑰,並檢查可從這些系統觸及的 Azure 受管理身分。以 1.26.2 版運行、並設有 id-token: write 權限的 GitHub 工作流程,其 OIDC 權杖亦應視作已外洩。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。