Microsoft 雲端服務漏洞 企業管理員電郵外洩近四個月
Microsoft 通知企業客戶,旗下雲端服務 Entra Connect Health 的一個漏洞,令外人可以讀取客戶的管理員電郵地址及帳戶設定資料。據 BleepingComputer 報道,漏洞在 7 月 23 日出現,Microsoft 到 11 月 9 日才發現,11 月 19 日在伺服器端修補,前後近四個月。
Entra 是 Microsoft 供企業員工登入各種服務的身份管理系統,Entra Connect Health 則用來監察企業自家伺服器與 Entra 之間的同步狀況。Microsoft 在通知中表示,調查發現有人在未經授權下「以唯讀方式存取了與貴機構相關的租戶層級資料」,但「未發現任何未經授權的設定改動」。
外洩了甚麼
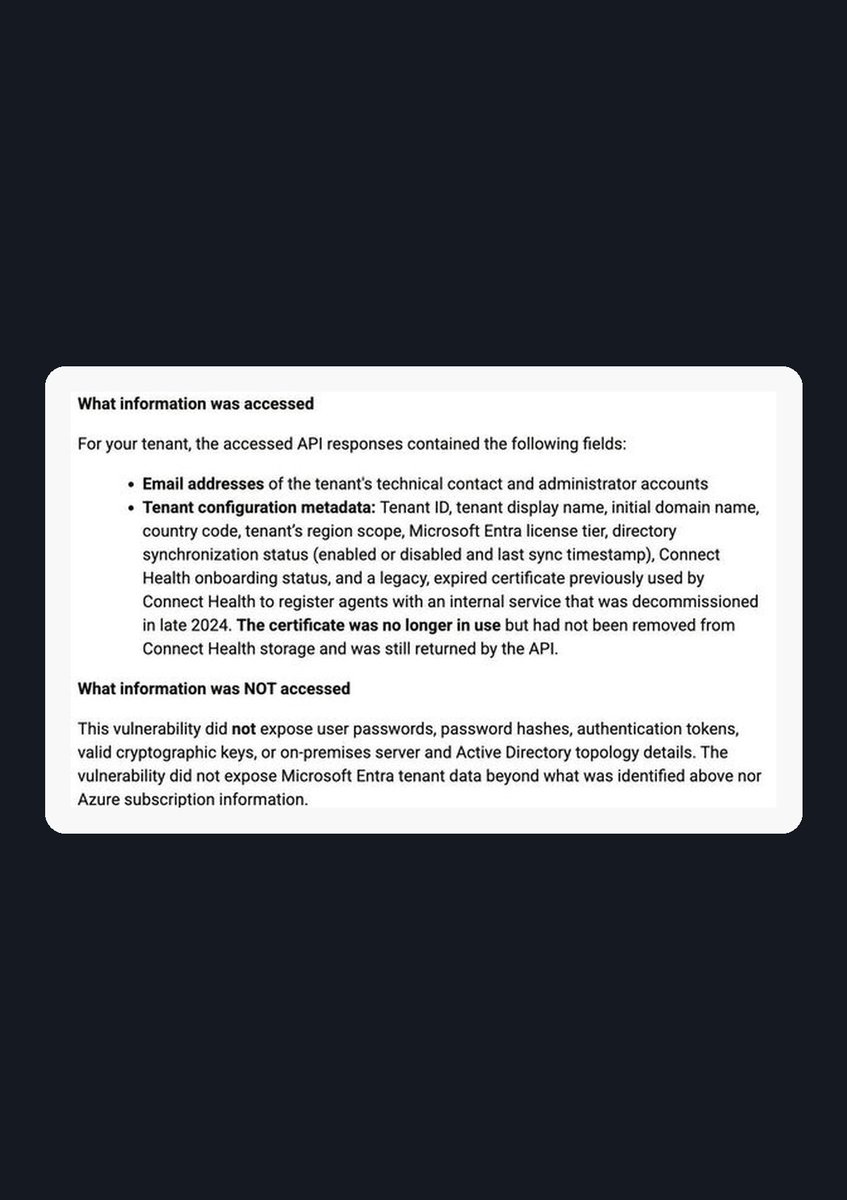
據通知,被讀取的資料包括技術聯絡人及管理員帳戶的電郵地址、帳戶編號、機構名稱、初始網域、國家及地區、Entra 授權級別、目錄同步狀態及最後同步時間,以及一張早已過期、原本用來向一個 2024 年底停用的內部服務登記的證書。Microsoft 強調,用戶密碼、密碼雜湊值、登入憑證、有效的加密金鑰及 Azure 訂閱資料都沒有外洩。
Microsoft 未有透露是誰利用漏洞、由何時開始,亦未公布受影響企業的數目。據 BleepingComputer 報道,Reddit 上有十多名管理員表示收到通知,部分 IT 外判服務商更為多個客戶帳戶收到通知。
管理員或成釣魚目標
由於修補在伺服器端完成,客戶毋須安裝更新。不過 Microsoft 提醒,外洩的電郵及機構資料可被用作針對性的釣魚及社交工程攻擊,建議企業通知保安團隊、為高權限帳戶啟用可抵禦釣魚的多重認證,並檢查 Entra 的審計及登入紀錄。據 Business Upturn 報道,通知經 Azure Service Health 發給客戶,Microsoft 未有發出公開的安全公告。
Microsoft 發言人只表示已「找出並處理一個影響 Microsoft Entra Connect Health 的保安問題」,並於 11 月 19 日部署修補,拒絕透露更多細節。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。