GoFundMe Pro 捐款人資料外洩
眾籌平台 GoFundMe 證實,旗下為慈善團體而設的籌款平台 GoFundMe Pro 遭人入侵,捐款人及支持者的姓名、郵寄地址、電郵、電話號碼及出生日期被取閱。據 Fortune 報道,GoFundMe 在致受影響客戶的電郵中表示,部分團體的情況更嚴重:攻擊者取得 GoFundMe Pro 連接 Salesforce(不少慈善團體用來管理捐款人紀錄的客戶管理系統)的登入憑證,並可能已用來查閱這些團體在 Salesforce 內的紀錄。
據科技網站 DysruptionHub 引述 GoFundMe 的保安通告,未經授權的存取發生在 10 月 10 日至 18 日及 11 月 8 日至 9 日。GoFundMe 表示,捐款人的帳戶密碼、完整信用卡號碼、保安碼及 GoFundMe Pro 儲存的銀行戶口資料沒有外洩。GoFundMe 由 11 月 19 日起通知受影響人士,並已報警,但至今未公布受影響人數。
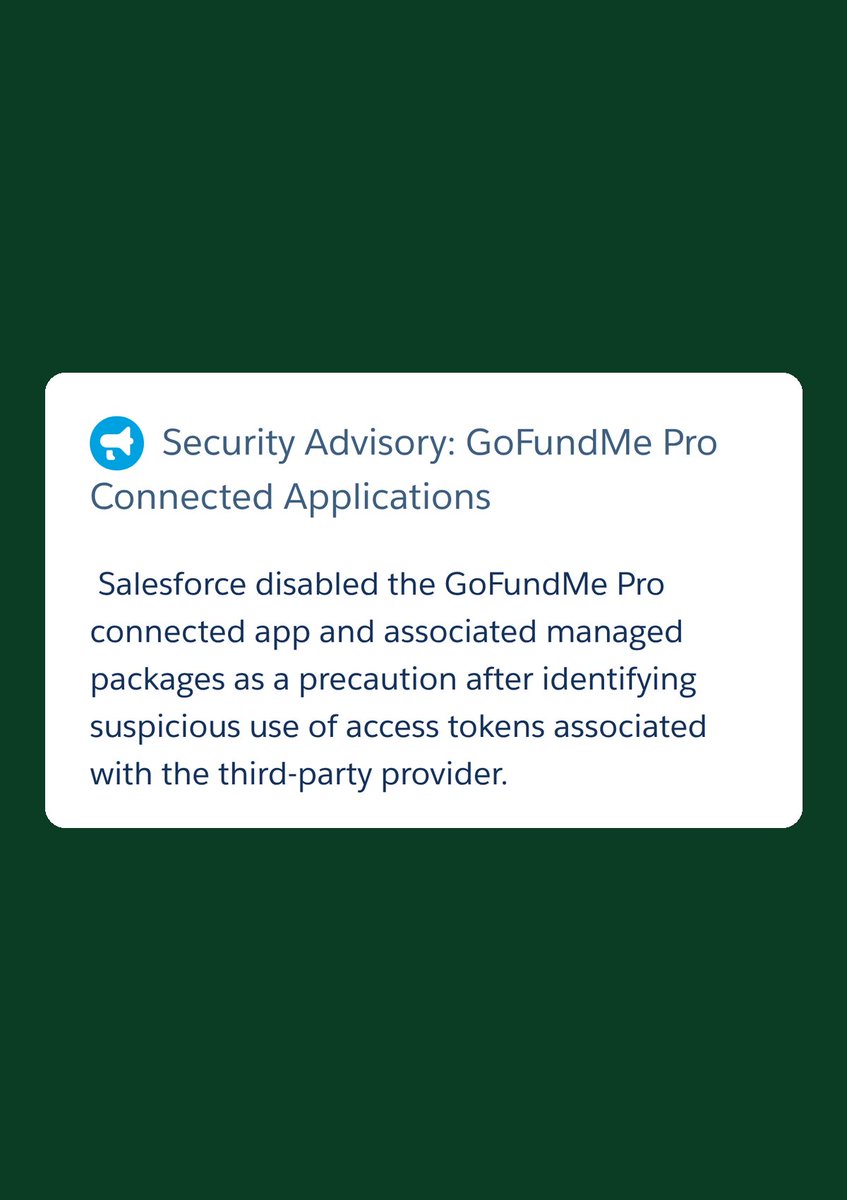
Salesforce 切斷連接
Salesforce 發現與 GoFundMe Pro 相關的存取權杖(讓外部程式免輸密碼存取帳戶的數碼鎖匙)被可疑使用,於是停用 GoFundMe Pro 的連接程式,並表示問題並非源於 Salesforce 本身的漏洞。據 The Chronicle of Philanthropy 報道,GoFundMe Pro 已要求使用 Salesforce 的客戶更換所有鎖匙及憑證,並檢查帳戶活動。截至 11 月 21 日,兩個平台之間的資料同步仍然中斷,但捐款處理沒有受影響。
另一平台指 AI 機械人入侵
同期受襲的還有籌款軟件 DonorPerfect,約 11,000 個非牟利團體使用。該公司 11 月 10 日晚把整個平台下線,部分客戶近五日無法取用捐款人資料及網上捐款表格。總裁 Lauren Sheehan 向 Fortune 表示,有「大量證據」顯示攻擊由 AI 機械人(自動執行攻擊的程式)進行,入口是公司的市場推廣網站,又形容當時「好像身處戰情室」。DonorPerfect 表示有高度信心資料安全,但調查仍在進行。
GoFundMe 發言人則指,「有充分理由相信」不法分子正以類似手法入侵其他籌款平台。兩宗事件都發生在年底捐款高峰之前:據 Fortune 引述 M+R 的研究,非牟利團體 2025 年的網上收入有 37% 在 12 月錄得;美國人在 2025 年的「捐款星期二」(感恩節後的捐款日)一日便捐出 40 億美元。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。