Google 指 ShinyHunters 在全球數十部系統植入後門程式
Google 旗下資安公司 Mandiant 周六(26 日)發表報告,指黑客組織 ShinyHunters(Google 內部代號 UNC6240)再次大規模入侵 Oracle 企業軟件 PeopleSoft,在全球數十部系統植入網頁後門(web shell)。受害機構由大學擴展至科技、資訊科技服務、醫療、農業、運輸及政府部門。路透社引述 Google 表示,黑客針對的是只設防火牆規則、卻沒有安裝 Oracle 修補程式的機構。
漏洞 CVE-2026-35273 在 6 月已有修補
事件涉及的漏洞編號為 CVE-2026-35273,位於 PeopleSoft 的 Environment Management Hub(PSEMHUB)元件,嚴重程度評分達 9.8 分(滿分 10 分),黑客毋須登入即可在伺服器上執行程式碼。翻查資料,ShinyHunters 在 5 月 27 日至 6 月 9 日已利用這個漏洞發動第一輪攻擊,當時 Oracle 仍未知悉漏洞存在。Oracle 其後在 6 月 10 日發出緊急安全警示及修補程式。
Google 在 6 月 12 日的報告指,當時已向逾 100 間可能受影響的機構發出通知,大部分位於美國,當中六成八屬大專院校。
改一個字元 就繞過防火牆
第一輪攻擊後,不少機構沒有即時安裝修補,而是在網頁應用程式防火牆(WAF)加入規則,攔截所有指向 /PSEMHUB/ 路徑的請求。Mandiant 指,黑客把路徑中的字母 P 改寫成網址編碼 %50,以 /%50SEMHUB/ 發出請求。
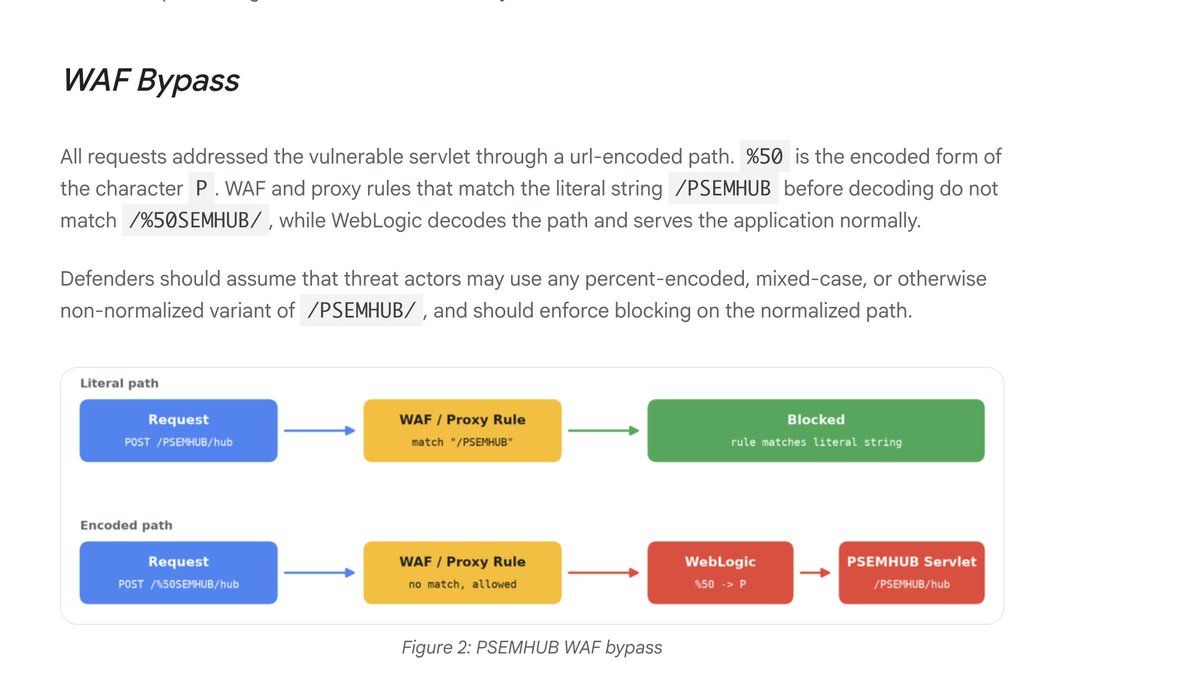
報告解釋,不少防火牆及反向代理的規則在網址解碼前比對字面路徑,PeopleSoft 的應用伺服器卻會先解碼,再把請求送到有漏洞的程式。Mandiant 形容,這次攻擊顯示 ShinyHunters 針對已公開的防禦建議作出調整。
偽裝成影音播放器的 SIDEEYE 後門
部分被入侵的 Windows 伺服器被植入一個 Google 命名為 SIDEEYE 的新後門程式。它藏在一個名為 Ple64.exe 的安裝程式內,偽裝成 Light Alloy 影音播放器的安裝檔,並帶有由 Sectigo 簽發、仍然有效的延伸驗證(EV)代碼簽署憑證,令保安軟件較難把它當成可疑檔案。
工具 | 用途 |
|---|---|
SIDEEYE | 竊取瀏覽器及桌面程式儲存的登入資料、管理檔案及程序、提供遙距操作 |
x.jsp、u.jsp | 網頁後門,執行指令及分段上載檔案 |
tunnel.jsp | Neo-reGeorg 隧道工具,把流量藏在一般網頁連線內 |
MeshAgent | 合法遙距管理工具,用來長期控制 Linux 系統 |
Google 促受害機構準備應對勒索
Mandiant 表示,ShinyHunters 慣常先竊取資料,再威脅在洩密網站公開,除非受害者付錢,「受影響機構應準備接收勒索訊息,並留意被竊資料有否被公開」。Google 已公布相關的入侵指標及檔案雜湊值。
報告強調,「防火牆規則及按路徑攔截,都不能取代安裝修補程式」,又促機構停用 EMHub 服務,並更換 PeopleSoft 服務帳戶可讀取的所有密碼,包括資料庫連線設定及雲端憑證。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。