Steam 同步訊息漏洞可零點擊遙距執行程式
網絡安全公司 Atredis Partners 研究員 Bryan Alexander 發表報告,指 Valve 旗下遊戲平台 Steam 有多個漏洞,其中兩個可讓攻擊者在受害者毋須任何操作的情況下(即「零點擊」),遙距在另一部登入同一帳戶的電腦上執行程式。報告日期為 10 月 28 日,部分內容早前已在保安會議 BSides PDX 2026 發表。
據 Atredis,Steam 佔數碼遊戲發行市場約 75%,每日活躍用戶經常達 3,500 萬至 4,000 萬。
攻擊者須先控制同一帳戶的另一部電腦
據網絡安全新聞網站 CyberInsider 報道,同一帳戶在多部電腦登入時,各部電腦會經 Valve 的伺服器互相傳送同步訊息,毋須事先啟用遙距暢玩(Remote Play)配對。攻擊者要先控制一部已登入該帳戶的 Steam 用戶端,之後便可向其他電腦發出惡意訊息,接收的電腦毋須再有任何操作。
Atredis 在這些訊息中找到兩個堆疊緩衝區溢位漏洞,即程式把過長的資料寫入固定大小的記憶體,蓋過相鄰數據。一個涉及下載排程通知,Steam 把攻擊者提供的應用程式編號清單抄進固定大小的記憶體,沒有檢查長度;另一個涉及應用程式狀態更新,記錄陣列只容納七項,多出的記錄會蓋過相鄰記憶體。研究員又發現傳出的同步訊息會洩漏記憶體位址,助攻擊者定位 Steam 程式庫,最終做出可運作的零點擊攻擊。示範中,攻擊方是一部 Windows 10 虛擬機,目標是一部已更新的 Windows 11 電腦。
另有四個漏洞可取得最高權限
報告另列出四個本機漏洞,涉及以 Windows 最高權限 SYSTEM 執行的 Steam 服務程式,包括濫用安裝腳本及執行檔白名單、舊式模組載入機制、串流用的安全桌面擷取功能,以及 Steam Frame 接收器驅動程式的安裝驗證不足。
Valve 未回應修補狀況
Atredis 表示,所有漏洞已經 HackerOne 漏洞通報平台交給 Valve,目前已修補或已過披露期限,並公開了全部漏洞的概念驗證攻擊程式。Atredis 在會議簡報中寫明,漏洞均已修補或已通報滿 90 日。
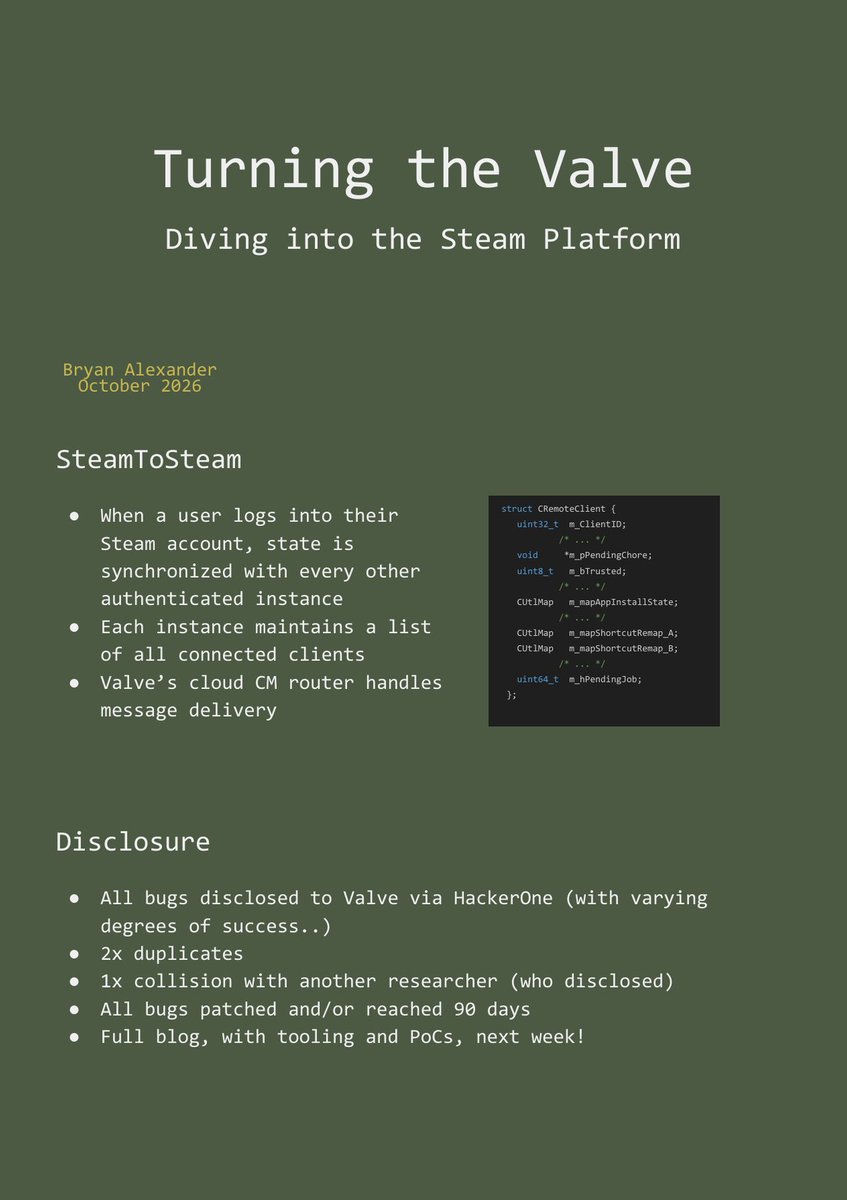
CyberInsider 指,報告未列明每個漏洞的修補狀況,Valve 亦未回應查詢,因此未能確認最新版 Steam 是否已堵塞所有漏洞。該網站建議用戶保持 Steam 更新,並檢查帳戶有否不熟悉的已登入裝置。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。