一個電郵地址令研究員取得 GNU Savannah 控制權
網絡安全公司 Hacktron 10 月 30 日公布,旗下研究員 Harsh Jaiswal 及 Rahul Maini 在 2026 年 5 月以一個夾帶指令的電郵地址,入侵自由軟件基金會(FSF)營運的原始碼平台 GNU Savannah,最終可冒認 Bash 維護者 Chet Ramey 登入,並取得伺服器最高權限。Bash 是幾乎每部 Linux 電腦都有的指令介面,Savannah 亦存放提供 ls、cp、rm 等日常指令的 Coreutils 及數以百計 GNU 項目的原始碼。
Savannah 由 FSF 及義工營運,使用的平台軟件 Savane 源自 2001 年的 SourceForge 程式碼。Hacktron 指,Savane 的電郵驗證容許反引號(`)等符號,研究員以 a`touch${IFS}/tmp/savane-rce-proof`@attacker.example 這類地址登記,再按下「測試 GPG 金鑰」按鈕,反引號內的指令便以網頁伺服器用戶的身份在伺服器上執行。
冒認 Bash 維護者,可取得推送程式碼權限
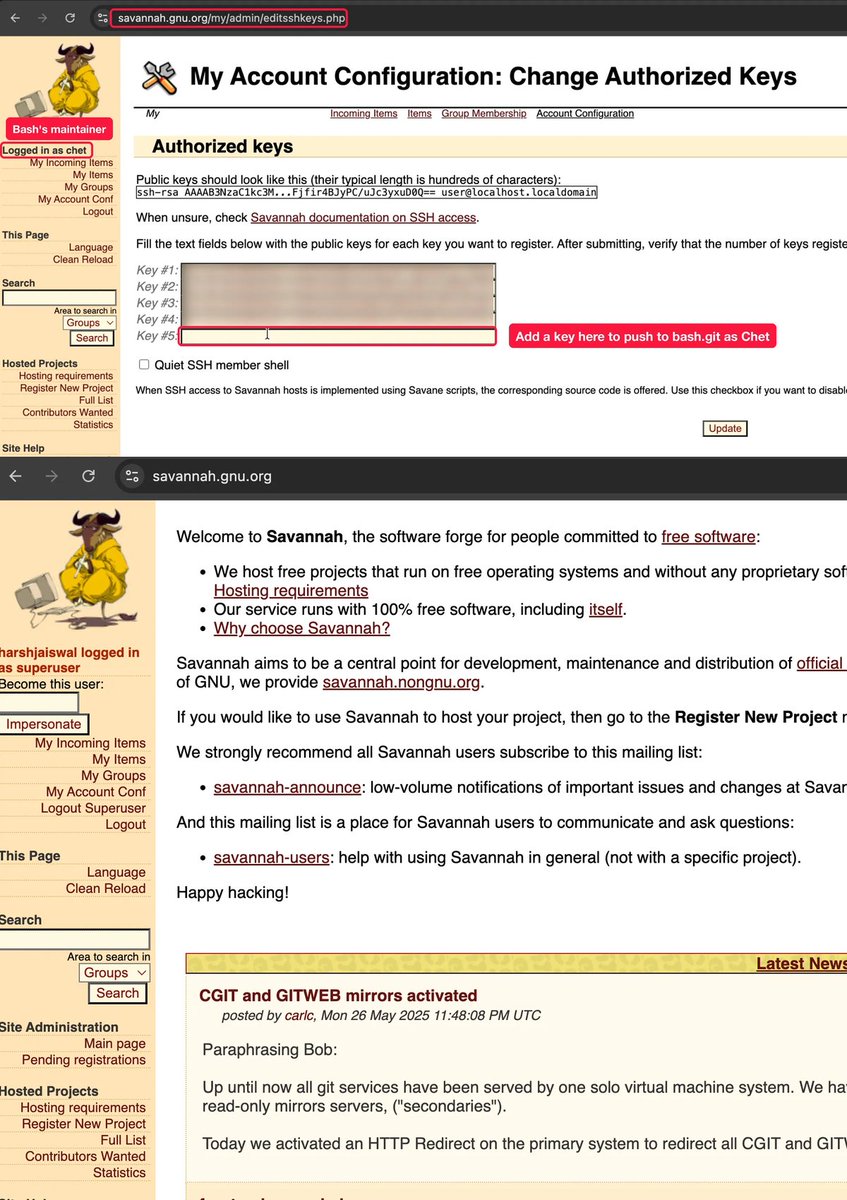
研究員其後讀取設定檔中的數據庫密碼,把自己的帳戶 harshjaiswal 設為超級用戶,再用「成為此用戶」功能登入 Chet Ramey 的帳戶。Hacktron 表示,該帳戶的 SSH 金鑰頁面足以取得推送程式碼到 Bash 程式庫的權限,但「我們沒有加入金鑰,也沒有碰過程式庫」。
研究員又利用伺服器仍未修補的 GameOver(lay) 漏洞取得最高權限。這是 2023 年公開的兩個 Linux 核心漏洞。取得最高權限後,研究員找到可登入 GNU 備份伺服器的金鑰。Hacktron 把今次發現比作 2024 年 xz 壓縮工具被植入後門的事件。
FSF 三日內修補核心,審查再揭 26 個漏洞
日期 | 事件 |
|---|---|
2026 年 3 月 7 日 | Savane 3.17-c369 版推出,帶有漏洞 |
2026 年 5 月 11 日 | Hacktron 向 Savannah 管理團隊通報 |
2026 年 5 月 12 日 | Savannah 管理員 Corwin Brust 確認收到,雙方定下 30 日披露期 |
2026 年 5 月 14 日 | FSF 安裝已修補的核心,並刪除研究員帳戶 |
2026 年 6 月 19 日 | FSF 就事件發表聲明 |
2026 年 8 月 7 日 | FSF 公布事故報告及修補 |
Hacktron 其後再用其 AI 輔助審查工具檢查整個 Savane,共報告 33 項發現,其中 7 項屬誤報,確認的 26 個漏洞包括 2 個嚴重、6 個高風險,全部已修補。據科技新聞網站 iTnews 報道,FSF 表示沒有理由相信敏感資料或憑證被存取,Savannah 的軟件供應鏈亦未被入侵。
iTnews 指,即使有人植入惡意程式碼,也未必會直接到達用戶手上,因為 Bash 的正式版本以 Chet Ramey 數碼簽署的壓縮檔發布,植入的改動大概要先騙過他。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。