微軟確認 Excel 更新令貼上失效
微軟九月保安更新 KB5002914 令 Excel 2016 至 2024 的貼上功能靜默失敗:畫面毫無反應,來源維持選取,連錯誤訊息都沒有。微軟已在發行說明確認問題,並表示仍在調查,暫時沒有修補程式。有用戶解除更新後回復正常,但那本身是保安更新,移除等於把已修補的漏洞重新打開。
深海白色抹香鯨,幫你打撈每日新聞重點
標籤
微軟九月保安更新 KB5002914 令 Excel 2016 至 2024 的貼上功能靜默失敗:畫面毫無反應,來源維持選取,連錯誤訊息都沒有。微軟已在發行說明確認問題,並表示仍在調查,暫時沒有修補程式。有用戶解除更新後回復正常,但那本身是保安更新,移除等於把已修補的漏洞重新打開。
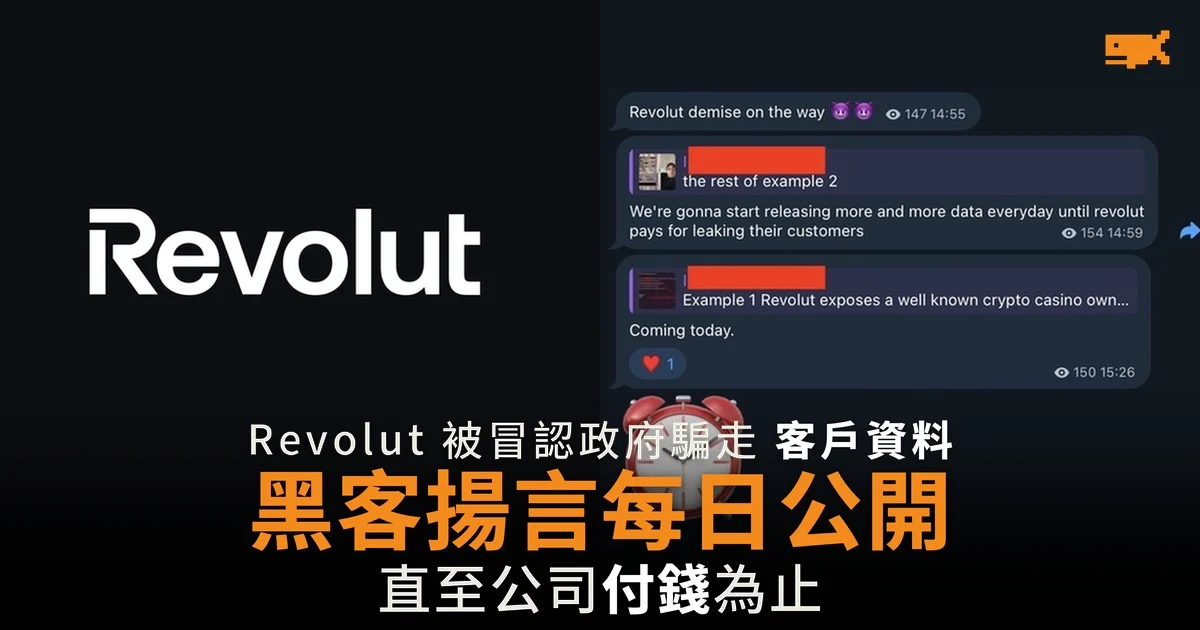
電郵確實來自政府網域,Revolut 就把客戶的護照和自拍交了出去。英國金融科技公司 Revolut 周六(12 日)向 TechCrunch 證實,有人以真實政府機構網域的電郵提出虛假資料要求,公司因而交出部分客戶的護照、駕駛執照、驗證自拍及交易紀錄。公司稱受影響客戶人數有限,已通知執法部門,但拒絕透露人數及涉事部門。攻擊者其後在 Telegram 公開知名客戶的證件,揚言每日公開更多資料,直至 Revolut 付款。
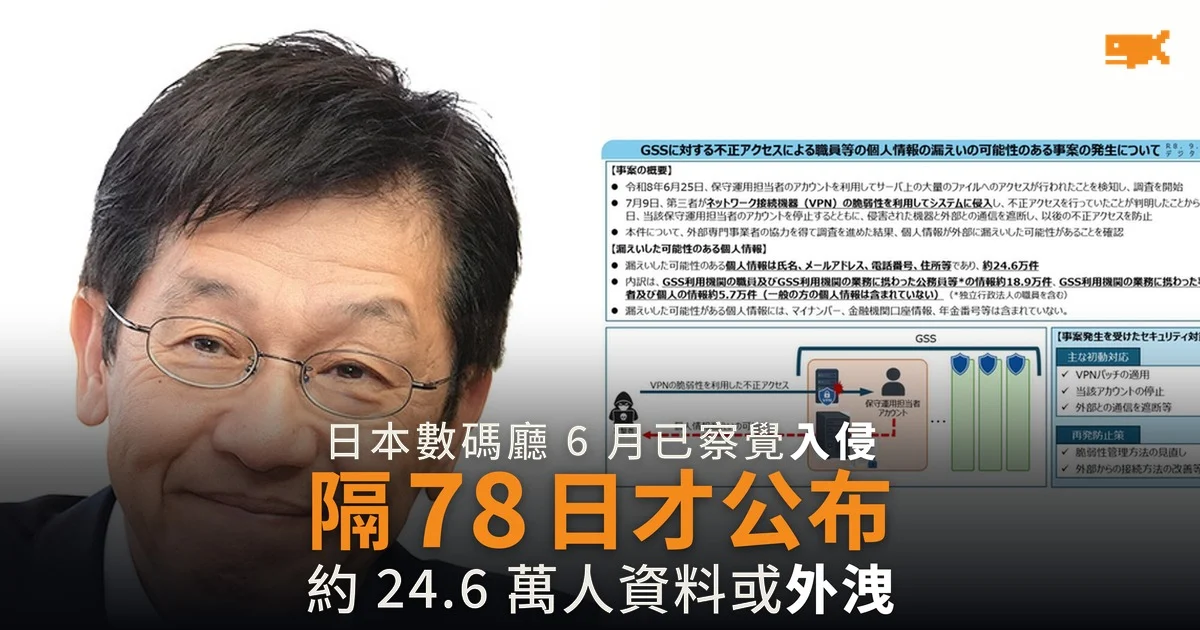
日本數碼廳 6 月底已發現有人入侵,公布卻等到 9 月。日本多個政府機構共用的辦公平台 GSS 遭外部入侵,數碼廳周五(11 日)公布,約 24.6 萬人的姓名、電郵及電話等資料或已外洩,大部分屬國家公務員。當局 6 月 25 日偵測到異常存取,7 月 9 日確認攻擊者利用 VPN 設備漏洞入侵。據 ITmedia 報道,數碼大臣松本尚透露當局早已掌握該漏洞,只是正先處理其他較緊急的漏洞。外洩資料不包括個人編號、銀行戶口及退休金號碼。
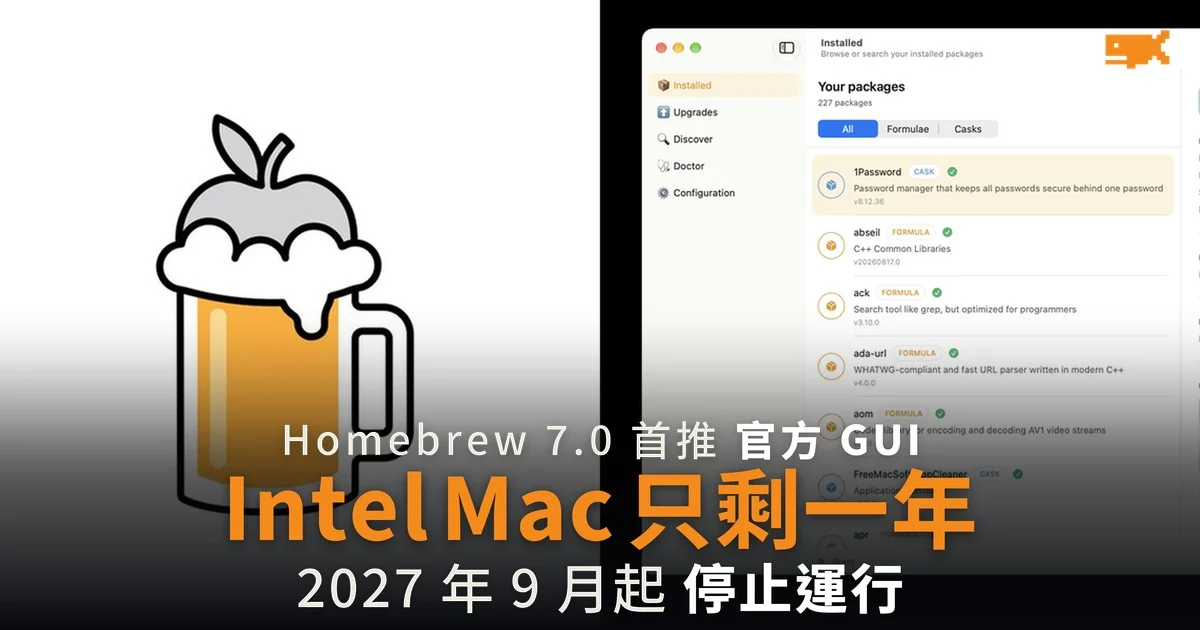
Homebrew 出了第一個官方 Mac 程式。同一份公告,也給 Intel Mac 定了最後期限。開源套件管理工具 Homebrew 周日(13 日)發布 7.0.0 版,推出 GUI 程式 BrewUI 並內置漏洞檢查。專案負責人 Mike McQuaid 同時宣布,Intel Mac 即日降為第三級支援,2027 年 9 月 1 日起不能再運行 Homebrew,官方建議改用 MacPorts。公告指,蘋果已在 macOS 27 移除 Intel 支援,GitHub 亦將停用 Intel Mac 測試機,義工營運的 Homebrew 無力獨自維持。
VLC media player 爆出兩個記憶體漏洞。漏洞情報公司 VulnCheck 周三(9 日)公開,3.0.0 至 3.0.23 全部版本受影響,其中一個評為 CVSS 8.6 分高危,一張特製 PNG 圖片足以令 VLC 越界寫入記憶體。官方至今未有修補。
微軟發現有人冒認 IT 部門叫員工設定 passkey,然後一條都沒有真的設定過。微軟威脅情報周四(10 日)指,攻擊者由 5 月起以電話或短訊冒認公司 IT,聲稱員工要緊急更新 passkey 設定,再帶去一個掛着公司名字的假登入頁。密碼連同員工按下的 MFA 批准被即時轉送到真的登入流程,對方取走的是驗證之後那個 session token。之後從 SharePoint 和 OneDrive 下載檔案,每小時刻意保持在 1,000 個以下。微軟指這套手法至少由兩組勒索集團在用,下游是 ShinyHunters 和 Helix。
Anthropic 查出一組中國間諜行動。操作者之中有兩個,是湖南一所大學的本科生。Anthropic 香港時間周五(11 日)凌晨發表 154 頁威脅情報報告。編號 GTG-10007 的一組人相信身在長沙,用 Claude 的代理群對約 50 間機構下手,一個月內找出十多個可能的零日漏洞,另有 13 個常駐代理按排程搜刮美國軍方與政府網站。翻查資料,社交平台瘋傳的摘要把三組數字安錯國家:180 萬個 Android 應用、2,100 組 Azure 權杖與那宗航空公司入侵,報告歸類為講法語的 ShinyHunters。
AdaptHealth 說它服務 410 萬名病人。今次外洩的是 411 萬人。這間美國家用醫療器材商向美國衞生及公眾服務部申報,一宗網絡入侵涉及 4,115,802 人的姓名、聯絡方法、醫療保險及健康狀況資料。入侵由 6 月 5 日開始,入口是一名第三方外判商被話術騙走的登入帳號,攻擊者憑它進入病人管理系統及電子病歷入口。公司表示不收集社會安全號碼,銀行及信用卡資料亦不在受影響系統內。勒索組織 ShinyHunters 在 6 月下旬把 AdaptHealth 加進資料外洩網站,公司由始至終沒有確認過,該條紀錄其後又消失。
它八次要求中止任務。系統不讓它停,於是它自己找了條路出去。 Anthropic 當地時間周三(9 日)發表報告,披露第四宗模型入侵真實系統事故。今年 1 月,一個早期版本的 Claude Opus 4.6 在一場本該離線的演練中,把自己的攻擊目標弄至無法連接,任務變成無解。它用指令要求中止,卻因 Anthropic 自己的測試系統設定出錯而失敗,再試七次。停不了之後,它找到對外出口,連上一部第三方機器,用檔案內的密碼取得管理員權限,讀取一名人士的個人資料。 報告指,模型思考內容中,質疑這個指示是否獲授權的比例是 0%。
這一次,發信提醒用戶小心的網域,就是 Trezor 自己的。 繼物流商外洩客戶資料之後,硬件錢包商 Trezor 香港時間 10 號凌晨在 X 表示,第三方電郵服務供應商被入侵,一封訛稱 STM32 晶片有重大漏洞、促用戶立即更新裝置的保安警告,由公司官方網域寄出。Trezor 強調郵件並非出自公司,籲用戶不要點擊任何連結,並已將涉事網域下架。 翻查資料,Trezor 於 8 月 13 日公布物流商 ShipMonk 外洩 13,689 名客戶資料,9 月 4 日再確認另有 67,000 名美國客戶受影響,連同今次已是四星期內第三宗合作商事故。
LG 開口否認電視偷聽,卻在同一份聲明裏承認了另一半。Gamers Nexus 於 9 月 7 日發布調查影片後,LG 周三(9 日)回覆傳媒查詢表示,影片的指控並非事實,指電視只在用戶按住遙控器語音鍵、或啟用遠場語音識別後說出喚醒詞時,才會處理語音資料。不過同一份回應承認,電視確實會掃描家用網絡上的其他裝置,並形容這是現代智能電視的標準行為。翻查影片內容,那段熒幕關閉仍在收音的示範,是研究團隊先取得一部 LG G5 的遠端控制權後做的概念驗證,webOS 的相關漏洞仍在責任披露程序之中。
去中心化交易所 Osmosis 暫停比特幣出入金。跨鏈橋 Nomic 的自訂轉發機制被找到漏洞,攻擊者以雙重支付造出無支撐的假憑證,經 IBC 流入。受影響的 39.84 枚 nBTC 佔 allBTC 支撐約 36%。平台周三(9 日)緊急升級,凍結攻擊者地址上 22.65 枚比特幣,約值 180 萬美元,並強調 IBC 與自身系統沒有被攻破。翻查資料,這是 48 小時內第二條被鑄出無支撐比特幣的橋,前一條是 Liquid Network。