COLDCARD 官方 X 帳戶貼出釣魚連結 公司稱未見未經授權登入
Bitcoin 硬件錢包 COLDCARD 的官方 X 帳戶今日貼出釣魚連結,冒充緊急安全更新,促請用戶立即遷移錢包。COLDCARD 表示帖文已刪除,帳戶自 2017 年起用離線 2FA,正調查事件並已聯絡 X。
深海白色抹香鯨,幫你打撈每日新聞重點
篩選中:加密貨幣 × 網絡安全,37 篇清除篩選
Bitcoin 硬件錢包 COLDCARD 的官方 X 帳戶今日貼出釣魚連結,冒充緊急安全更新,促請用戶立即遷移錢包。COLDCARD 表示帖文已刪除,帳戶自 2017 年起用離線 2FA,正調查事件並已聯絡 X。
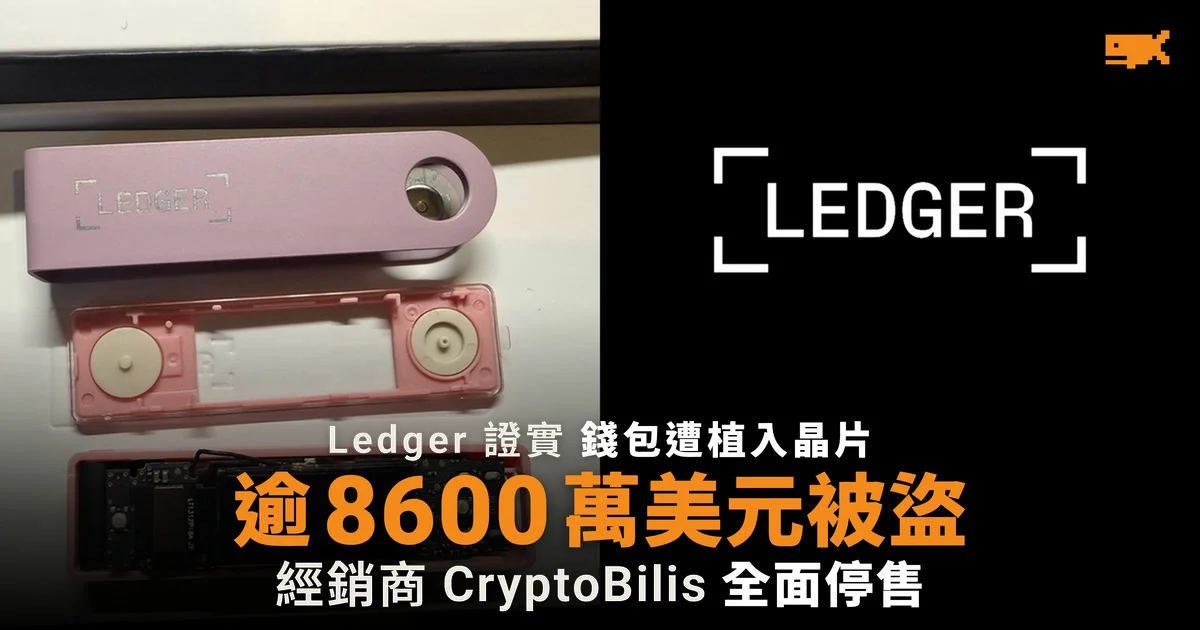
Ledger 證實有硬件錢包被人暗中植入晶片,據報已有逾 8,600 萬美元加密貨幣被盜。硬件錢包廠商 Ledger 周六(10 日)表示,一名受影響用戶的裝置內發現「未經授權的硬件植入物」,該錢包購自東南亞經銷商 CryptoBilis。據 The Verge 報道,電路板藏在屏幕下方,疑似攔截助記詞,再經內置 SIM 卡傳給攻擊者。外界估計損失介乎 8,600 萬至 9,340 萬美元,涉及數百個錢包,Ledger 未有核實數字。CryptoBilis 已停售所有硬件錢包。Ledger 稱直接向官方購買的錢包不受影響。
以太坊基金會研究員 Justin Drake 警告,保護比特幣的加密技術最壞情況下「數月內而非數年內」就會被 AI 攻破,比量子電腦更早。他在 X 發文指,中本聰約 2 萬個已曝光公鑰的地址會首當其衝。
加密貨幣交易員 Frogman 在新加坡出席 Token2049 期間,兩個錢包被盜走約 400 萬美元。他周三(7 日)在 X 證實事件,指「仍未清楚是如何發生」。區塊鏈追蹤機構 Lookonchain 指,黑客把資產換成 ETH、BNB 及 SOL 再轉走。
兩宗攻擊就拿走九成;其餘五十三宗合共只約六千萬。保安公司 PeckShield 於香港時間 10 月 1 日公布,2026 年 9 月錄得 55 宗駭客事件,損失約 7.665 億美元,較 8 月急增約 462%,成今年最差單月。最大兩宗為 Bitget 約 3.875 億熱錢包失竊,以及 Liquid Network 約 3.2 億漏洞提幣,兩者合佔九成。Liquid 退回約 3400 枚比特幣,PeckShield 估約 2.85 億;Bitget 稱保障基金足以覆蓋用戶。翻查資料,CertiK 同期估約 7.684 億,兩家均按毛額計算,未扣除已退回資金。
跨鏈服務被人從存提款漏洞抽走約 380 萬美元,團隊承諾全數賠償。 NEAR Intents 周四(10 月 1 日)在社交平台公布,服務因保安事故暫停;初步指漏洞來自 Omni 存提款基建與 NEAR Intents 智能合約的互動,損失約 380 萬美元。團隊稱受影響資金將全數補償,並已向執法機關報案,保安公司正追蹤資金去向。 合約漏洞據報已修補;BSC、Polygon、TON、Optimism、Avalanche 等逾十條鏈的存提款仍暫停約 12 小時。知名區塊鏈調查員 ZachXBT 指,相關資金曾自 BSC 熱錢包流出。
盜取 Bitget 約 3.875 億美元資產的黑客周一開始經跨鏈協議 THORChain,把 ETH 分批兌換成比特幣。據 Lookonchain 及 Arkham 監測,黑客地址每次約轉出 100 ETH 到 THORChain,再換成 BTC。Bitget 行政總裁 Gracy Chen 呼籲 THORChain 拒絕為與攻擊有關的地址提供服務,但 THORChain 回應指,其網絡暫停機制會影響整個協議,「並非選擇性凍結特定資金」。Bitget 同日恢復比特幣提款,並稱無論能否追回資金,用戶都會獲全數保障。
騙徒冒充由 Upbit 支持的以太坊第二層網絡 GIWA,搶先架設一條「假主網」,從逾 1,300 個錢包騙走約 766 ETH,價值逾 200 萬美元。GIWA 主網其實尚未推出。據去中心化交易所 DYORSWAP 報告,騙徒盜用 GIWA 的 Chain ID 9134,架設可正常運作的 RPC、跨鏈橋及 OP Stack 式基建,用戶可如常買賣及發幣,令騙局看似真實。DYORSWAP 早前將假鏈誤當作 GIWA 主網上架,其後表示已動用自有資金向受害用戶賠付逾 200 ETH,並會繼續追查攻擊者地址。
Bitget 熱錢包遭入侵,約 3.516 億美元被轉走。行政總裁 Gracy Chen 周五(25 日)指,攻擊者入侵後台偽造交易數據騙過授權,私鑰沒有外洩,損失由用戶保護基金全數承擔,提款則暫停,未有恢復時間表。
Yuga Labs 區塊鏈副總裁 0xQuit 周五(25 日)透過 Magic Eden 舊以太坊交易合約的授權,從數百個錢包轉走 3,832 個 NFT,每宗都以 0 ETH「成交」。他確認這是白帽救援行動,NFT 會在風險解除後歸還;Yuga Labs 行政總裁 Michael Figge 亦表示,漏洞在數小時前被發現。Magic Eden 暫未確認事件性質及規模。NFT 追蹤帳戶 Cirrus 呼籲,曾在 Magic Eden 以太坊市場交易的用戶,應盡快撤銷舊有的 NFT 授權。
KelpDAO 營運公司 Evercrest 周四(24 日)在加拿大卑詩省入稟,起訴 LayerZero 及其行政總裁 Bryan Pellegrino,追究今年 4 月 rsETH 跨鏈橋遭攻擊、損失 116,500 枚 rsETH(當時約值 2.92 億美元)的責任。KelpDAO 指 LayerZero 未有披露技術風險,亦未能阻止保安基建被入侵,並稱對方曾以書面審閱及認可其配置。LayerZero 則一直指 KelpDAO 採用單一驗證者設定,造成單點故障。Pellegrino 形容指控「毫無理據」,表示會在溫哥華應訴。
一款標榜追蹤鯨魚動向的 iPhone 程式,暗藏核心漏洞攻擊工具。慢霧聯同 OKX 分析指,App Store 上的 FomoPeek 有兩個版本能逃出 Apple 沙盒讀取其他程式的資料,相關攻擊者地址收取了約 58 萬美元 USDT。