比特幣是甚麼:原理、減半與香港買賣規則
比特幣是一種不經任何中央銀行或公司發行、由全球電腦網絡共同記帳的數碼貨幣,總量上限 2,100 萬枚;2026 年 10 月 6 日每枚約 85,500 美元。它沒有資產支持,價格由買賣雙方決定,十個月內曾近乎腰斬,在香港可經證監會持牌平台或港交所現貨 ETF 持有。
深海白色抹香鯨,幫你打撈每日新聞重點
篩選中:加密貨幣 × 自我保管,19 篇清除篩選
比特幣是一種不經任何中央銀行或公司發行、由全球電腦網絡共同記帳的數碼貨幣,總量上限 2,100 萬枚;2026 年 10 月 6 日每枚約 85,500 美元。它沒有資產支持,價格由買賣雙方決定,十個月內曾近乎腰斬,在香港可經證監會持牌平台或港交所現貨 ETF 持有。
美國財政部撤回兩項加密貨幣監控提案,涉及自行保管的錢包及混幣服務。金融犯罪執法網絡周一(5 日)在《聯邦公報》公開撤回文件,包括 2020 年提出的自管帳戶交易申報規則,及 2023 年針對混幣交易的特別措施。
SEC 終於為顧問與基金的加密託管,畫出一條合規路徑。美國證券交易委員會於香港時間 10 月 2 日清晨公布提案,修訂《投資顧問法》與《投資公司法》下的託管規則。方案容許加密資產在符合條件下自我保管,並讓州特許信託公司擔任客戶與基金加密資產託管人。主席 Paul Atkins 指,部分舊規則「早於互聯網時代」,提案旨在提供以往並不存在的合規路徑,取代灰色地帶。提案刊憲後將公開諮詢 60 日,之後才進入最終表決;CoinDesk 指方案亦觸及記錄保存與披露要求。
巴西央行本周公布第 588 號決議,由 10 月 1 日起,受監管的加密服務商須就涉及自託管錢包、價值 1 萬美元或以上的轉帳,向金融情報機構 Coaf 報告,轉入及轉出均包括在內;服務商須在下一個營業日前報告,且不得通知客戶。決議屬報告要求,並非禁令或轉帳上限,用戶仍可自行保管私鑰。央行指自託管錢包會減少可供監察的資料。另外,由 2027 年 1 月起,服務商可把轉往自託管錢包或海外平台、超過 1 萬美元的轉帳暫扣最多 24 小時作風險審查。
Yuga Labs 區塊鏈副總裁 0xQuit 周五(25 日)透過 Magic Eden 舊以太坊交易合約的授權,從數百個錢包轉走 3,832 個 NFT,每宗都以 0 ETH「成交」。他確認這是白帽救援行動,NFT 會在風險解除後歸還;Yuga Labs 行政總裁 Michael Figge 亦表示,漏洞在數小時前被發現。Magic Eden 暫未確認事件性質及規模。NFT 追蹤帳戶 Cirrus 呼籲,曾在 Magic Eden 以太坊市場交易的用戶,應盡快撤銷舊有的 NFT 授權。
一個聲稱「唯讀」的巨鯨追蹤程式,連私鑰與助記詞都抄走。 慢霧(SlowMist)與 OKX 保安團隊周五(19 日)警告,iOS 程式 FomoPeek 的 1.1 及 1.2 版藏有惡意程式碼。慢霧指,近日多宗資產被盜報告核實後均涉及私鑰外洩,部分受害者曾安裝該程式;分析發現程式內置一套 iOS 核心漏洞攻擊框架,備有八種手法,按型號與系統版本自動挑選,得手後可解密存放密碼與金鑰的 Keychain。 幣安與 Gate 已叫用戶刪除程式、升級系統,並在從未安裝過的裝置上重新建立錢包,再把資產轉走。被盜金額未有公布。
這一次,發信提醒用戶小心的網域,就是 Trezor 自己的。 繼物流商外洩客戶資料之後,硬件錢包商 Trezor 香港時間 10 號凌晨在 X 表示,第三方電郵服務供應商被入侵,一封訛稱 STM32 晶片有重大漏洞、促用戶立即更新裝置的保安警告,由公司官方網域寄出。Trezor 強調郵件並非出自公司,籲用戶不要點擊任何連結,並已將涉事網域下架。 翻查資料,Trezor 於 8 月 13 日公布物流商 ShipMonk 外洩 13,689 名客戶資料,9 月 4 日再確認另有 67,000 名美國客戶受影響,連同今次已是四星期內第三宗合作商事故。
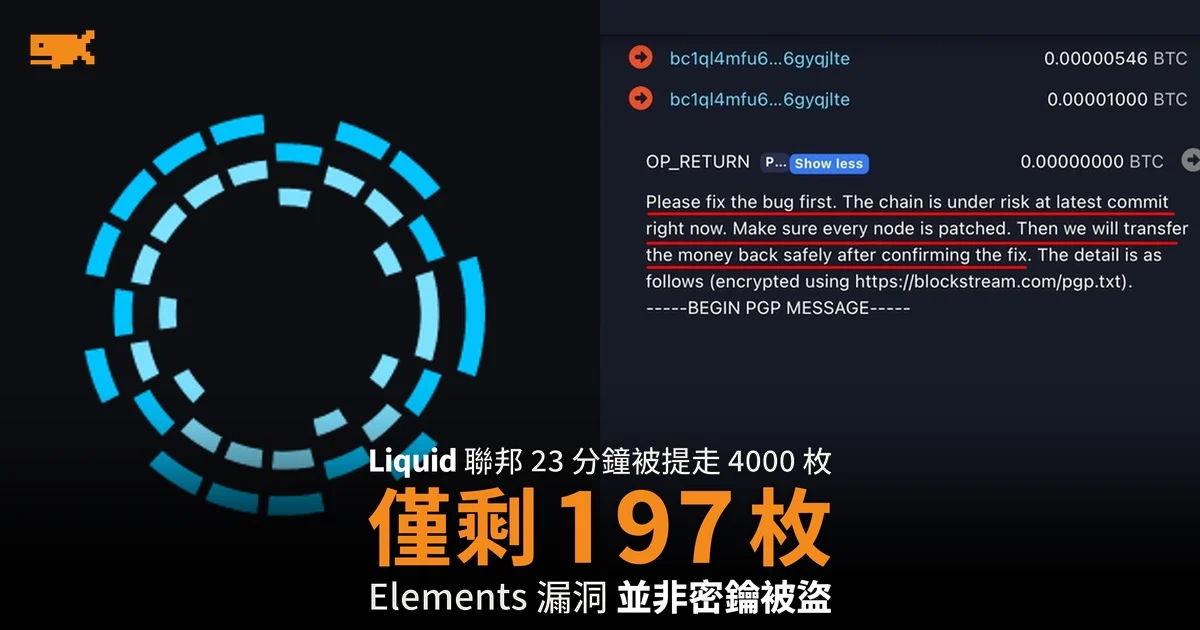
比特幣側鏈 Liquid 周日(6 日)晚上 10 時 05 分被人送入 4,000 枚 L-BTC 贖回,23 分鐘後聯邦付出約 3,996 枚比特幣,約值 3.2 億美元,儲備由約 4,200 枚跌至 197 枚。Blockstream 指提幣授權密鑰並未被盜,問題出在 Elements 程式碼本身。
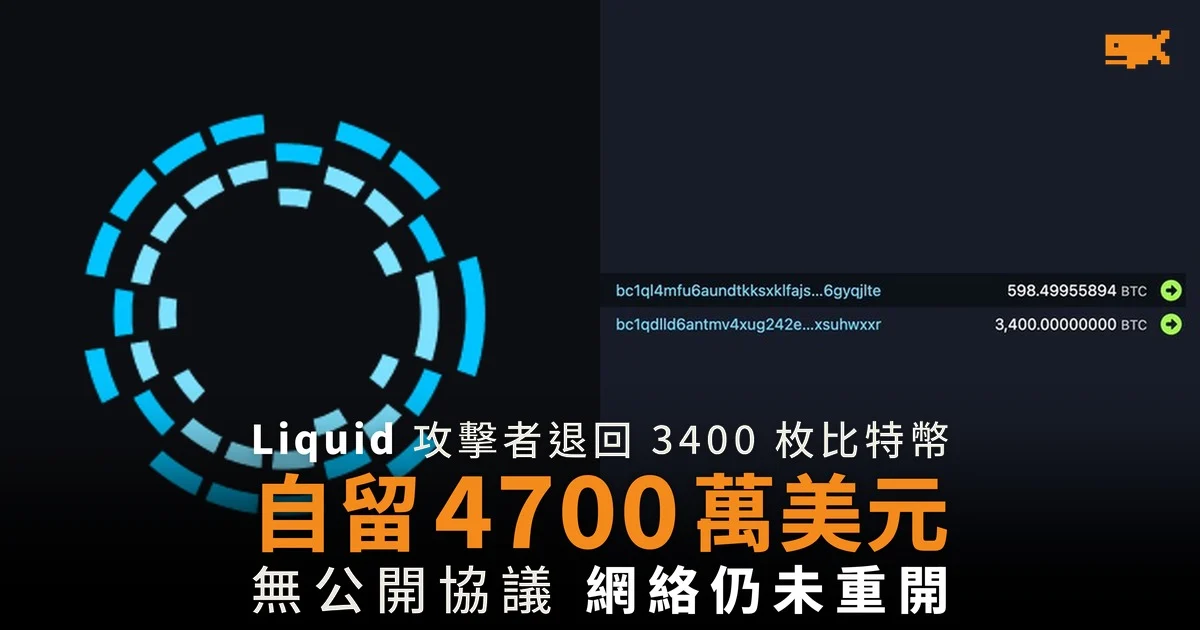
他們自稱白帽,卻沒有人說得出留下的那一筆是甚麼。Blockstream 旗下側鏈 Liquid 上周日(6 日)被人以漏洞提走近 4,000 枚比特幣,周一(7 日)送回 3,400 枚,約值 2.68 億美元,餘下 598.5 枚留在對方手上,約值 4,700 萬美元。Blockstream 至今沒有形容那一筆是賞金,亦未披露協議內容。
Trezor 的物流商 ShipMonk 再有 67,000 名美國客戶資料外洩,總數由 13,689 人增至 80,689 人。這批 2019 至 2021 年的舊訂單,ShipMonk 曾多次書面確認已經刪除。錢包沒有被入侵,但買家姓名、電話與住址已經流出。
Telegram 創辦人 Pavel Durov 宣布,內建的 Gram Wallet 已開放給首批用戶,未來數星期推送至逾十億用戶。它直接做在應用程式設定裏,私鑰由用戶自己保管,Telegram 接觸不到。Gram 這個名字 2018 年被美國證交會叫停過,六年後成了裝在十億部手機的預設功能。GRAM 一度升約 8% 見 1.45 美元。
資安公司 Socket 揭發 Firefox 附加元件商店被滲透,40 個外掛冒充 OKX、Rabby Wallet、TronLink 等 Web3 產品,專門抽走助記詞與私鑰。同一條線上還有 37 個體育比分空殼,其中 9 個先以正常身分上架養信任,再靠一次版本更新變成盜取工具。Socket 提醒單純移除外掛並不足夠,資金要轉去全新錢包。