俄勒岡州資料:iRhythm 外洩影響 817 萬人
據美國俄勒岡州司法部的資料外洩登記,心臟監測儀製造商 iRhythm Technologies 在 10 月 6 日申報,6 月的入侵事件共影響 8,179,772 人。這是公司首次在官方文件披露受影響總人數。iRhythm 的旗艦產品是貼在胸口、連續記錄心跳的 Zio 穿戴式監測儀,公司網站形容已服務美國和歐洲逾 800 萬名病人,即是說,外洩規模幾乎涵蓋它全部用戶。
在此之前,外界只知道德州 298,647 人和南卡羅來納州 69,526 人收到通知,合共約 36.8 萬人。iRhythm 發言人對 BankInfoSecurity 只表示,受影響人數「已反映在我們依法提交的監管文件中」。
黑客從第三方商業應用程式下載病人資料
據 iRhythm 10 月 2 日發出的《資料事件通知》,公司在 6 月 8 日左右發現有人未經授權進入部分由第三方託管的商業應用程式。法證調查發現,入侵者在 6 月 3 日至 8 日期間存取並下載了資料。據 HIPAA Journal 引述公司向美國證券交易委員會(SEC)的申報,入侵者是透過社交工程手法取得存取權。
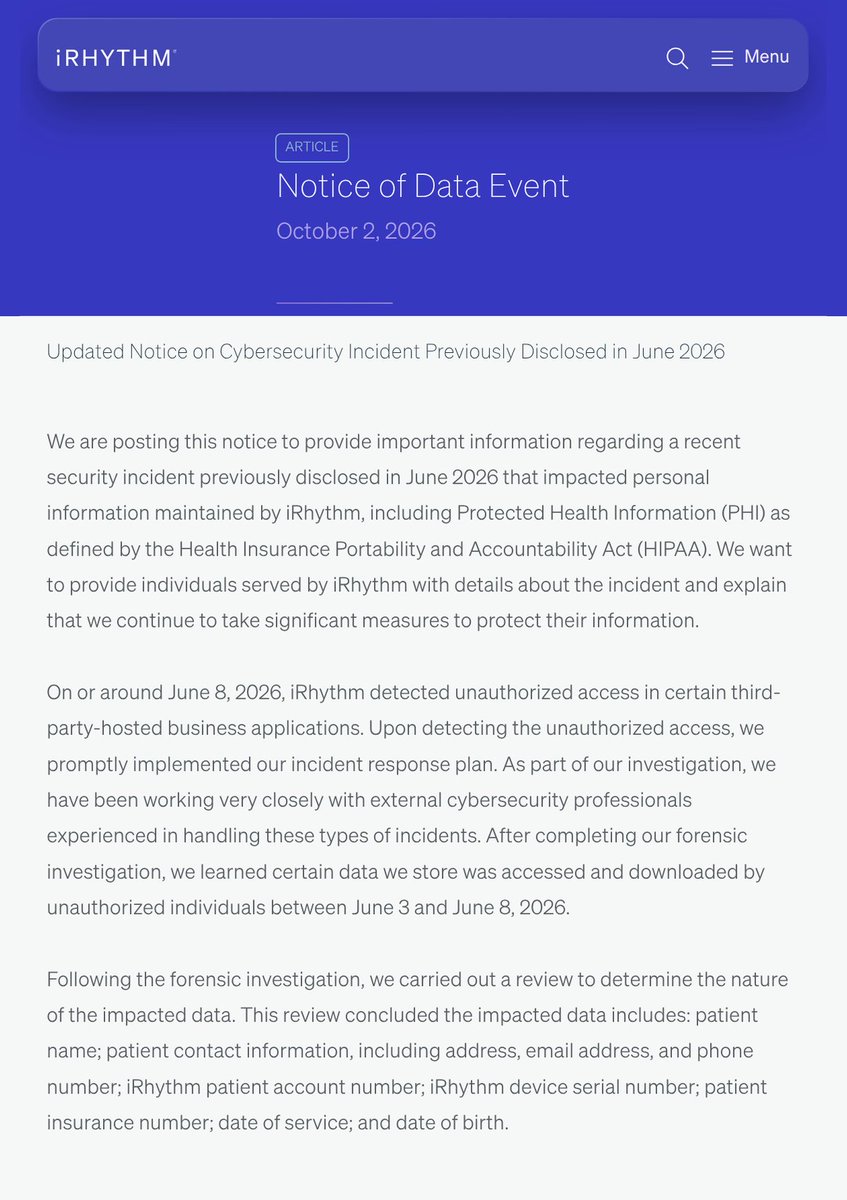
外洩資料包括:
類別 | 內容 |
|---|---|
身分 | 病人姓名、出生日期 |
聯絡 | 地址、電郵、電話號碼 |
帳戶 | iRhythm 病人帳戶號碼、裝置序號 |
醫療 | 保險號碼、服務日期 |
公司表示,事件沒有影響產品、臨床或醫療裝置系統,亦沒有影響病人安全。發出通知信時,公司未知悉有資料被濫用。
黑客勒索,公司未交代有否付款
據 iRhythm 向 SEC 的申報,入侵者在 6 月 9 日聯絡公司,聲稱已取走敏感資料,要求付款換取不公開資料。公司至今沒有說明是否付款,亦沒有交代入侵者身分。
iRhythm 在申報中把事件列為重大事件,原因是可能被盜的資料量龐大,但預計不會對財務狀況造成重大影響,並指公司持有網絡保險,或可涵蓋部分損失。公司同時承認,事件可能嚴重損害品牌、聲譽和病人信任。
據 HIPAA Journal 10 月 9 日報道,事件當時仍未出現在美國衞生及公眾服務部民權辦公室的醫療資料外洩公示名單上。按當地醫療私隱法例,影響 500 人以上的外洩須向該部門申報。
來源
- Oregon Department of Justice Data Breach Reports(俄勒岡州司法部登記)
- Cardiac Monitoring Firm iRhythm's Hack Affects 8.2 Million(BankInfoSecurity)
- iRhythm Notifies Individuals Affected by June 2026 Hacking Incident(HIPAA Journal)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。