一個地址,一張截圖
事件由 9 月 20 日 X 上的帖文帶起:一隻遠端存取木馬(RAT)劫持了受害者的連線,數以百計的錢包被清空,兩日內損失超過 23.5 萬美元,感染途徑不明。
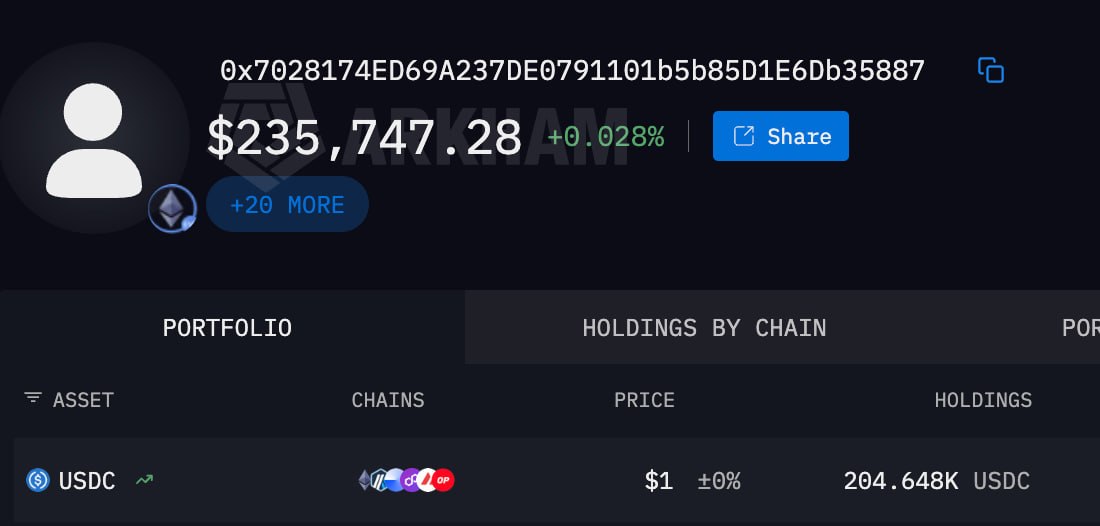
帖文附上的證據只有一個以太坊地址:`0x7028174ED69A237DE0791101b5b85D1E6Db35887`。Arkham 的頁面顯示,該地址組合價值約 235,747 美元,其中 204,648 枚 USDC 分散在以太坊與多條 L2 上。
換句話說,「23.5 萬美元」是這個地址當時的持倉總值,而不是一份經核實的損失清單。
鏈上實際看到甚麼
以太坊鏈上的紀錄比帖文具體。按 Ethplorer 的轉帳紀錄,9 月 19 日協調世界時凌晨 2 時 05 分至下午 2 時 44 分之間:
- 約 13 萬美元的 USDC 與 USDT 由 13 個不同地址流入;
- 單筆最大一次是 51,166 枚 USDC;
- 同一分鐘(04:35),約 19.6 枚 WETH、價值約 51,700 美元被換走。
一批小額入賬加上即時換成穩定幣,形態上與盜幣地址的歸集手法一致。至於「數以百計受害者」,在這個時間窗內能數到的來源地址是 13 個。
缺的是甚麼
多家加密媒體在報道時都用上「據稱」。按 Crypto News Flash 的整理,這宗個案缺少一份成熟惡意程式調查應有的東西:
- 沒有具名的保安公司或研究員;
- 沒有惡意程式家族名稱;
- 沒有惡意網域、檔案雜湊或 C2 伺服器;
- 「剪貼簿替換」與「私鑰被盜」的說法沒有技術證據支持。
該文的結論是:鏈上的線索,比資安方面的歸因實在得多。
同期確有其事的攻擊
值得分開講的是,同一星期另有幾宗已具名的事件:HBO Max 的 Reddit 帳號被騎劫,在約 48 小時內投放 108 則惡意廣告,Malwarebytes 把它連到名為 PasteSwitch 的行動,目標是 Windows 與 Mac 用戶;Reddit 已暫停相關廣告並展開調查。
分別在於,那一宗有公司具名、有行動代號,也有明確的受害統計口徑。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。