首份聲明說沒有客戶資料 翌日報告列出 83 個電郵
據法國網絡保安公司 CrowdSec 於 9 月 18 日發表的事故分析報告,今年 5 月外洩的程式碼庫檔案之中,包含 83 個用戶的電郵地址,佔該公司約 15 萬用戶的不足 0.05%,報告形容「大部分是 Gmail」;另有 2020 年 51 名潛在投資者的姓名、電郵及投資往來內容。公司 9 月 17 日發表的首份聲明,則寫明「沒有客戶資料、帳號密碼、姓名、機構或其他任何東西外洩」。
報告並非全盤推翻首份聲明,而是加上了例外。報告的「資料」一節寫明,外洩檔案中「沒有客戶或合作夥伴的資料,惟有少量電郵地址例外」,該批地址由公司的數據科學團隊用作監察項目使用情況及用戶對新功能的反應。報告又指,這一項「在《一般資料保護規例》框架下亦屬應受譴責」。
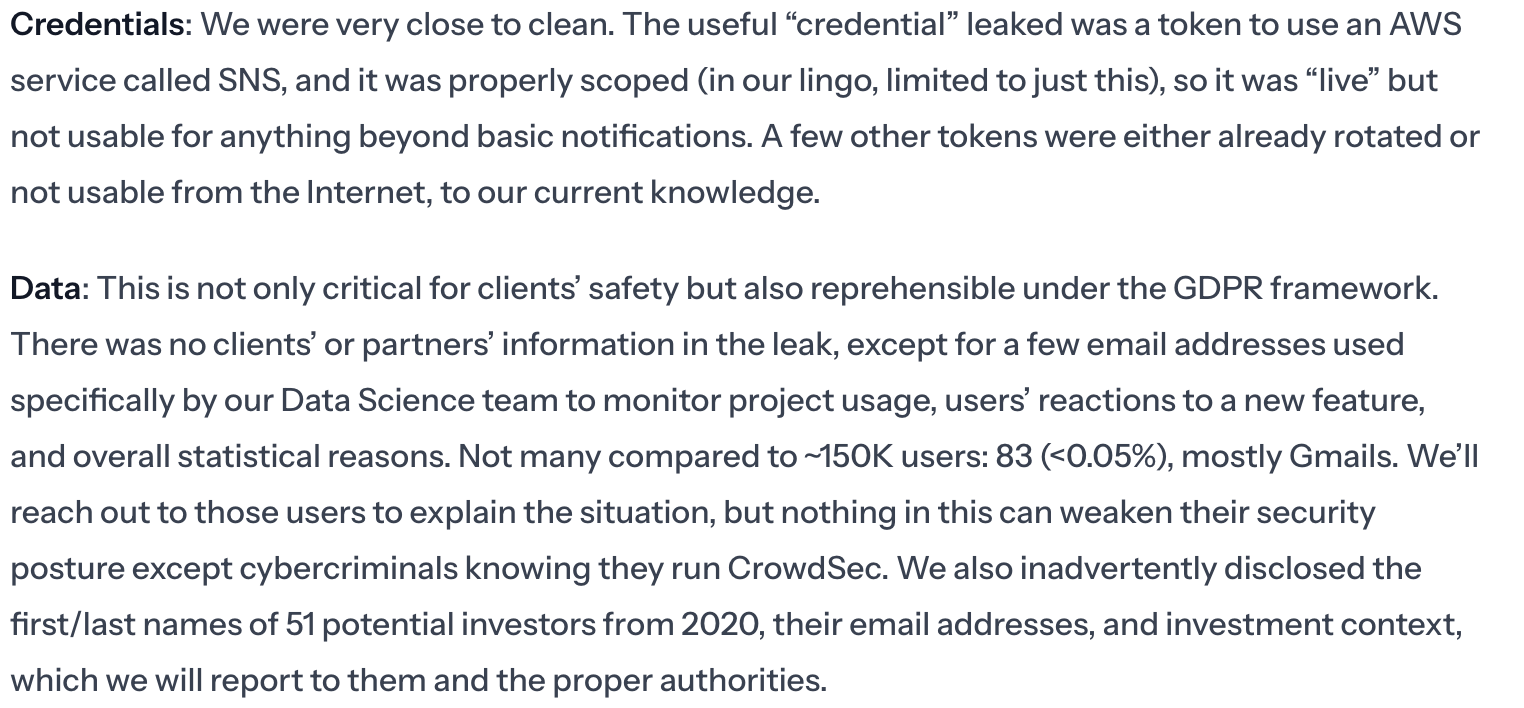
報告表示會主動聯絡受影響用戶,並就投資者資料一事通報有關當局。至於那 83 名用戶,報告認為外洩「不會削弱他們的保安狀況,除非網絡犯罪分子知道他們在用 CrowdSec」。
前員工剛離職 帳號仍留在 GitHub 組織內
報告指,攻擊者在 5 月 22 日用一名前員工的 GitHub OAuth token,複製了公司約 170 個私人程式碼庫,連同逾 130 個公開程式碼庫。該名員工當時剛離職,帳號「因合理原因」仍留在公司的 GitHub 組織之內。CrowdSec 在事發三日後、即 5 月 25 日下午才把該帳號移出組織。
整個複製過程只用了九分鐘
根據報告列出的時間戳,下載由香港時間 5 月 22 日下午 1 時 52 分開始,至下午 2 時 01 分結束,前後九分鐘。CrowdSec 創辦人兼行政總裁 Philippe Humeau 在報告中解釋,這次鑑證最難的地方,是用來複製程式碼庫的 token 在公司知悉外洩時早已失效,「它被建立、存在過、然後消失,沒有留下痕跡」。
攻擊者其後並未立即收手。報告指,一條 AWS SNS token 在 8 月 17 日被人試用,對方從一個位於加拿大多倫多的 IP 查詢帳戶身份及主題清單,惟該 token 的權限只限單一 SNS 主題。
兩日之內 公司改口交代入口
CrowdSec 的首份聲明把矛頭指向 5 月的 TanStack 供應鏈攻擊,稱公司當時用到的一個元件「似乎被植入後門,用以抽取可讀取私人程式碼庫的 API key」,並提到 Mistral AI 同樣中招。
翌日的分析報告卻推翻了這個講法。報告寫明,公司程式碼裏「雖然有 TanStack 的套件,但沒有一個在被植入後門的名單上」,原因是 CrowdSec 對 Node 套件設有最低年期要求,新發布的版本不會即時引入。真正的入口,是那名前員工的個人電腦中招,攻擊者由此取得他的 GitHub OAuth token。
換言之,TanStack 仍然是源頭,但受害的不是 CrowdSec 的程式碼庫,而是一部公司管不到的私人電腦。
通報來自外部 公司四個月後才知情
CrowdSec 並非自行發現事故。報告指,相關檔案在 9 月 16 日被人上載到一個資料外洩論壇,上載者是該論壇的創始成員之一;同日,法國資料外洩監察機構 Fuites Info 的職員 Christophe 把資料及檔案交給 CrowdSec。由 5 月 22 日事發到 9 月 16 日接獲通報,中間相隔逾四個月。
報告承認,公司當時使用的 GitHub 方案並不提供深入的活動紀錄,屬企業版才有的功能,這令事後追查更加困難。
事後在開發者電腦裝上 EDR
CrowdSec 表示,事後已在開發者電腦部署端點偵測及回應(EDR)系統,由保安公司 Aikido Security 提供,重點防範惡意套件與惡意擴充功能,並計劃加強 GitHub 活動紀錄。
翻查資料,TanStack 在 5 月 11 日的事故中,有 42 個 npm 套件被發布了 84 個惡意版本,全部在約六分鐘之內完成。攻擊者先複製 TanStack 的 router 程式碼庫並改名,再開啟一個會觸發 pull_request_target 工作流程的合併請求,藉此污染 GitHub Actions 的快取。
來源
- TanStack Supply Chain Attack Analysis(CrowdSec 事故分析報告,原始文件)
- CrowdSec Says TanStack npm Attack Led to Copy of 170 Private GitHub Repositories(The Hacker News)
- Hardening TanStack After the npm Compromise(TanStack 官方事故跟進)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。