逾 41,000 名國土安全部人員資料被公開
透明組織 DDoSecrets 在 10 月 28 日公開一個名為「Icepick」的資料庫,內有美國國土安全部及其轄下七個機構逾 41,000 名職員及承辦商的紀錄。據 WIRED 報道,資料來自自稱「Department of Peace」的黑客組織,經黑客兼記者 maia arson crimew 轉交 DDoSecrets,紀錄最後更新日期是 2026 年 8 月 19 日。
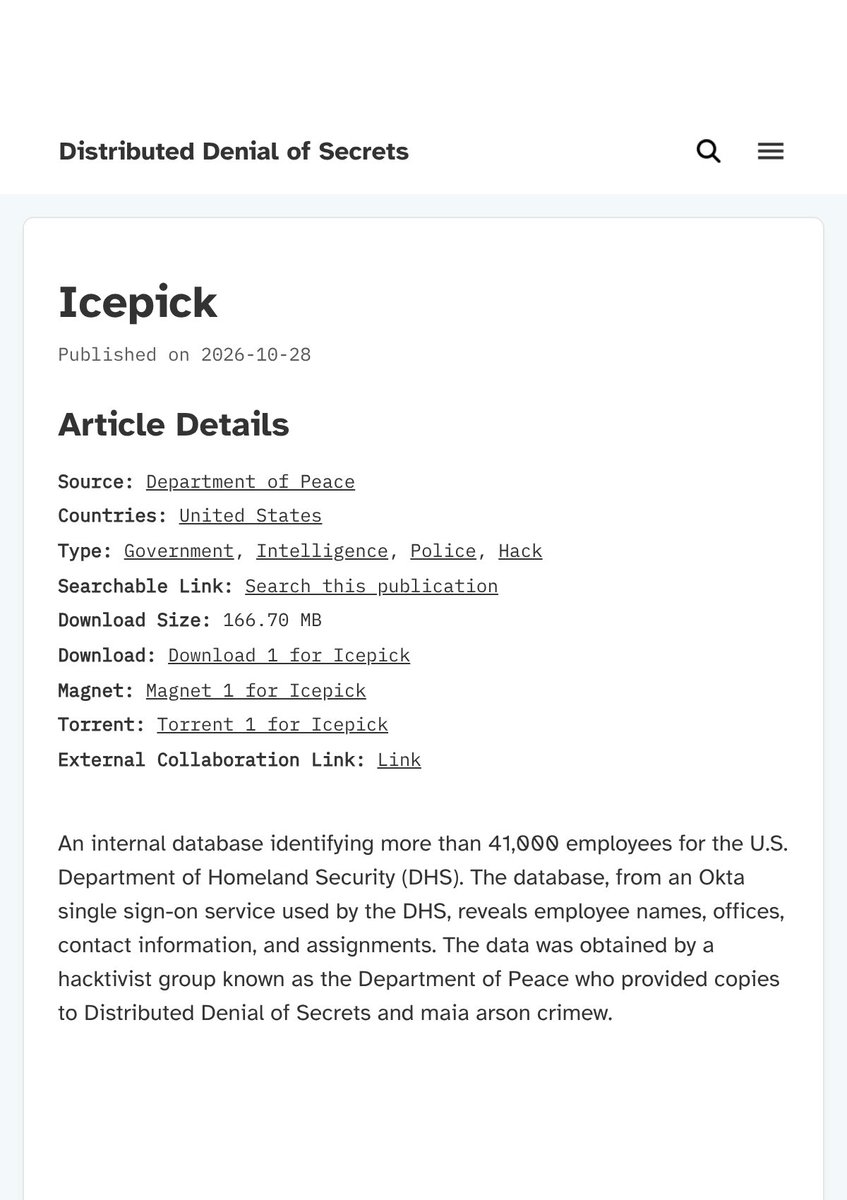
TechCrunch 報道,資料包括姓名、職銜、工作電郵、手機號碼及辦公地點,對象包括邊境及移民執法人員、網絡安全人員和部門高層。TechCrunch 把部分資料與已知職員的名字比對,證實部分內容屬實。黑客在檔案附上一句留言:「他們有我們的資料,那我們有他們的,也很公平。」
黑客稱經 Okta 登入系統取得資料
Department of Peace 聲稱,資料取自國土安全部用來讓職員和承辦商登入內部網絡的 Okta 單一登入系統。單一登入(single sign-on)即用一組帳戶登入多個內部系統,因此系統內亦存有每名用戶可使用哪些程式的紀錄。
Okta 發言人回應時表示:「Okta 是安全的,我們沒有證據顯示我們的資料或系統被入侵。」國土安全部未有回應 WIRED、TechCrunch 及 BBC 的查詢,入侵所用的漏洞是否已修補亦未清楚。
資料涉及臥底、竊聽及監控工具
據 WIRED 分析,資料中逾半屬海關及邊境保衛局(CBP),移民及海關執法局(ICE)約佔 10,000 人,另有約 6,200 人屬公民及移民服務局,近 1,000 人與網絡安全及基礎設施安全局(CISA)有關。
資料亦列出逾 55,000 個權限群組,即控制職員可使用哪些內部系統的名單。WIRED 指,ICE 調查部門有 39 名職員所屬群組的名稱含「CUC」,法庭文件指這代表「認證臥底行動」;另有群組提及竊聽計劃,以及 Palantir 的調查平台 Falcon 和分析電話紀錄的工具 PenLink。CBP 逾 200 個帳戶屬人臉辨識程式 Mobile Fortify 的群組,又有一個名為「Grok.com」的群組,成員是八名國土安全部科技官員。
機構 | 涉及人數(據 WIRED 分析) |
|---|---|
海關及邊境保衛局(CBP) | 逾全部紀錄一半 |
移民及海關執法局(ICE) | 約 10,000 |
公民及移民服務局(USCIS) | 約 6,200 |
網絡安全及基礎設施安全局(CISA) | 近 1,000 |
公開的目的與風險
據 BBC 報道,DDoSecrets 聯合創辦人 Emma Best 表示,公開資料的目的是以「問責取代匿名」,並非要整理一份所有職員的名冊。
威脅情報公司 Recorded Future 國家安全專家 Alexander Leslie 則向 WIRED 指,若資料屬實而且是最新的,對想滲透國土安全部的人來說是「極有價值的情報」,配合其他外洩資料,可用來找出易受利用的人員或冒充職員。
翻查資料,特朗普第二任期以來,國土安全部一直設法隱藏職員的姓名和樣貌,又把公開公務員姓名及職銜等基本資料也列入「起底」的定義。BBC 報道,上月 FBI 亦被黑客組織 ShinyHunters 盜取數千名探員的個人資料。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。