PHP2Shell 攻擊首次出現在 Windows 伺服器
網絡安全公司 Morphisec 10 月 28 日表示,攻擊者已利用 PHP2Shell 漏洞攻擊 Windows 伺服器,而此前所有公開的成功入侵報告都發生在 Linux。Morphisec 說,其防護軟件在一名客戶的 Windows IIS 伺服器上,攔截了一次建立反向連線(reverse shell)的嘗試。
PHP2Shell 是兩個 PHP 漏洞的統稱,編號 CVE-2026-109618 和 CVE-2026-109619,嚴重程度評分為 9.2。攻擊者毋須登入,只要向有漏洞的網站伺服器發出一個特製的 HTTP 請求,就能在網站程式運行之前執行任意程式碼。PHP 項目 10 月 21 日發布緊急修補。
攻擊在 Windows 上怎樣進行
Morphisec 指,這次攻擊針對以 PHP-CGI 運行 PHP 的 IIS 伺服器。IIS 的工作程序先啟動 PHP-CGI,PHP-CGI 再執行命令視窗,命令視窗接著啟動一個經壓縮處理的程式,嘗試連往外部的控制伺服器。
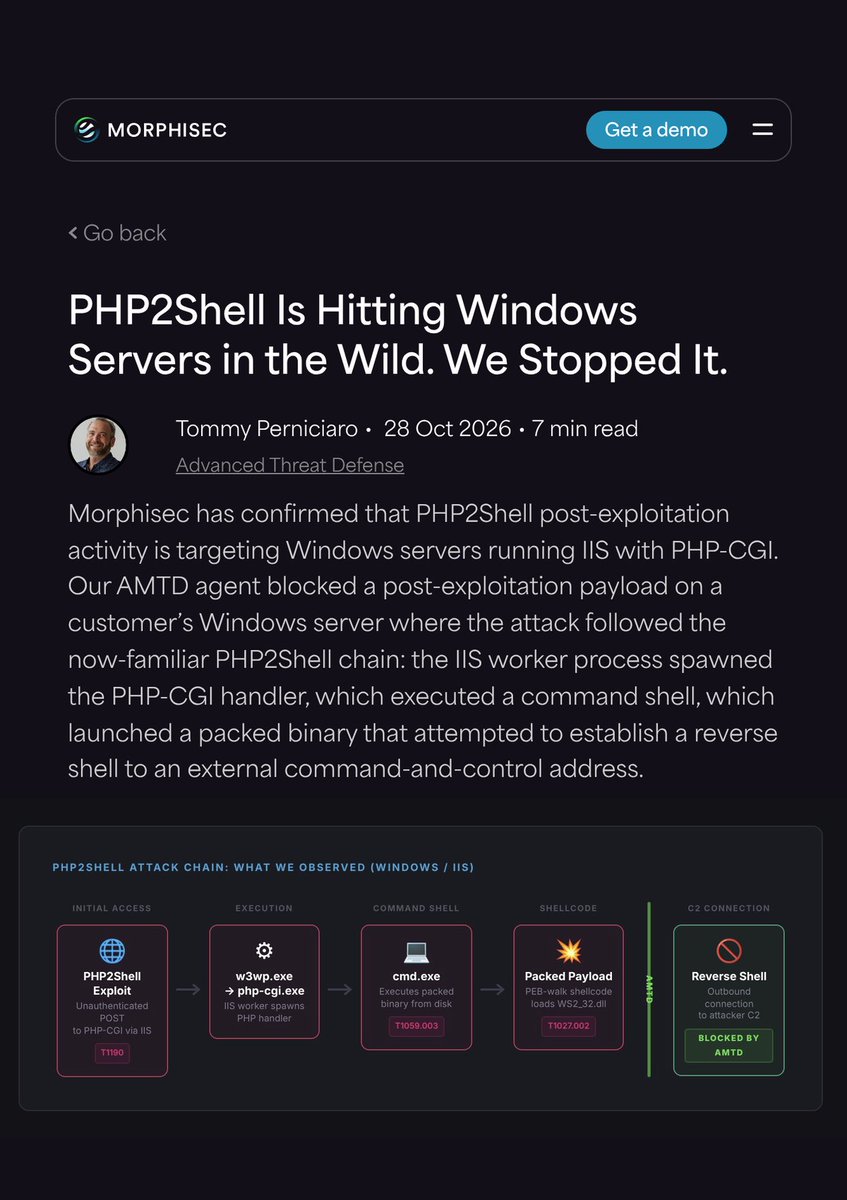
Morphisec 承認,它並非偵測到 PHP2Shell 漏洞本身,而是在入侵後的下一步把攻擊截住。它又指,不少 Windows 上的 PHP 部署同時用舊版 PHP 和舊版 Windows Server,修補更加困難。
為何大量伺服器修補不了
最大問題是大量伺服器根本沒有修補可用。PHP 項目只為 8.2 至 8.5 版推出修補。Qualys 調查其逾一萬間客戶機構,找到 1.67 億個 PHP 安裝,其中 1.1 億個(71%)用的是 8.1、8.0、7.x 或 5.x 等已停止支援的版本,不會收到官方修補。
即使有修補,進度也很慢。OX Security 指,漏洞公開五天後,Shodan 上可見的 220 萬個連網 PHP 實例中,93.6% 仍在用有漏洞的版本。
攻擊如何一步步升級
這次 Windows 個案之前,攻擊已由試探發展到真正入侵。
日期 | 事件 |
|---|---|
10 月 17 日 | Amazon 在誘捕系統中發現首次攻擊嘗試,比公開披露早四天 |
10 月 21 日 | PHP 項目發布緊急修補 |
10 月 24 日 | Perplexity 研究員 Adel Karimi 的三部誘捕伺服器錄得 35 次成功開啟命令列 |
10 月 26 日 | 美國網絡安全及基礎設施安全局(CISA)把漏洞列入已被利用漏洞目錄 |
10 月 28 日 | Morphisec 公布首宗 Windows 個案 |
CISA 要求美國聯邦民事機構在 10 月 29 日前完成修補。
網站管理員現在要做甚麼
PHP 官方建議指,沒有完整的緩解方法,更新是唯一安全的選擇。用 8.2 至 8.5 版的伺服器應盡快更新至 8.2.35、8.3.36、8.4.27 或 8.5.12。Morphisec 引述 Sophos 的建議,檢查 2026 年 8 月 1 日起連網 PHP 伺服器的活動,留意網站工作程序啟動命令視窗、不尋常的對外連線,以及網站目錄出現的新檔案。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。